
CVE-2018-19131
 jonathanwilbur/cve-2018-19131
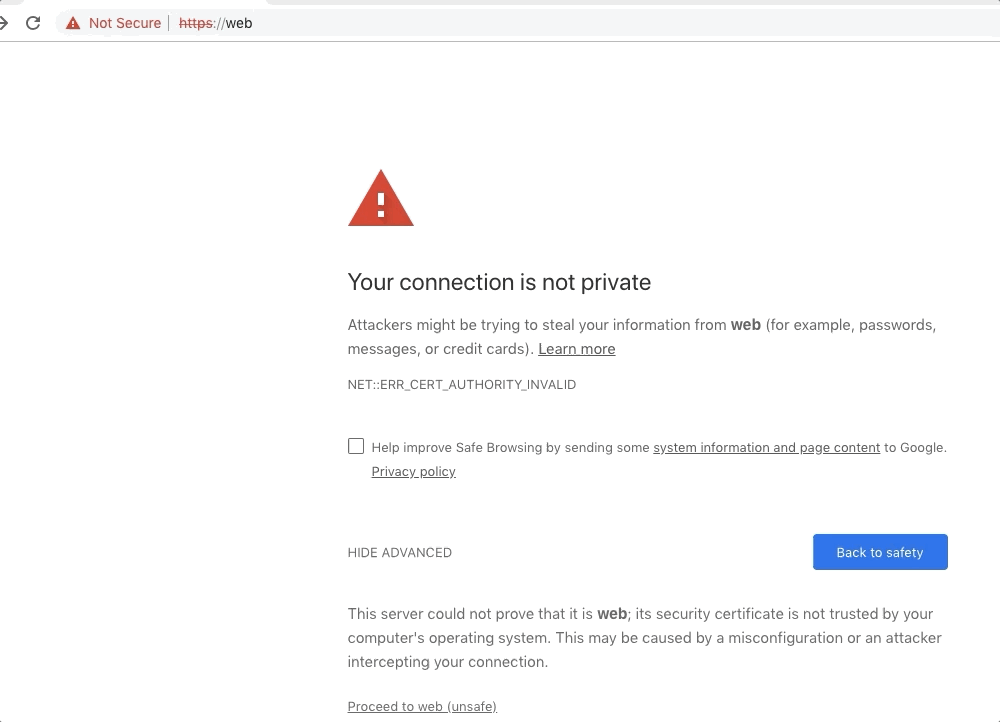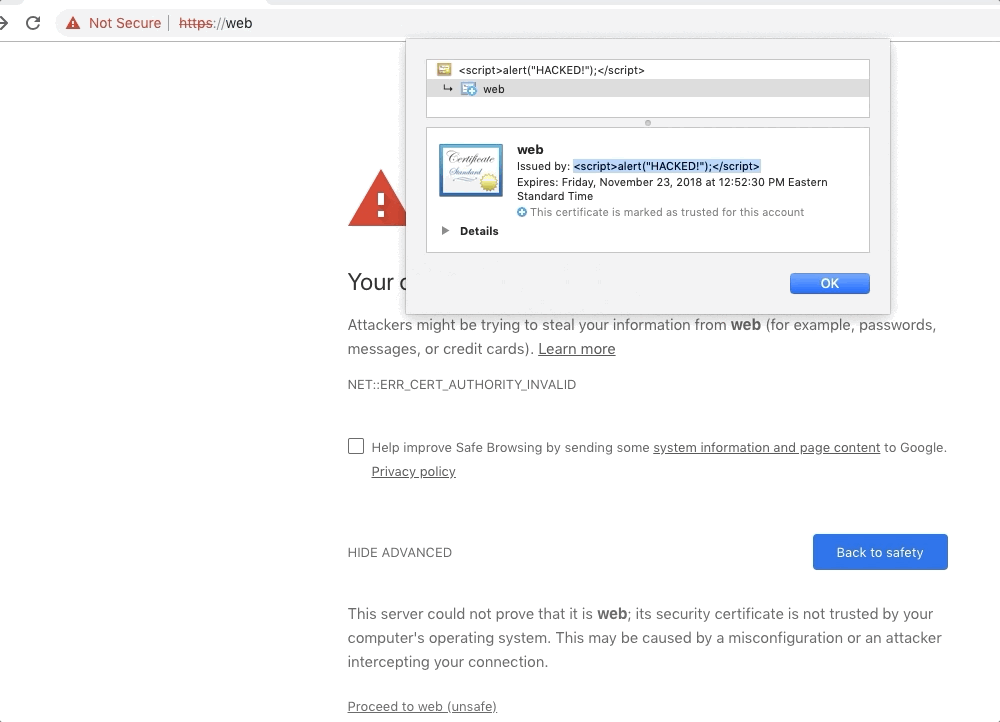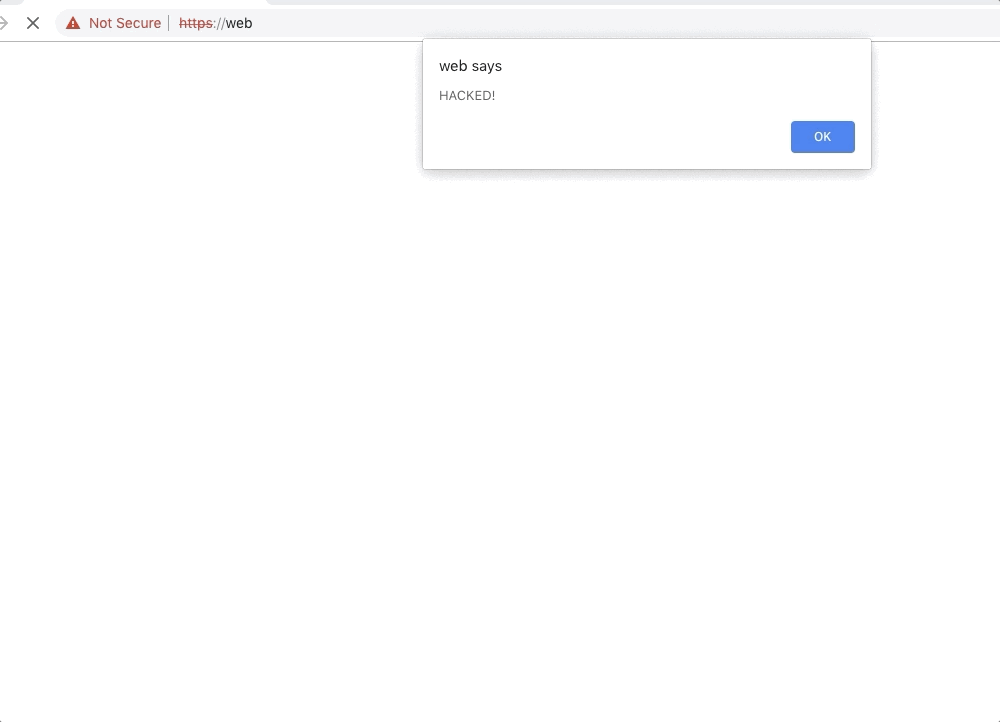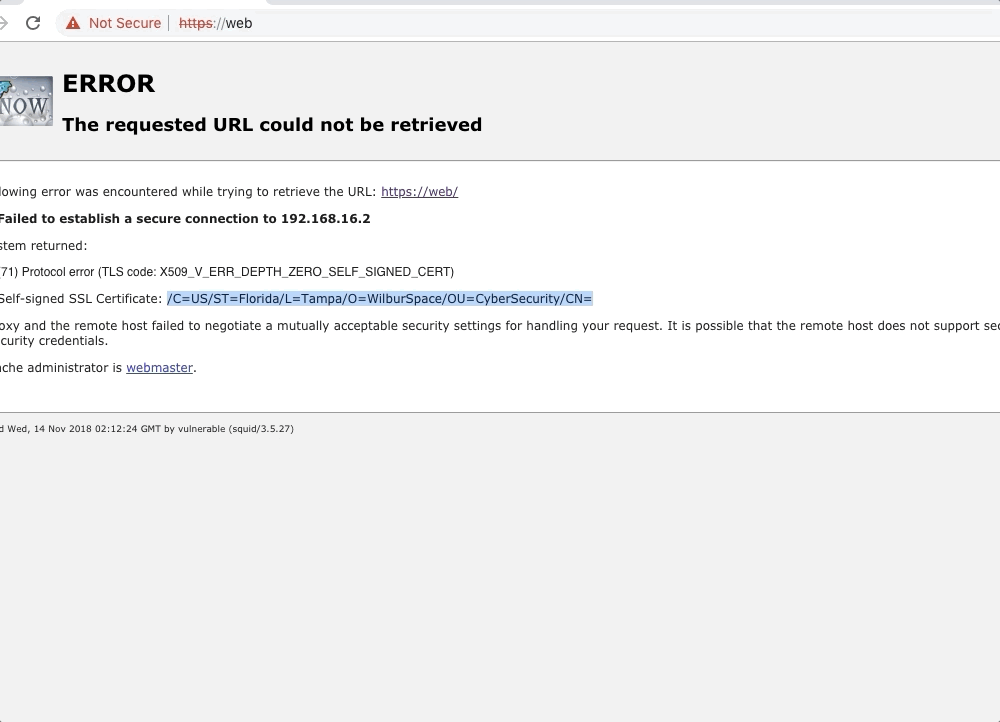
Proof-of-Concept exploit of CVE-2018-19131: Squid Proxy XSS via X.509 Certificate
exploitationvulnerability-analysisweb-application-exploitation+1
jonathanwilbur/cve-2018-19131Proof-of-Concept exploit of CVE-2018-19131: Squid Proxy XSS via X.509 Certificate
 sobri3195/pegasus-pentest-arsenal
A comprehensive web application security testing toolkit that combines 10 powerful penetration testing features into one tool.
 halkichi0308/cve-2015-9251
Proof-of-concept exploit for CVE-2015-9251, demonstrating a specific web application vulnerability with minimal code for testing and verification.
 desultory/cve-2026-31431
Demonstrates CVE-2026-31431 by poisoning the cache for a target file with attacker-controlled payload bytes, illustrating a web cache poisoning…
 melroyb/cve-2019-14319
Proof-of-concept exploit for CVE-2019-14319, demonstrating a specific vulnerability in a web application for security testing and verification.
 george0papasotiriou/cve-2026-11101-http-cache-poisoning-via-unkeyed-query-parameter
Exploit web cache poisoning via unkeyed query parameters to persist malicious JavaScript responses; includes a vulnerable Flask cache server and PoC…
 george0papasotiriou/cve-2026-11114-node.js-vm-sandbox-escape-via-proxy
PoC exploit for CVE-2026-11114 demonstrating Node.js vm sandbox escape via Proxy to achieve remote code execution against a vulnerable HTTP /eval…
 zsecur1ty/xss2shell-cve-2026-64638
Exploits CVE-2026-64638 to convert cross-site scripting into shell access on vulnerable web applications, automating payload delivery and…
 knqyf263/ssrfnginx
Exploit Server-Side Request Forgery (SSRF) vulnerabilities through nginx configurations. Enables testing and exploitation of SSRF in web applications.
 m4sk0ff/cve-2021-38819
Proof-of-concept exploit for CVE-2021-38819, demonstrating a specific web application vulnerability with a targeted exploitation script.
 crackercat/cve-2020-3187
Proof-of-concept exploit for CVE-2020-3187 targeting Cisco web interface vulnerabilities. Provides automated exploitation for security testing and…
 followboy1999/cve-2008-7220
Proof-of-concept exploit for CVE-2008-7220, demonstrating a remote code execution vulnerability in a web application.
 masahiro331/cve-2019-13574
Proof-of-concept exploit for CVE-2019-13574, demonstrating a specific vulnerability in a web application for testing and verification purposes.
 4chech/cve-2026-41242
Proof-of-concept exploit for CVE-2026-41242 in a Node.js web application, demonstrating the vulnerability and potential impact.
 vulnbe/poc-yaws-cgi-shell-injection
Yaws web server OS command injection POC
 raka200juta/28458
Python exploit script for CVE-2020-28458, a prototype pollution vulnerability in DataTables. It sends crafted payloads to target URLs, supports proxy…
 followboy1999/cve
Collection of proof-of-concept exploits for specific CVEs, demonstrating vulnerabilities in web applications and other software.
 shoucheng3/x-stream__xstream_cve-2021-21345_1-4-15
Java XML serialization library with a focus on CVE-2021-21345 exploit analysis and deserialization vulnerability testing for web applications.