
Skip to content
KitploitKITPLOIT
ToolsBlog
Submit
ToolsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
297 results
CVE-2020-14064 preview

CVE-2020-14064

GitHubnetworksecure/cve-2020-14064

Proof-of-concept exploit for CVE-2020-14064, an incorrect access control vulnerability in Icewarp Email Server 12.3.0.1, enabling unauthorized access.
exploitationinformation-gatheringpenetration-testing+2
12 years ago
CVE-2021-24959 preview

CVE-2021-24959

GitHubrandomrobbiebf/cve-2021-24959

WP Email Users <= 1.7.6 - SQL Injection
exploitationinformation-gatheringpenetration-testing+2
11 year ago
CVE-2025-4796 preview

CVE-2025-4796

GitHubnxploited/cve-2025-4796

Eventin <= 4.0.34 - Authenticated (Contributor+) Privilege Escalation via User Email Change/Account Takeover

authentication-authorizationeducationexploitation+3
10 months ago
CVE-2025-66956 preview

CVE-2025-66956

GitHubthewoodenbench/cve-2025-66956

Insecure Access Control in Contact Plan, E-Mail, SMS and Fax components in Asseco SEE Live 2.0 allows remote attackers to access and execute…
exploitationinformation-gatheringreconnaissance+2
7 months ago
CVE-2024-4295-Poc preview

CVE-2024-4295-Poc

GitHubtghook/cve-2024-4295-poc

CVE-2024-4295 Email Subscribers by Icegram Express <= 5.7.20 - Unauthenticated SQL Injection via hash

exploitationinformation-gatheringpenetration-testing+2
2 years ago
CVE-2021-41074 preview

CVE-2021-41074

GitHubdillonkirsch/cve-2021-41074

Proof-of-concept CSRF exploit targeting Qloapps HotelCommerce 1.5.1 that allows unauthorized admin email changes via crafted HTML documents.
exploitationpenetration-testingvulnerability-analysis+2
5 years ago
CVE-2019-20361-EXPLOIT preview

CVE-2019-20361-EXPLOIT

GitHubjerrylewis9/cve-2019-20361-exploit

There was a flaw in the WordPress plugin, Email Subscribers & Newsletters before 4.3.1, that allowed SQL statements to be passed to the database in…
exploitationpenetration-testingvulnerability-analysis+1
5 years ago
CVE-2019-18818 preview

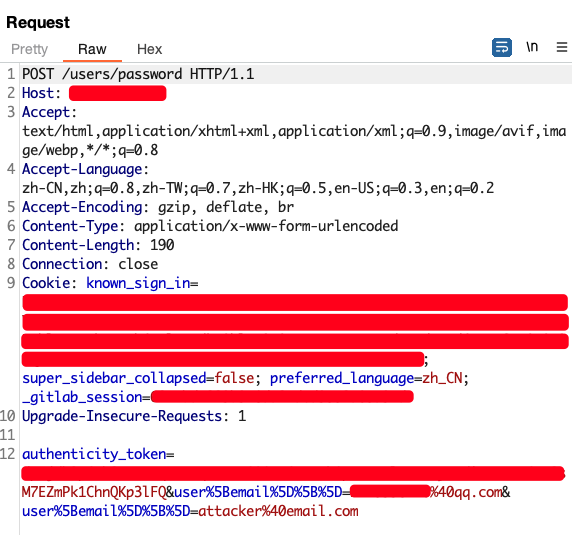
CVE-2019-18818

GitHubrasyidfox/cve-2019-18818

Exploit for CVE-2019-18818 allowing password reset of admin accounts via email. Useful for penetration testing and vulnerability verification of…
exploitationinformation-gatheringpenetration-testing+2
4 years ago
CVE-2023-7028 preview

CVE-2023-7028

GitHubgooglei1996/cve-2023-7028

Proof-of-concept exploit for CVE-2023-7028, a GitLab account takeover vulnerability via email confirmation bypass, demonstrating the attack with…
exploitationpenetration-testingvulnerability-analysis+1
2 years ago
CVE-2024-4295-Poc preview

CVE-2024-4295-Poc

GitHubcve-2024/cve-2024-4295-poc

Proof-of-concept exploit for CVE-2024-4295, an unauthenticated SQL injection in Email Subscribers by Icegram Express <= 5.7.20 via the hash parameter.

exploitationpenetration-testingvulnerability-analysis+2
2 years ago
CVE-2023-49546 preview

CVE-2023-49546

GitHubgeraldoalcantara/cve-2023-49546

Customer Support System 1.0 - SQL Injection Vulnerability in the "email" Parameter During "save_staff" Operation
exploitationpenetration-testingvulnerability-analysis+2
2 years ago
CVE-2024-25412 preview

CVE-2024-25412

GitHubparagbagul111/cve-2024-25412

A cross-site scripting (XSS) vulnerability in Flatpress v1.3 allows attackers to execute arbitrary web scripts or HTML via a crafted payload injected…
exploitationpenetration-testingvulnerability-analysis+2
1 year ago
CVE-2024-54951 preview

CVE-2024-54951

GitHuballevon412/cve-2024-54951

I contacted the monica development team via email on 11/20/2024. I also contacted them via LinkedIn, and other platforms in the weeks that followed.…
exploitationpenetration-testingvulnerability-analysis+2
1 year ago
CVE-2023-48104 preview

CVE-2023-48104

GitHube1tex/cve-2023-48104

Proof-of-concept exploit demonstrating HTML injection in SOGo Web Client before 5.9.1, enabling phishing attacks via malicious forms in email bodies.
exploitationphishingvulnerability-analysis+2
2 years ago
CVE-2023-7028-Account-Take-Over-Gitlab preview

CVE-2023-7028-Account-Take-Over-Gitlab

GitHubshimon03/cve-2023-7028-account-take-over-gitlab

Proof-of-concept exploit for CVE-2023-7028, automating GitLab account takeover via password reset email manipulation. Includes temp-mail integration…
educationexploitationpenetration-testing+3
2 years ago
CVE-2024-24139 preview

CVE-2024-24139

GitHubburaksevben/cve-2024-24139

Proof-of-concept exploit demonstrating SQL injection in a login system with email verification, targeting CVE-2024-24139 for security testing and…
exploitationpenetration-testingvulnerability-analysis+2
2 years ago
CMS-Made-Simple-2.2.9-Unauthenticated-SQL-Injection-Exploit-CVE-2019-9053- preview

CMS-Made-Simple-2.2.9-Unauthenticated-SQL-Injection-Exploit-CVE-2019-9053-

GitHubhf3cyber/cms-made-simple-2.2.9-unauthenticated-sql-injection-exploit-cve-2019-9053-

Time-based blind SQL injection exploit for CMS Made Simple <= 2.2.9 (CVE-2019-9053) that extracts username, email, password hash, and salt, with…
exploitationinformation-gatheringpassword-cracking+3
1 year ago
CVE-2024-0235-PoC preview

CVE-2024-0235-PoC

GitHubnxploited/cve-2024-0235-poc

The EventON WordPress plugin before 4.5.5, EventON WordPress plugin before 2.2.7 do not have authorisation in an AJAX action, allowing…

exploitationinformation-gatheringpenetration-testing+2
1 year ago
Previous1…678…17Next