
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
113 results
CVE-2024-9707-Poc preview

CVE-2024-9707-Poc

GitHubnxploited/cve-2024-9707-poc

he Hunk Companion Plugin for WordPress: Vulnerable to Unauthorized Plugin Installation/Activation (Versions Up to and Including 1.8.4)

api-security-testingeducationexploitation+3
1 year ago
CVE-2024-54369 preview

CVE-2024-54369

GitHubrandomrobbiebf/cve-2024-54369

Zita Site Builder <= 1.0.2 - Missing Authorization to Arbitrary Plugin Installation
api-security-testingexploitationmisconfiguration+3
1 year ago
Burp_CVE-2025-31324 preview

Burp_CVE-2025-31324

GitHubblueowl-overlord/burp_cve-2025-31324

Python-based Burp Suite extension is designed to detect the presence of CVE-2025-31324
api-security-testingexploitationpenetration-testing+3
1 year ago
CVE-2023-6289 preview

CVE-2023-6289

GitHubrandomrobbiebf/cve-2023-6289

Swift Performance Lite <= 2.3.6.14 - Missing Authorization to Unauthenticated Settings Export

api-security-testingexploitationinformation-gathering+3
2 years ago
frida-fuzzer preview
Archived

frida-fuzzer

GitHubandreafioraldi/frida-fuzzer

This experimetal fuzzer is meant to be used for API in-memory fuzzing.
api-security-testingbinary-analysisdynamic-analysis-sandboxing+3
5776 years ago
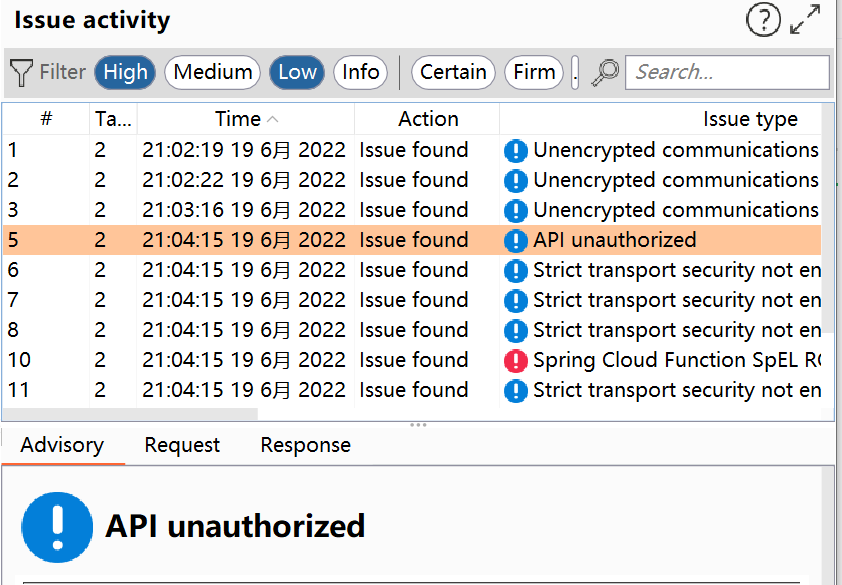
SpringVulScan preview

SpringVulScan

GitHubtpt11fb/springvulscan

burpsuite 的Spring漏洞扫描插件。SpringVulScan:支持检测:路由泄露|CVE-2022-22965|CVE-2022-22963|CVE-2022-22947|CVE-2016-4977
api-security-testingexploitationpenetration-testing+3
1543 years ago
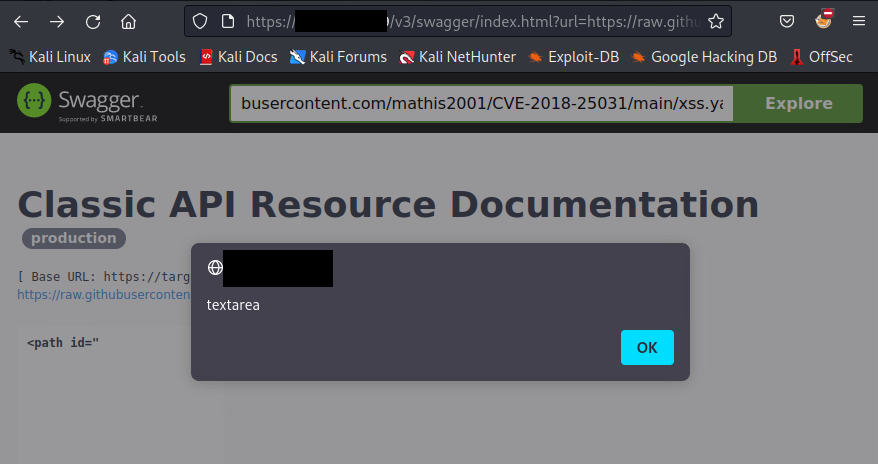
CVE-2018-25031 preview

CVE-2018-25031

GitHubmathis2001/cve-2018-25031

CVE-2018-25031 tests

api-security-testingexploitationphishing-tools+3
35 months ago
CVE2022-1388_TestAPI preview

CVE2022-1388_TestAPI

GitHubbandit92/cve2022-1388_testapi

A Test API for testing the POC against CVE-2022-1388
api-security-testingexploitationpenetration-testing+2
44 years ago
cve-2026-75157-poc preview

cve-2026-75157-poc

GitHublicitrasimone/cve-2026-75157-poc

Standalone authorized universal HTTP PoC for CVE-2026-75157
api-security-testingexploitationpenetration-testing+3
1 month ago
CVE-2026-27944 preview

CVE-2026-27944

GitHubnull200ok/cve-2026-27944

CVE-2026-27944 - Nginx UI Unauthenticated Backup Download & Decryption
api-security-testingexploitationinformation-gathering+4
47 months ago
PoC-CVE-2025-63406 preview

PoC-CVE-2025-63406

GitHubrichard-natan/poc-cve-2025-63406

Proof-of-concept for CVE-2025-63406 in GroupOffice, demonstrating API-based object manipulation and authentication flow for vulnerability analysis…
api-security-testingeducationexploitation+3
211 months ago
CVE-2026-35616-check preview

CVE-2026-35616-check

GitHubbishopfox/cve-2026-35616-check

Non-destructive scanner for CVE-2026-35616, a pre-authentication API bypass in FortiClient EMS. Detects vulnerability by comparing HTTP responses…
api-security-testingauthenticationexploitation+3
27 months ago
CVE-2026-30824-Flowise-NVIDIA-NIM-Authentication preview

CVE-2026-30824-Flowise-NVIDIA-NIM-Authentication

GitHubdylvie/cve-2026-30824-flowise-nvidia-nim-authentication

A proof-of-concept exploit for **CVE-2026-30824**, a critical authentication bypass vulnerability in Flowise that exposes NVIDIA NIM API endpoints…
api-security-testingexploitationpenetration-testing+3
6 months ago
CVE-2026-46587 preview

CVE-2026-46587

GitHuboscerd/cve-2026-46587

Reproducer for CVE-2026-46587: Apache Camel camel-couchbase CCB_* header injection enabling document disclosure, tampering, and TTL-forced data…
api-security-testingeducationexploitation+3
3 months ago
CVE-2026-46588 preview

CVE-2026-46588

GitHuboscerd/cve-2026-46588

Reproducer for CVE-2026-46588: Apache Camel camel-couchdb CouchDb* header injection (operation confusion) subverting a write-only endpoint into read…
api-security-testingeducationexploitation+3
3 months ago
CVE-2026-35045-PoC preview

CVE-2026-35045-PoC

GitHubfilipegaudard/cve-2026-35045-poc

Proof-of-concept exploit for CVE-2026-35045, a broken object-level authorization vulnerability in Tandoor Recipes, demonstrating unauthorized recipe…
api-security-testingeducationexploitation+3
17 months ago
BadHost-CVE-2026-48710-Exploit preview

BadHost-CVE-2026-48710-Exploit

GitHubbhanunamikaze/badhost-cve-2026-48710-exploit

Detection scanner for CVE-2026-48710 - Host-header auth bypass in Starlette/FastAPI
api-security-testingauthentication-authorizationexploitation+4
15 months ago
CVE-2018-7690 preview

CVE-2018-7690

GitHubalt3kx/cve-2018-7690

The SSC REST API contains Insecure Direct Object Reference (IDOR) vulnerabilities in Fortify Software Security Center (SSC) 17.10, 17.20 & 18.10

api-security-testingexploitationinformation-gathering+3
14 years ago
Previous1234567Next