Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
38 results
PowerUpSQL preview

PowerUpSQL

GitHubnetspi/powerupsql

PowerUpSQL: A PowerShell Toolkit for Attacking SQL Server
configuration-auditingdatabase-securityexploitation+9
2.7k1 year ago
CVE-2020-14066 preview

CVE-2020-14066

GitHubnetworksecure/cve-2020-14066

Proof-of-concept exploit for CVE-2020-14066 targeting insecure permissions in Icewarp Email Server 12.3.0.1, enabling privilege escalation or…
email-securityexploitationmisconfiguration+2
12 years ago
CVE-2026-3854-lab preview

CVE-2026-3854-lab

GitHubroyaleybovich/cve-2026-3854-lab

Local intentionally vulnerable lab with a guided workshop and CTF challenges for practicing Git push-option RCE, unsafe deserialization,…
ctfeducationexploitation+4
103 months ago
CVE-2026-22004-Git-LFS-Pointer-Poisoning-Supply-Chain- preview

CVE-2026-22004-Git-LFS-Pointer-Poisoning-Supply-Chain-

GitHubgeorge0papasotiriou/cve-2026-22004-git-lfs-pointer-poisoning-supply-chain-

Proof-of-concept for Git LFS pointer poisoning, with Bash and Python scripts that create a malicious repository, simulate a rogue LFS server, and…

exploitationmisconfigurationpayload-development+3
13 months ago
CVE-2026-21018-OPC-UA-Authentication-Bypass-via-None-Security-Policy preview

CVE-2026-21018-OPC-UA-Authentication-Bypass-via-None-Security-Policy

GitHubgeorge0papasotiriou/cve-2026-21018-opc-ua-authentication-bypass-via-none-security-policy

Proof-of-concept exploit for OPC UA authentication bypass using None security policy, including a simulated server to demonstrate unauthorized…
authenticationexploitationmisconfiguration+3
13 months ago
CVE-2026-33032 preview

CVE-2026-33032

GitHubbaba01hacker666/cve-2026-33032

Python proof-of-concept for CVE-2026-33032 that inspects nginx status and configs, then demonstrates unauthorized config write with reload to deploy…

configuration-auditingexploitationpenetration-testing+3
2 months ago
CVE-2026-2586 preview

CVE-2026-2586

GitHubdeepsecurityresearch/cve-2026-2586

Authenticated EL injection exploit for GlassFish/Payara admin console enabling remote command execution via crafted parameters in the virtual server…
exploitationpayload-generationpenetration-testing+3
25 months ago
sqlwinds preview

sqlwinds

GitHubblue0x1/sqlwinds

SQLWinds - SQL Server Security Assessment & Post-Exploitation Toolkit
configuration-auditingdatabase-securitydata-exfiltration+7
1 year ago
CVE-2026-22007-NTP-monlist-Amplification-over-IPv6 preview

CVE-2026-22007-NTP-monlist-Amplification-over-IPv6

GitHubgeorge0papasotiriou/cve-2026-22007-ntp-monlist-amplification-over-ipv6

Python PoC for CVE-2026-22007: NTP monlist amplification over IPv6, including a simulated vulnerable server and spoofed UDP reflection attack.

adversarial-attackexploitationmisconfiguration+3
13 months ago
CVE-2026-40022 preview

CVE-2026-40022

GitHuboscerd/cve-2026-40022

Reproducer for CVE-2026-40022: Apache Camel camel-platform-http-main authentication bypass on non-root context paths

authenticationexploitationmisconfiguration+3
3 months ago
CVE-2021-41773 preview
Archived

CVE-2021-41773

GitHub12345qwert123456/cve-2021-41773

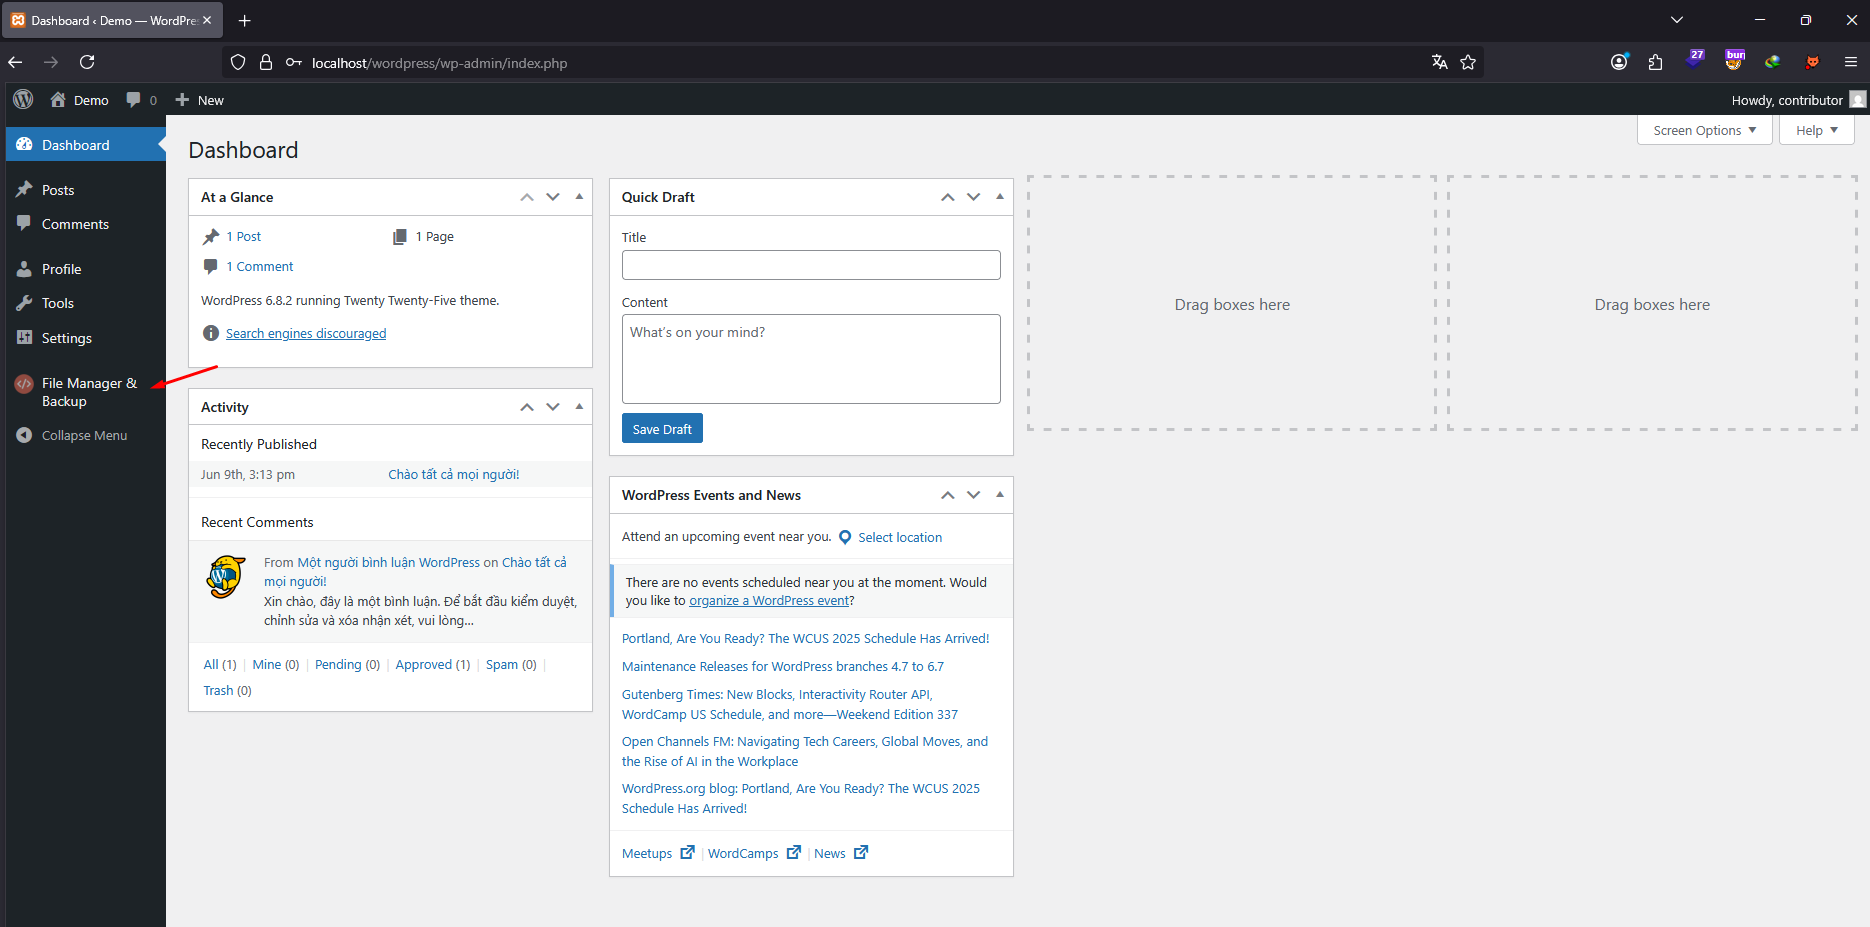
Vulnerable configuration Apache HTTP Server version 2.4.49
container-securityexploitationpenetration-testing+3
3 years ago
CVE-2025-9345 preview

CVE-2025-9345

GitHubnagisayumaa/cve-2025-9345

CVE-2025-9345

educationexploitationinformation-gathering+3
1 year ago
CVE-2018-11759 preview

CVE-2018-11759

GitHubimmunit/cve-2018-11759

Proof-of-concept exploit for CVE-2018-11759 demonstrating Apache mod_jk access bypass via specially crafted requests to bypass reverse proxy…
exploitationmisconfigurationpenetration-testing+3
397 years ago
Drag-and-Drop-Multiple-File-Uploader-PRO-Path-Traversal preview

Drag-and-Drop-Multiple-File-Uploader-PRO-Path-Traversal

GitHubnickguitar/drag-and-drop-multiple-file-uploader-pro-path-traversal

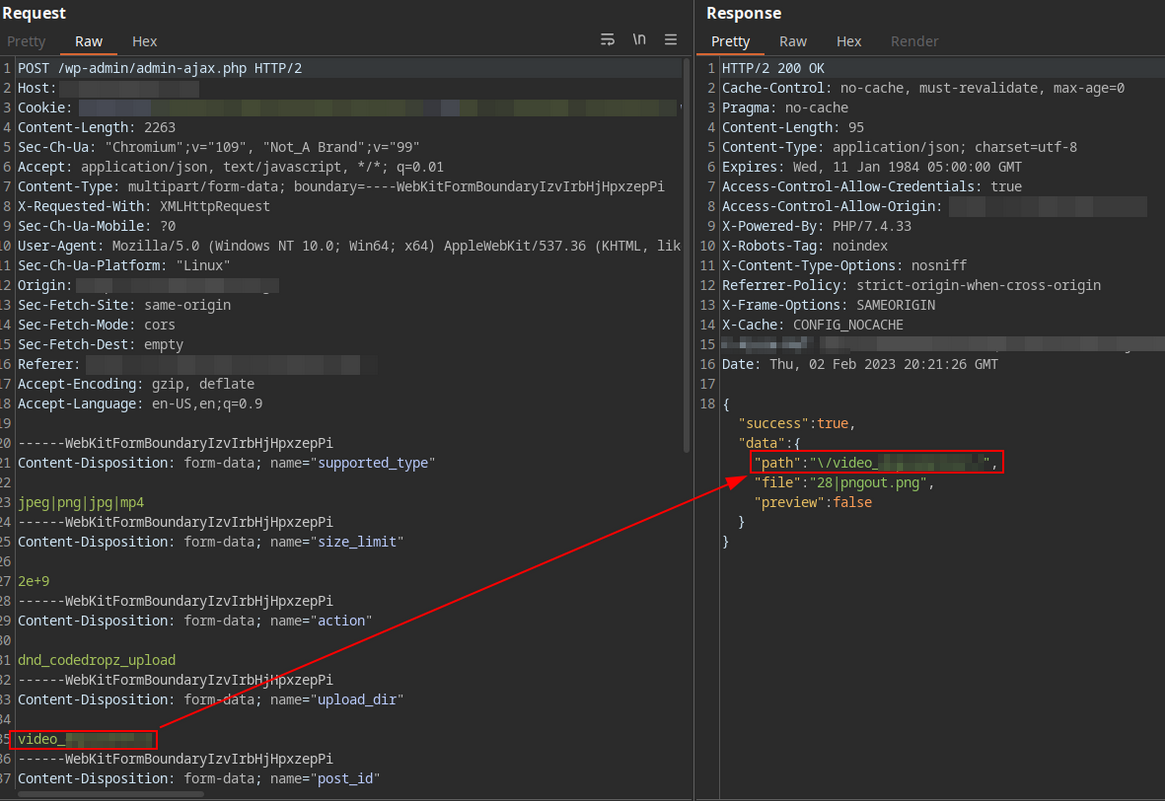
Drag and Drop Multiple File Uploader PRO - Contact Form 7 v5.0.6.1 Path Traversal (CVE-2023-1112)
exploitationmisconfigurationpenetration-testing+3
233 years ago
CVE-2021-42013 preview
Archived

CVE-2021-42013

GitHub12345qwert123456/cve-2021-42013

Vulnerable configuration Apache HTTP Server version 2.4.49/2.4.50
container-securityexploitationpenetration-testing+2
3 years ago
CVE-2023-25690-POC preview

CVE-2023-25690-POC

GitHubdhmosfunk/cve-2023-25690-poc

CVE 2023 25690 Proof of concept - mod_proxy vulnerable configuration on Apache HTTP Server versions 2.4.0 - 2.4.55 leads to HTTP Request Smuggling…

educationexploitationlabs-practice+3
2892 years ago
CVE-2022-22948 preview

CVE-2022-22948

GitHubpenteraio/cve-2022-22948

Scanner for CVE-2022-22948 an Information Disclosure in VMWare vCenter
cloud-securityconfiguration-auditingexploitation+3
113 years ago
CVE-2025-21293 preview

CVE-2025-21293

GitHubahmedumarehman/cve-2025-21293

CVE-2025-21293 is an elevation of privilege vulnerability in Active Directory Domain Services. It allows "Network Configuration Operators" to execute…

exploitationpenetration-testingprivilege-escalation+1
21 year ago
Previous123Next