
EasySpider
 naibowang/easyspider
A visual no-code/code-free web crawler/spider易采集:一个可视化浏览器自动化测试/数据采集/网页爬虫软件,可以无代码图形化的设计和执行爬虫任务。别名:ServiceWrapper面向Web应用的智能化服务封装系统。
crawlereducationscripting-automation+1
44.7k
naibowang/easyspiderA visual no-code/code-free web crawler/spider易采集:一个可视化浏览器自动化测试/数据采集/网页爬虫软件,可以无代码图形化的设计和执行爬虫任务。别名:ServiceWrapper面向Web应用的智能化服务封装系统。
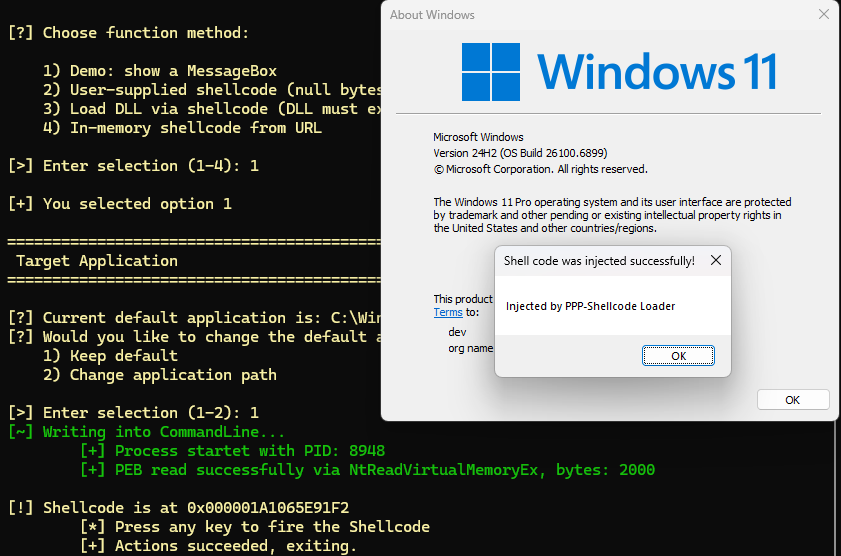 orange-cyberdefense/p3-loader
P³-Shellcode Loader is a loader that implements a code injection technique which leverages the Process Parameters structure as an execution and…
 drago-96/cve-2022-0778
Proof-of-concept exploit for CVE-2022-0778, demonstrating an infinite loop in OpenSSL's BN_mod_sqrt via a crafted X.509 certificate with non-prime…
 jakabakos/cve-2023-50164-apache-struts-rce
A critical security vulnerability, identified as CVE-2023-50164 (CVE: 9.8) was found in Apache Struts, allowing attackers to manipulate file upload…
 nyamort/cve-2024-52301
Proof-of-concept exploit for CVE-2024-52301 demonstrating environment manipulation in Laravel via injected URL parameters, with detailed code…
 christasa/cve-2014-0472
Dockerized proof-of-concept exploit for CVE-2014-0472, demonstrating Django reverse() code execution via crafted URL parameters in vulnerable views.
 nyamort/cve-2024-50340
Proof-of-concept exploit for CVE-2024-50340 demonstrating Symfony ArgvInput environment variable injection via crafted URL query parameters, enabling…
 goethe-universitat-cybersecurity/nsec3-encloser-attack
This project generates DNS zonefiles with custom NSEC3 parameters to reproduce and evaluate the attacks in CVE-2023-50868.
 0xdak/cve-2026-63766_exploit
Unauthenticated OS command injection exploit for GPT-SoVITS Gradio web UI. Delivers RCE via unsanitized path parameters in audio-processing helpers,…
 brynax/cve-2026-50787
Security advisory detailing CVE-2026-50787, an uncontrolled resource consumption vulnerability in e-SIC Livre CAPTCHA generation, enabling remote…
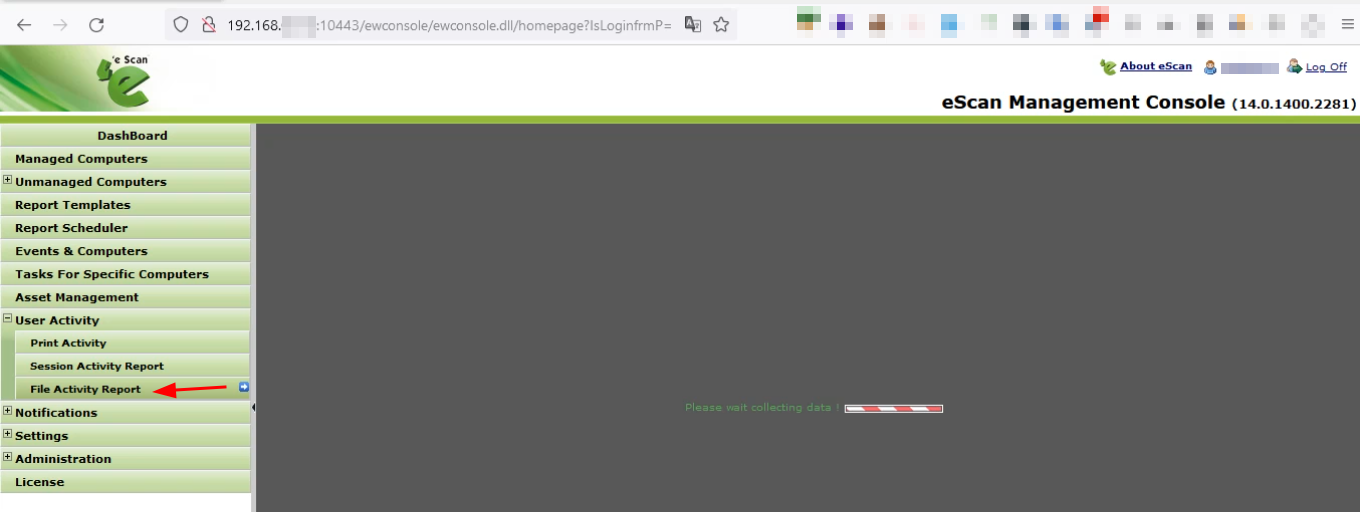 sahiloj/cve-2023-34836
A Reflected Cross-Site Scripting (XSS) vulnerability exists in Microworld Technologies eScan Management Console v14.0.1400.2281. The vulnerable…
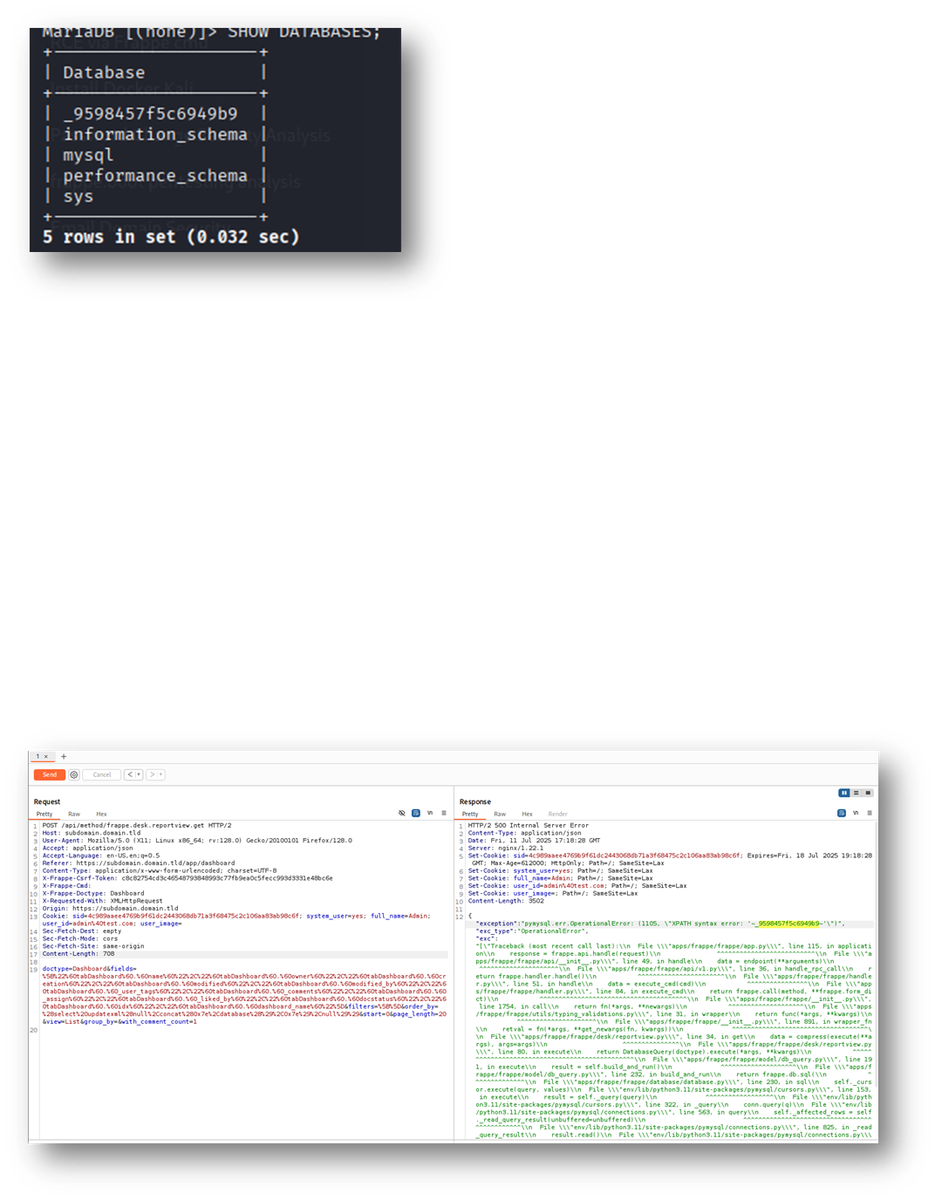 moalali/cve-2025-56381
ERPNEXT v15.67.0 was discovered to contain multiple SQL injection vulnerabilities in the /api/method/frappe.desk.reportview.get endpoint via the…
 axselll/cve-2025-20384
Proof-of-concept demonstrating log injection and poisoning in Splunk via crafted URL parameters, highlighting OWASP log injection risks.
 hdgokani/cve-2018-1273
PoC for CVE-2018-1273: Spring Data Commons property binder RCE via crafted request parameters against REST endpoints. Includes vulnerable and fixed…
 alexander47777/cve-2016-10033
Proof-of-concept exploit for CVE-2016-10033, a remote code execution vulnerability in PHPMailer, demonstrating injection of additional sendmail…
 thimelp/cve-2020-0601-perl
Perl version of recently published scripts to build ECC certificates with specific parameters re CVE-2020-0601
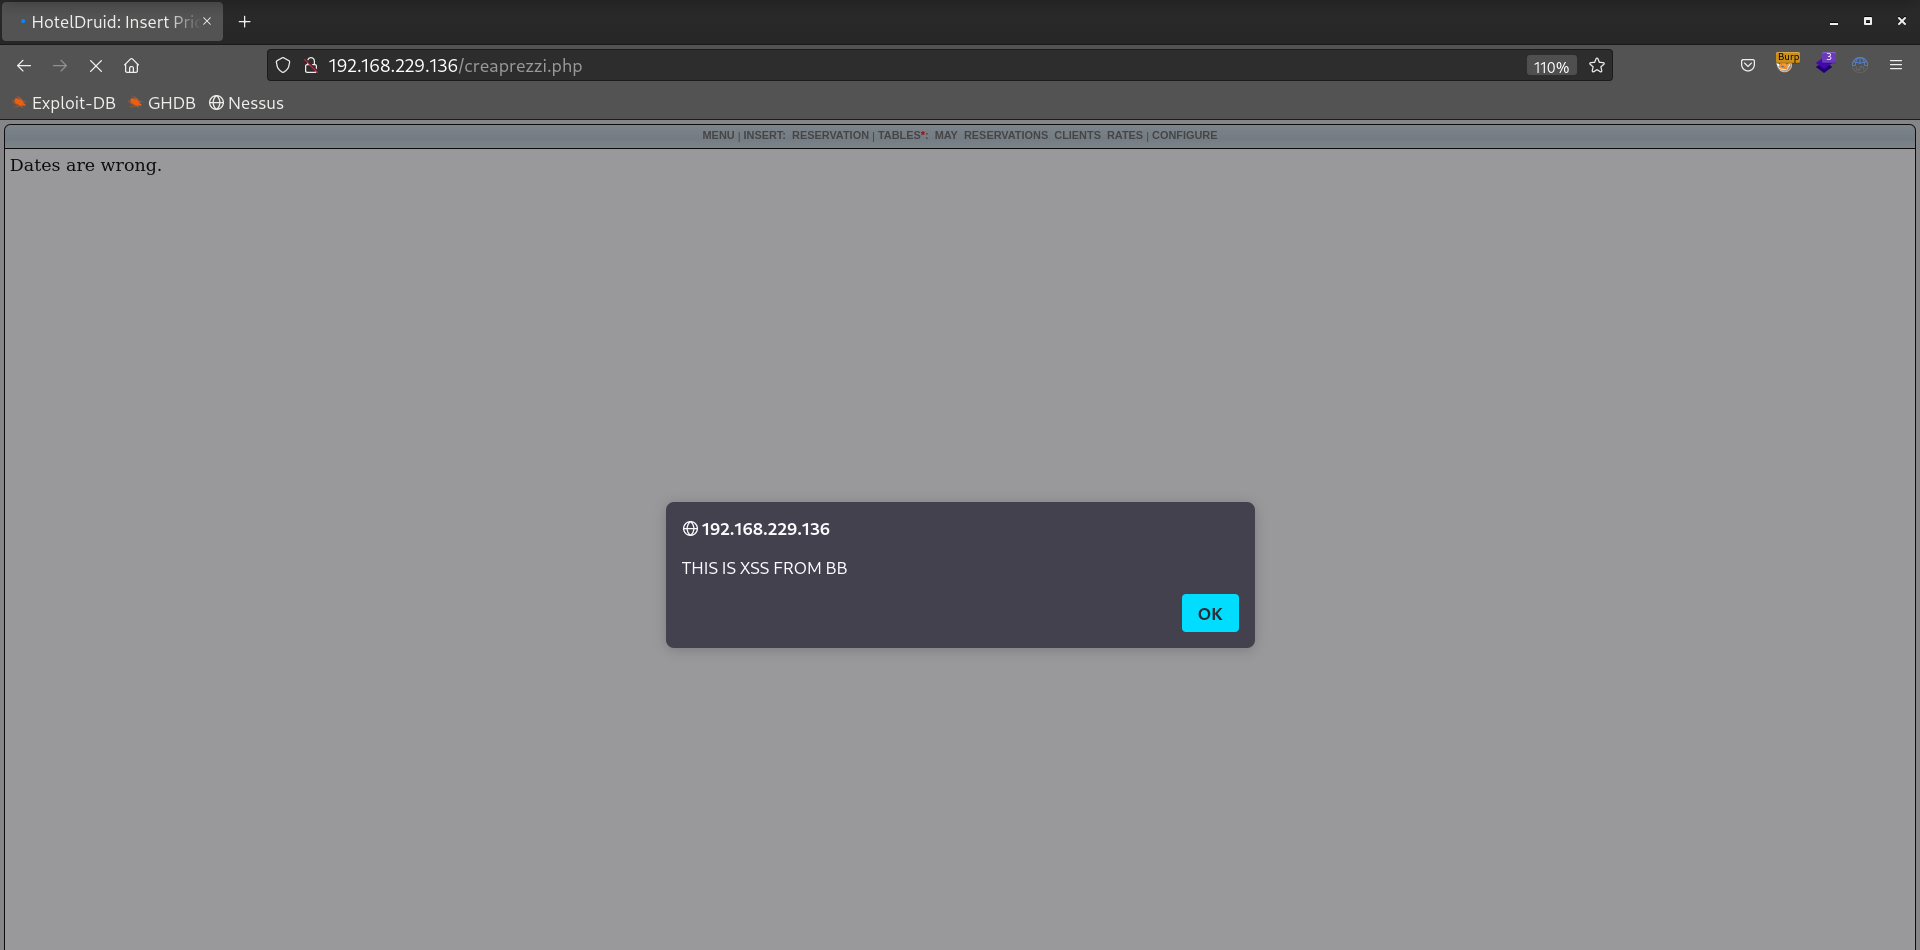 leekenghwa/cve-2023-34537---xss-reflected--found-in-hoteldruid-3.0.5
Proof-of-concept demonstrating reflected XSS vulnerabilities in HotelDruid v3.0.5, with step-by-step exploitation guide for authenticated users…
 ismailcemunver/cve-2024-29375
Proof-of-concept for CSV injection in Addactis IBNRS 3.10.3.107, demonstrating Excel formula injection leading to OS command execution via crafted…