

CVE-2026-65761
 ywh-jfellus/cve-2026-65761
Proof of Concept for CVE-2026-65761 - EasyStore Pro Unauthenticated SQL Injection via `filter_sortby`
database-securityeducationlabs-practice+2
ywh-jfellus/cve-2026-65761Proof of Concept for CVE-2026-65761 - EasyStore Pro Unauthenticated SQL Injection via `filter_sortby`
 rahulreddykarne/cve-2026-65321-pyathena
SQL injection in PyAthena via DefaultParameterFormatter (CVE-2026-65321)
 anusha-khan29/cve-2025-70149-sql-injection
Security research project — SQL Injection vulnerability exploitation and mitigation
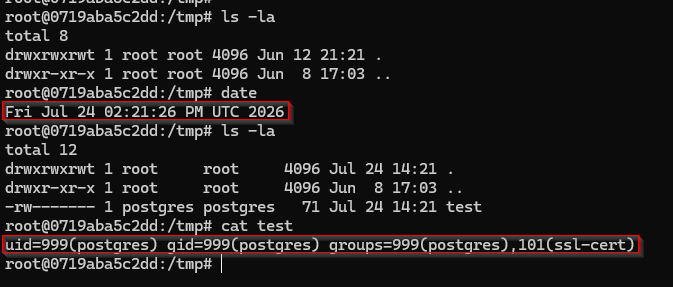 theliimbo/cve-2026-51992
Proof-of-concept and detailed writeup for CVE-2026-51992, an SQL injection vulnerability in ClickHouse PostgreSQL dictionaries allowing arbitrary…
 codeb0ssx/cve-2025-14847-poc
Academic proof-of-concept demonstrating CVE-2025-14847 for authorized security research.
 k3ystr0k3r/cve-2012-2122
CVE-2012-2122 - MySQL Authentication Bypass
 rafaelchriss/redteambrasil-cve-2025-64459
NEO-SQLi — exploit Django _connector SQL Injection (CVE-2025-64459) | canal RedTeam Brasil
 luckybool1020/cve-2018-8045
Joomla内核SQL注入漏洞原理、docker及poc[基于pocsuite框架]
 hunt-benito/e-is-for-exploit-cve-2026-17543-php-pgsql-sql-injection-backslash-breakout
PoC exploit for CVE-2026-17543: SQL injection in PHP ext/pgsql via backslash breakout, with data exfiltration and admin privilege-escalation payloads…
 giangdurian/cve-2023-25157-geoserver-sqli-lab
Docker-based vulnerable lab and detailed PoC report for CVE-2023-25157/25158 SQL injection in GeoServer & GeoTools, with 4 verified attack vectors…
 sncker/cve-2020-7471
CVE-2020-7471 Potential SQL injection via StringAgg(delimiter)
 secoba/djvul_stringagg
Django StringAgg SQL Injection (CVE-2020-7471)
 nisaruj/nosqli-flintcms
Blind noSQL injection case study lab based on CVE-2018-3783
 george0papasotiriou/cve-2026-11115-database-connection-string-injection-via-env-variable
 daniel616/cve-2022-21661-demo
Demonstration of the SQL injection vulnerability in wordpress 5.8.2
 sahiloj/cve-2023-31702
CVE-2023-31702 is an authenticated SQL Injection vulnerability discovered in MicroWorld Technologies eScan Management Console version 14.0.1400.2281.
 0xcyberstan/cve-2025-64459-poc
Vulnerability: SQL Injection via QuerySet and Q() keyword argument unpacking. CVE ID: CVE-2025-64459 Severity: Critical (CVSS 9.1) Affected Versions:…
 pateldhyeyit/cve-2026-37149
CVE-2026-37149 - SQL Injection vulnerability in the scost parameter of search_products.php in…