
libewf
 libyal/libewf
C library and command-line toolkit for forensic EWF image handling: acquire, export, verify, recover, and mount evidence files in EnCase and SMART…
data-recoverydigital-forensicsdisk-forensics+1
libyal/libewfC library and command-line toolkit for forensic EWF image handling: acquire, export, verify, recover, and mount evidence files in EnCase and SMART…
 libyal/libvhdi
Library and tools to access the Virtual Hard Disk (VHD) image format
 libyal/libqcow
Library and tools to access the QEMU Copy-On-Write (QCOW) image format
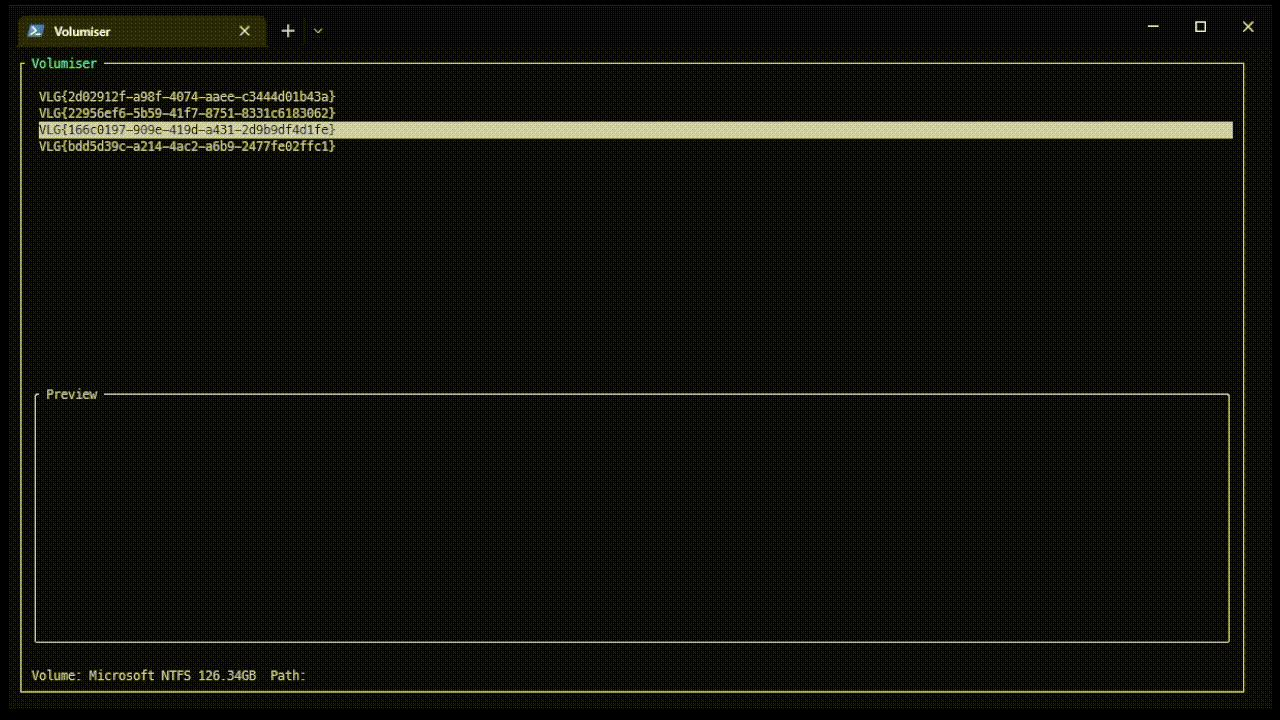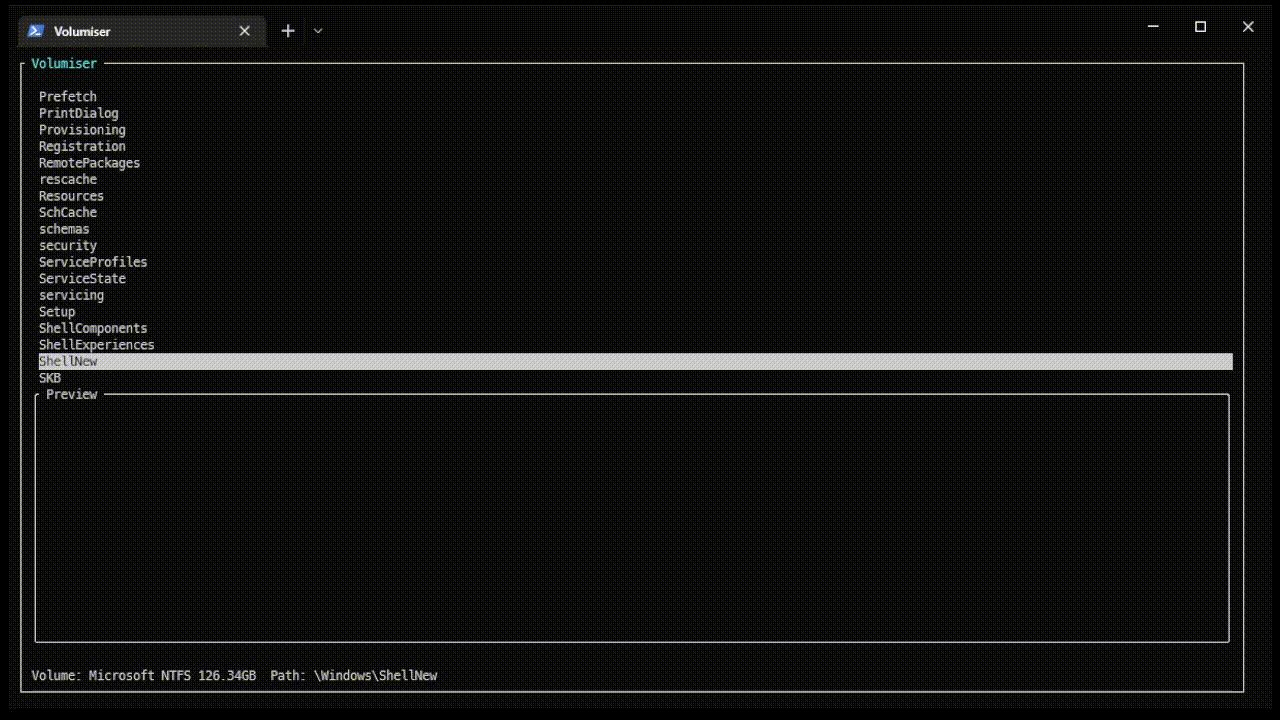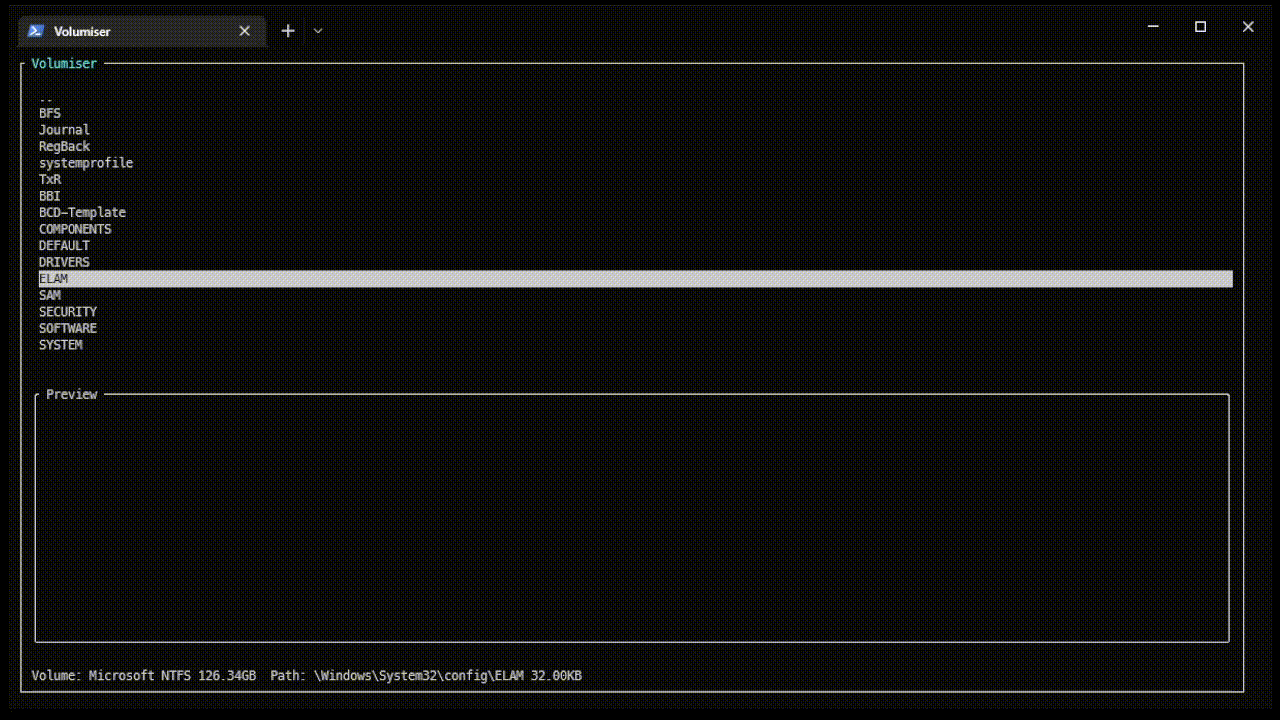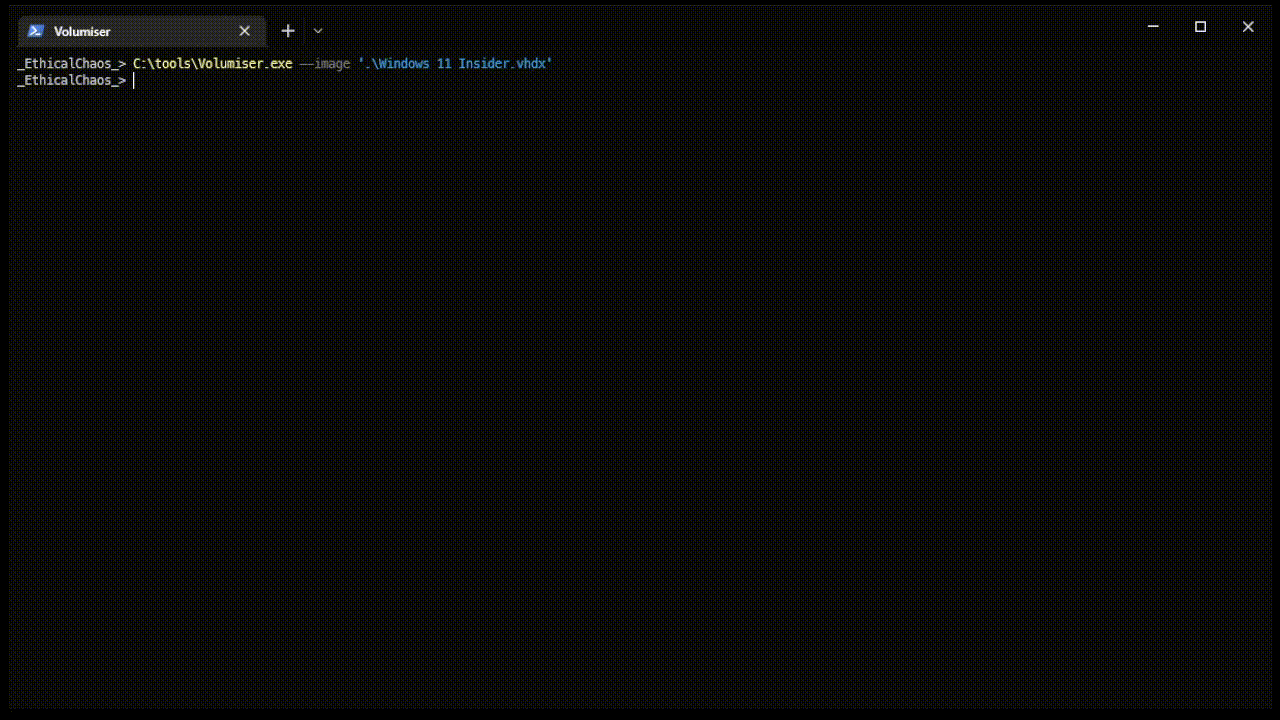 ccob/volumiser
CLI and interactive console for listing, browsing, and extracting files from VM disk images (VHDX, VMDK, EBS snapshots, raw disks) for red-team…
 theevidencehunter/forensix
Digital Forensics Intelligence Framework