
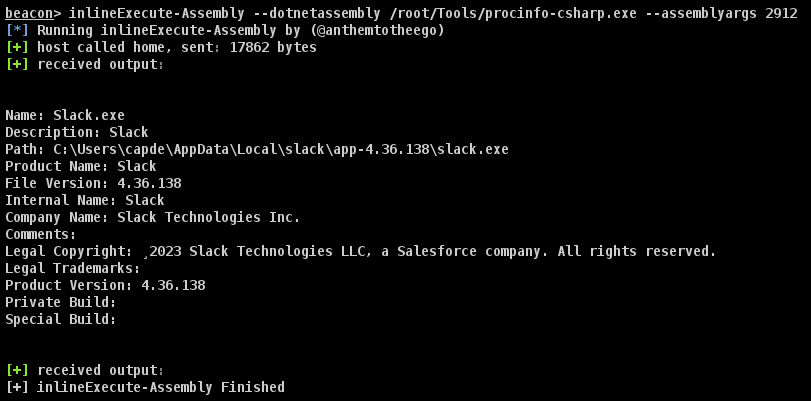
proctools
 mlcsec/proctools
Small toolkit for extracting information and dumping sensitive strings from Windows processes
digital-forensicsforensicsinformation-gathering+2
1162 years ago
mlcsec/proctoolsSmall toolkit for extracting information and dumping sensitive strings from Windows processes
 halpomeranz/lmg
Script for automating Linux memory capture and analysis
 kfallahi/underlaycopy
PowerShell toolkit that extracts locked Windows files (SAM, SYSTEM, NTDS, ...) using MFT parsing and raw disk reads
 seyyidkadir/filedumper
Windows memory forensics tool for dumping files from process memory regions, searching byte patterns (PDF, JPG, SWF), and performing live process…
 nightbringer21/fridump
Cross-platform memory dumper using Frida to extract accessible memory from iOS, Android, and Windows applications for forensic analysis and…