
Skip to content
KitploitKITPLOIT
ToolsBlog
Submit
ToolsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
57 results
radare2-scripts preview

radare2-scripts

GitHubwithsecurelabs/radare2-scripts

Collection of radare2 scripts for malware analysis: carve binaries from memory dumps, patch PE headers, and decode hashed function imports in…
binary-analysisdigital-forensicsmalware-analysis+3
32
8 years ago
excelpeek preview

excelpeek

GitHubslaughterjames/excelpeek

Static analysis tool for investigating potentially malicious Microsoft Excel files, extracting metadata, macros, and embedded objects to aid digital…
digital-forensicsforensicsmalware-analysis+1
384 years ago
yaml2yara preview

yaml2yara

GitHubnccgroup/yaml2yara

Generate bulk YARA rules from YAML input
digital-forensicsincident-responseintrusion-detection+4
226 years ago
WindowsFirewallHookDriverEnumeration preview

WindowsFirewallHookDriverEnumeration

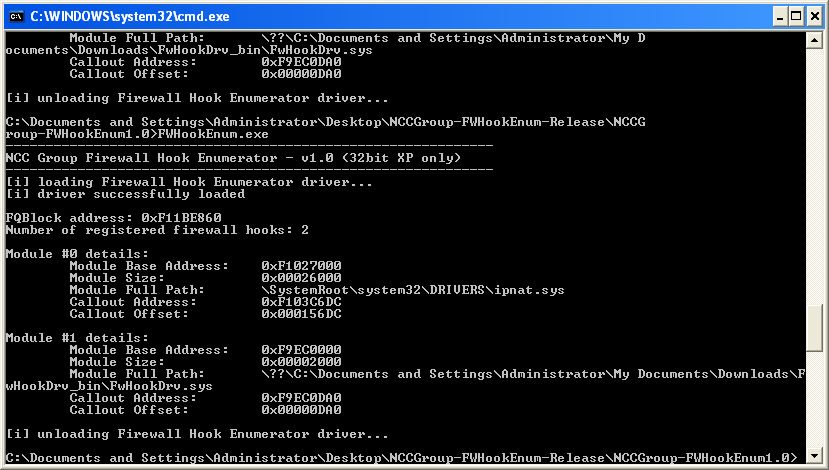
GitHubnccgroup/windowsfirewallhookdriverenumeration

Tools to enumerate Windows Firewall Hook Drivers on Windows 2000, XP and 2003
digital-forensicsforensicsincident-response+2
2111 years ago
NeuroCore preview

NeuroCore

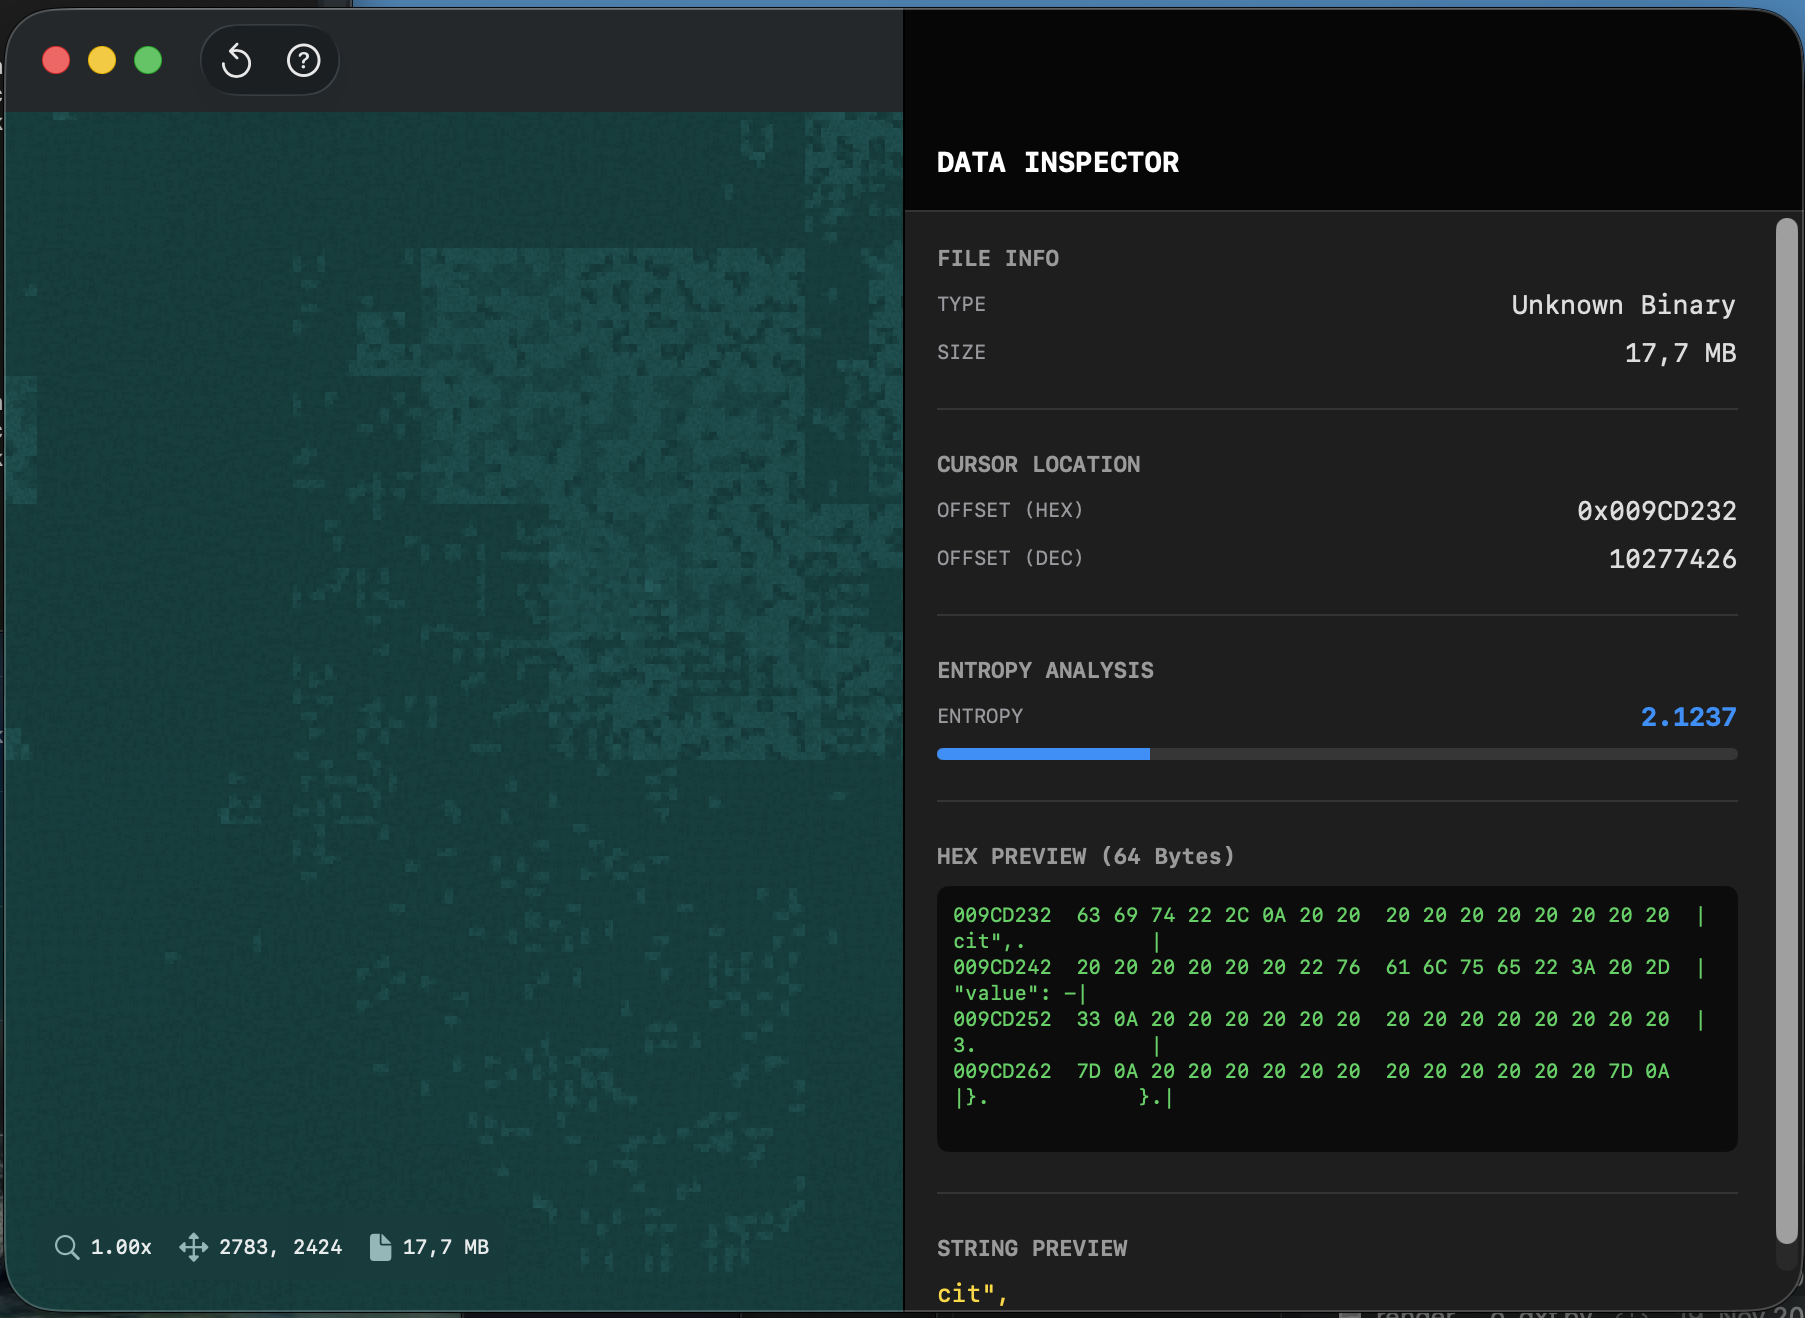
GitHubfarukalpay/neurocore

NeuroCore is a native macOS application that visualizes the internal structure of binary files using a Hilbert Curve mapping and Shannon Entropy…
binary-analysisdigital-forensicsforensics+3
288 months ago
malware_analysis preview

malware_analysis

GitHubmatthw/malware_analysis

Python toolkit for malware analysis, designed to inspect suspicious files and extract indicators of compromise for security investigations.
digital-forensicsmalware-analysisreverse-engineering
182 years ago
memory-carving-scripts preview

memory-carving-scripts

GitHubwithsecurelabs/memory-carving-scripts

Scripts for extracting useful information from infected memory dumps
digital-forensicsforensicsincident-response+2
108 years ago
volatility-plugins preview

volatility-plugins

GitHubwithsecurelabs/volatility-plugins

Volatility plugins for memory forensics, including detection of Gargoyle memory scanning evasion techniques.
digital-forensicsforensicsincident-response+2
117 years ago
BiBi-Windows-Wiper-Analysis preview

BiBi-Windows-Wiper-Analysis

GitHubknight0x07/bibi-windows-wiper-analysis

Technical Analysis of Bibi-Windows Wiper Targeting Israeli Organizations
binary-analysisdigital-forensicsincident-response+3
82 years ago
Memory-analysis preview

Memory-analysis

GitHubbedazzlinghex/memory-analysis

Contains tools to perform malware and forensic analysis in Memory

digital-forensicsforensicsincident-response+3
48 years ago
Scripts-With-Malware-Analysis preview

Scripts-With-Malware-Analysis

GitHubmalgamy/scripts-with-malware-analysis
digital-forensicsmalware-analysisreverse-engineering
62 years ago
ramnit_traffic_parser preview

ramnit_traffic_parser

GitHubnao-sec/ramnit_traffic_parser

Parsing Ramnit's traffic
command-and-controldigital-forensicsforensics+3
48 years ago
npm-incident-response preview

npm-incident-response

GitHubsecurest8/npm-incident-response

Scanner for the keyv/cacheable supply-chain attack: detects compromised npm packages, verifies payload hashes, and finds persistence implants in repo…
digital-forensicsincident-responsemalware-analysis+3
21 month ago
CVE-2026-34621_PDF_SAMPLE preview

CVE-2026-34621_PDF_SAMPLE

GitHubercihan/cve-2026-34621_pdf_sample

Technical analysis of a multi-stage Adobe Acrobat PDF JavaScript sample, detailing environment triage, Acrobat API abuse, and in-memory payload…
digital-forensicsexploitationmalware-analysis+2
15 months ago
Dissecting-CVE-2026-0628-Chromium-Extension-Privilege-Escalation preview

Dissecting-CVE-2026-0628-Chromium-Extension-Privilege-Escalation

GitHubsastraadiwiguna-purpleeliteteaming/dissecting-cve-2026-0628-chromium-extension-privilege-escalation

Technical dissection of CVE-2026-0628, a Chromium WebView privilege escalation vulnerability, including root cause analysis, PoC exploit, detection…
digital-forensicsexploitationmalware-analysis+3
17 months ago
XLS-to-DBatLoader-or-GuLoader-for-AgentTesla-variant preview

XLS-to-DBatLoader-or-GuLoader-for-AgentTesla-variant

GitHubblackoclock/xls-to-dbatloader-or-guloader-for-agenttesla-variant

CVE-2017-0199 XLS --> HTA --> VBS --> STEGANOGRAPHY --> DBATLOADER/GULOADER STYLE MALWARE

command-and-controldigital-forensicsexploitation+4
6 months ago
py_certificate_extractor preview

py_certificate_extractor

GitHubpassword123456/py_certificate_extractor

Extracts and exports certificate information from digitally signed PE files using Python and pefile, enabling forensic analysis of code-signing…
code-analysisdigital-forensicsmalware-analysis+1
3 years ago
xz-backdoor-vulnerability preview

xz-backdoor-vulnerability

GitHubmesutgungor/xz-backdoor-vulnerability

CVE-2024-3094

digital-forensicsexploitationmalware-analysis+2
2 years ago
Previous1234Next