
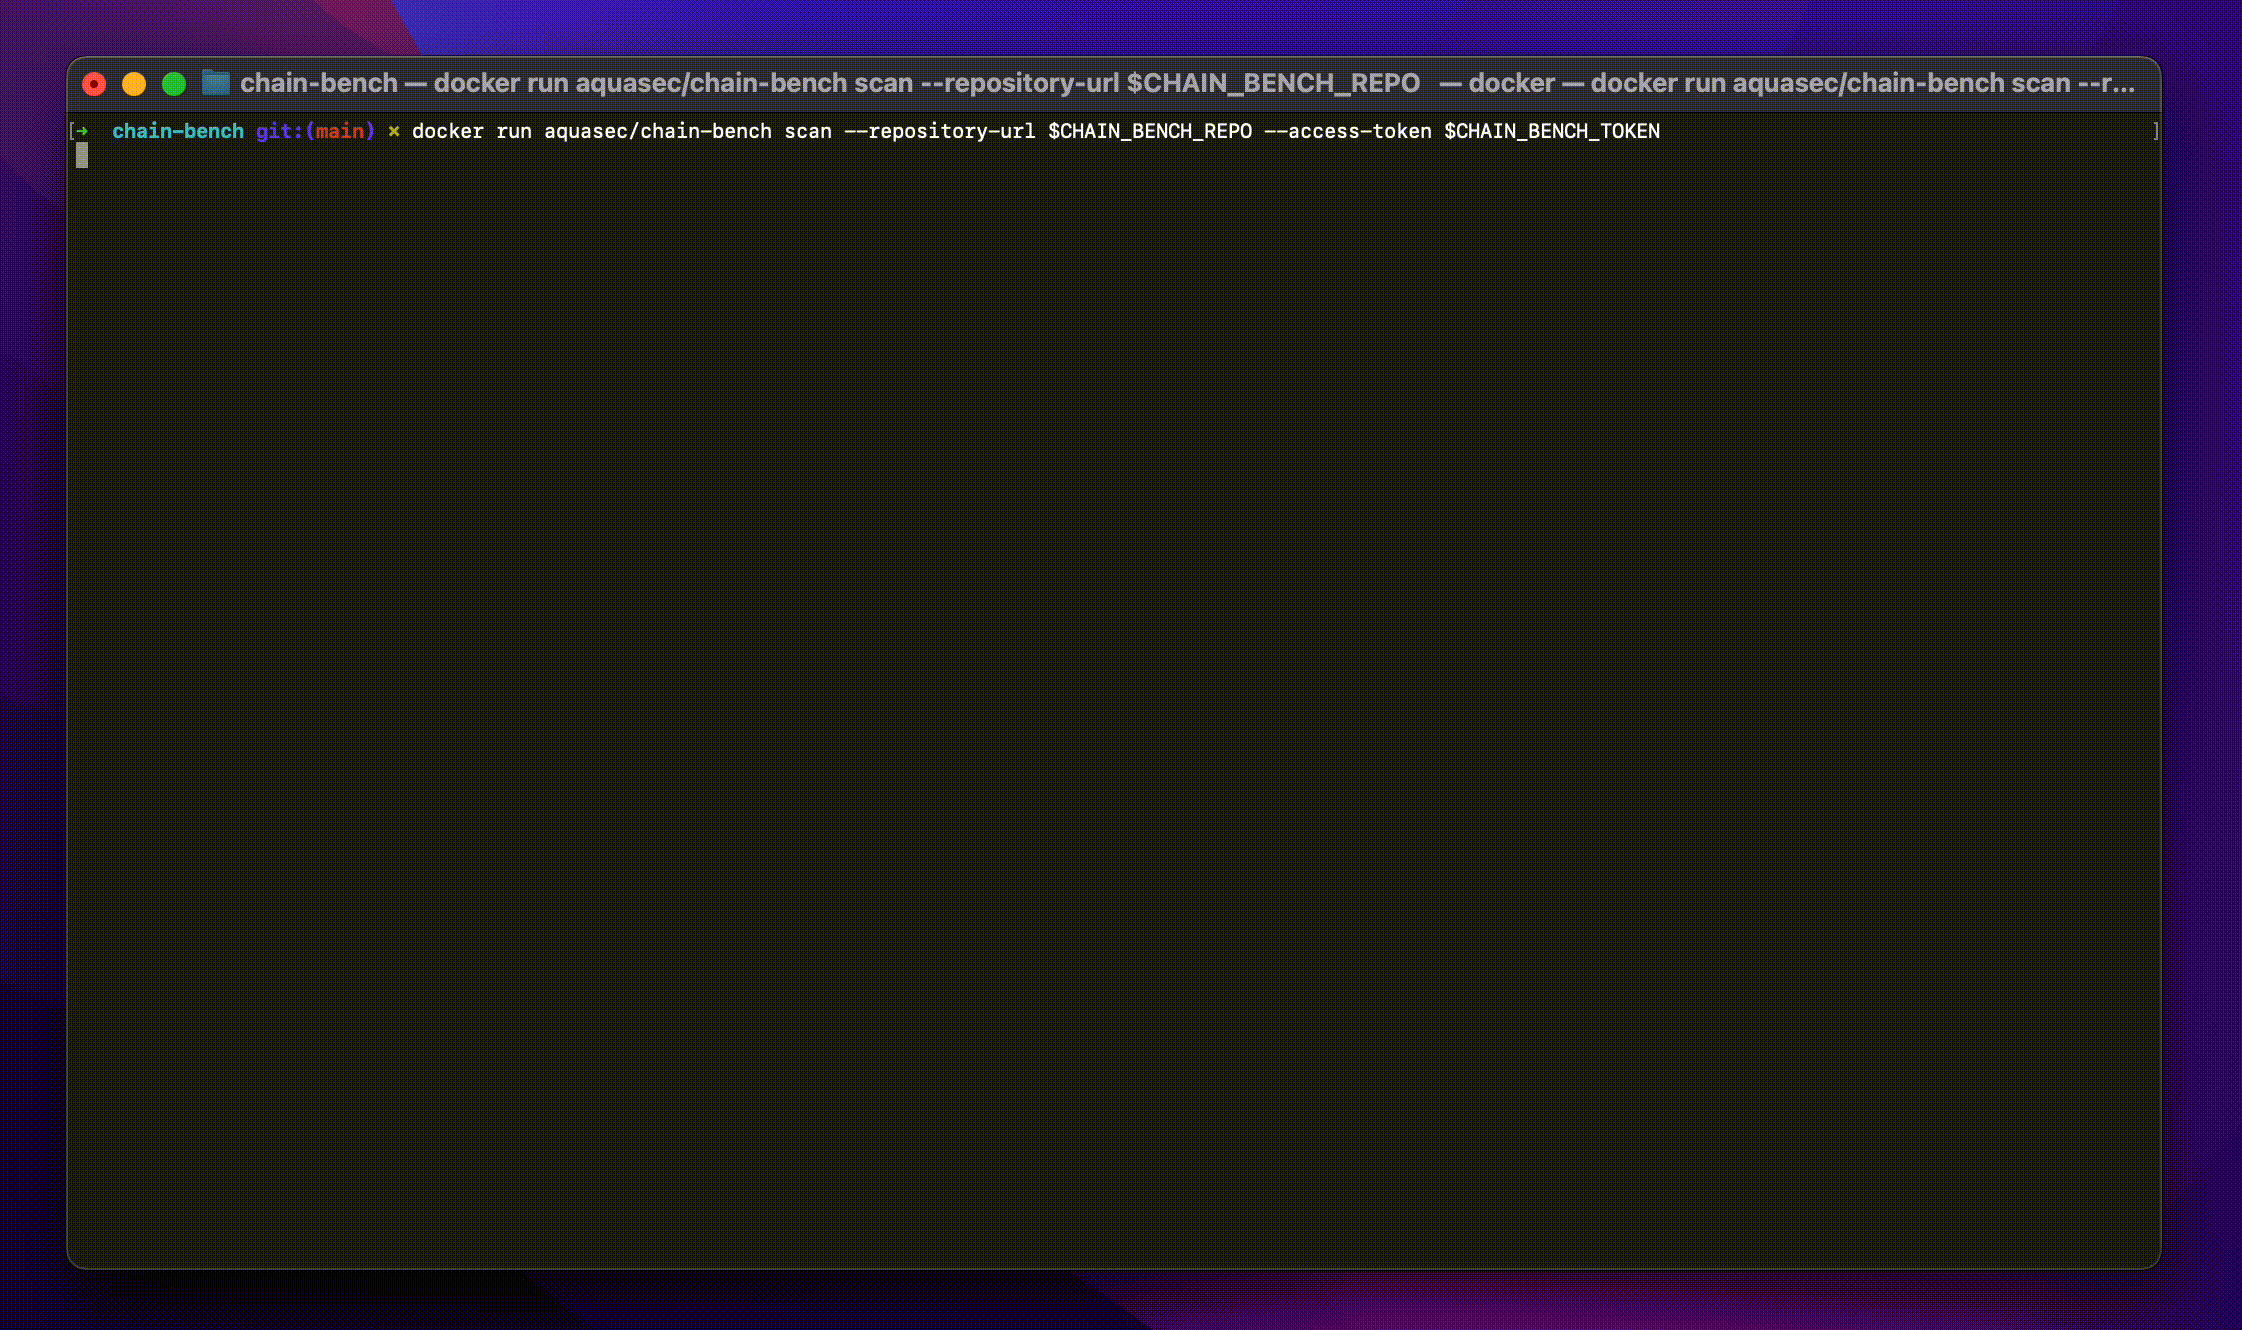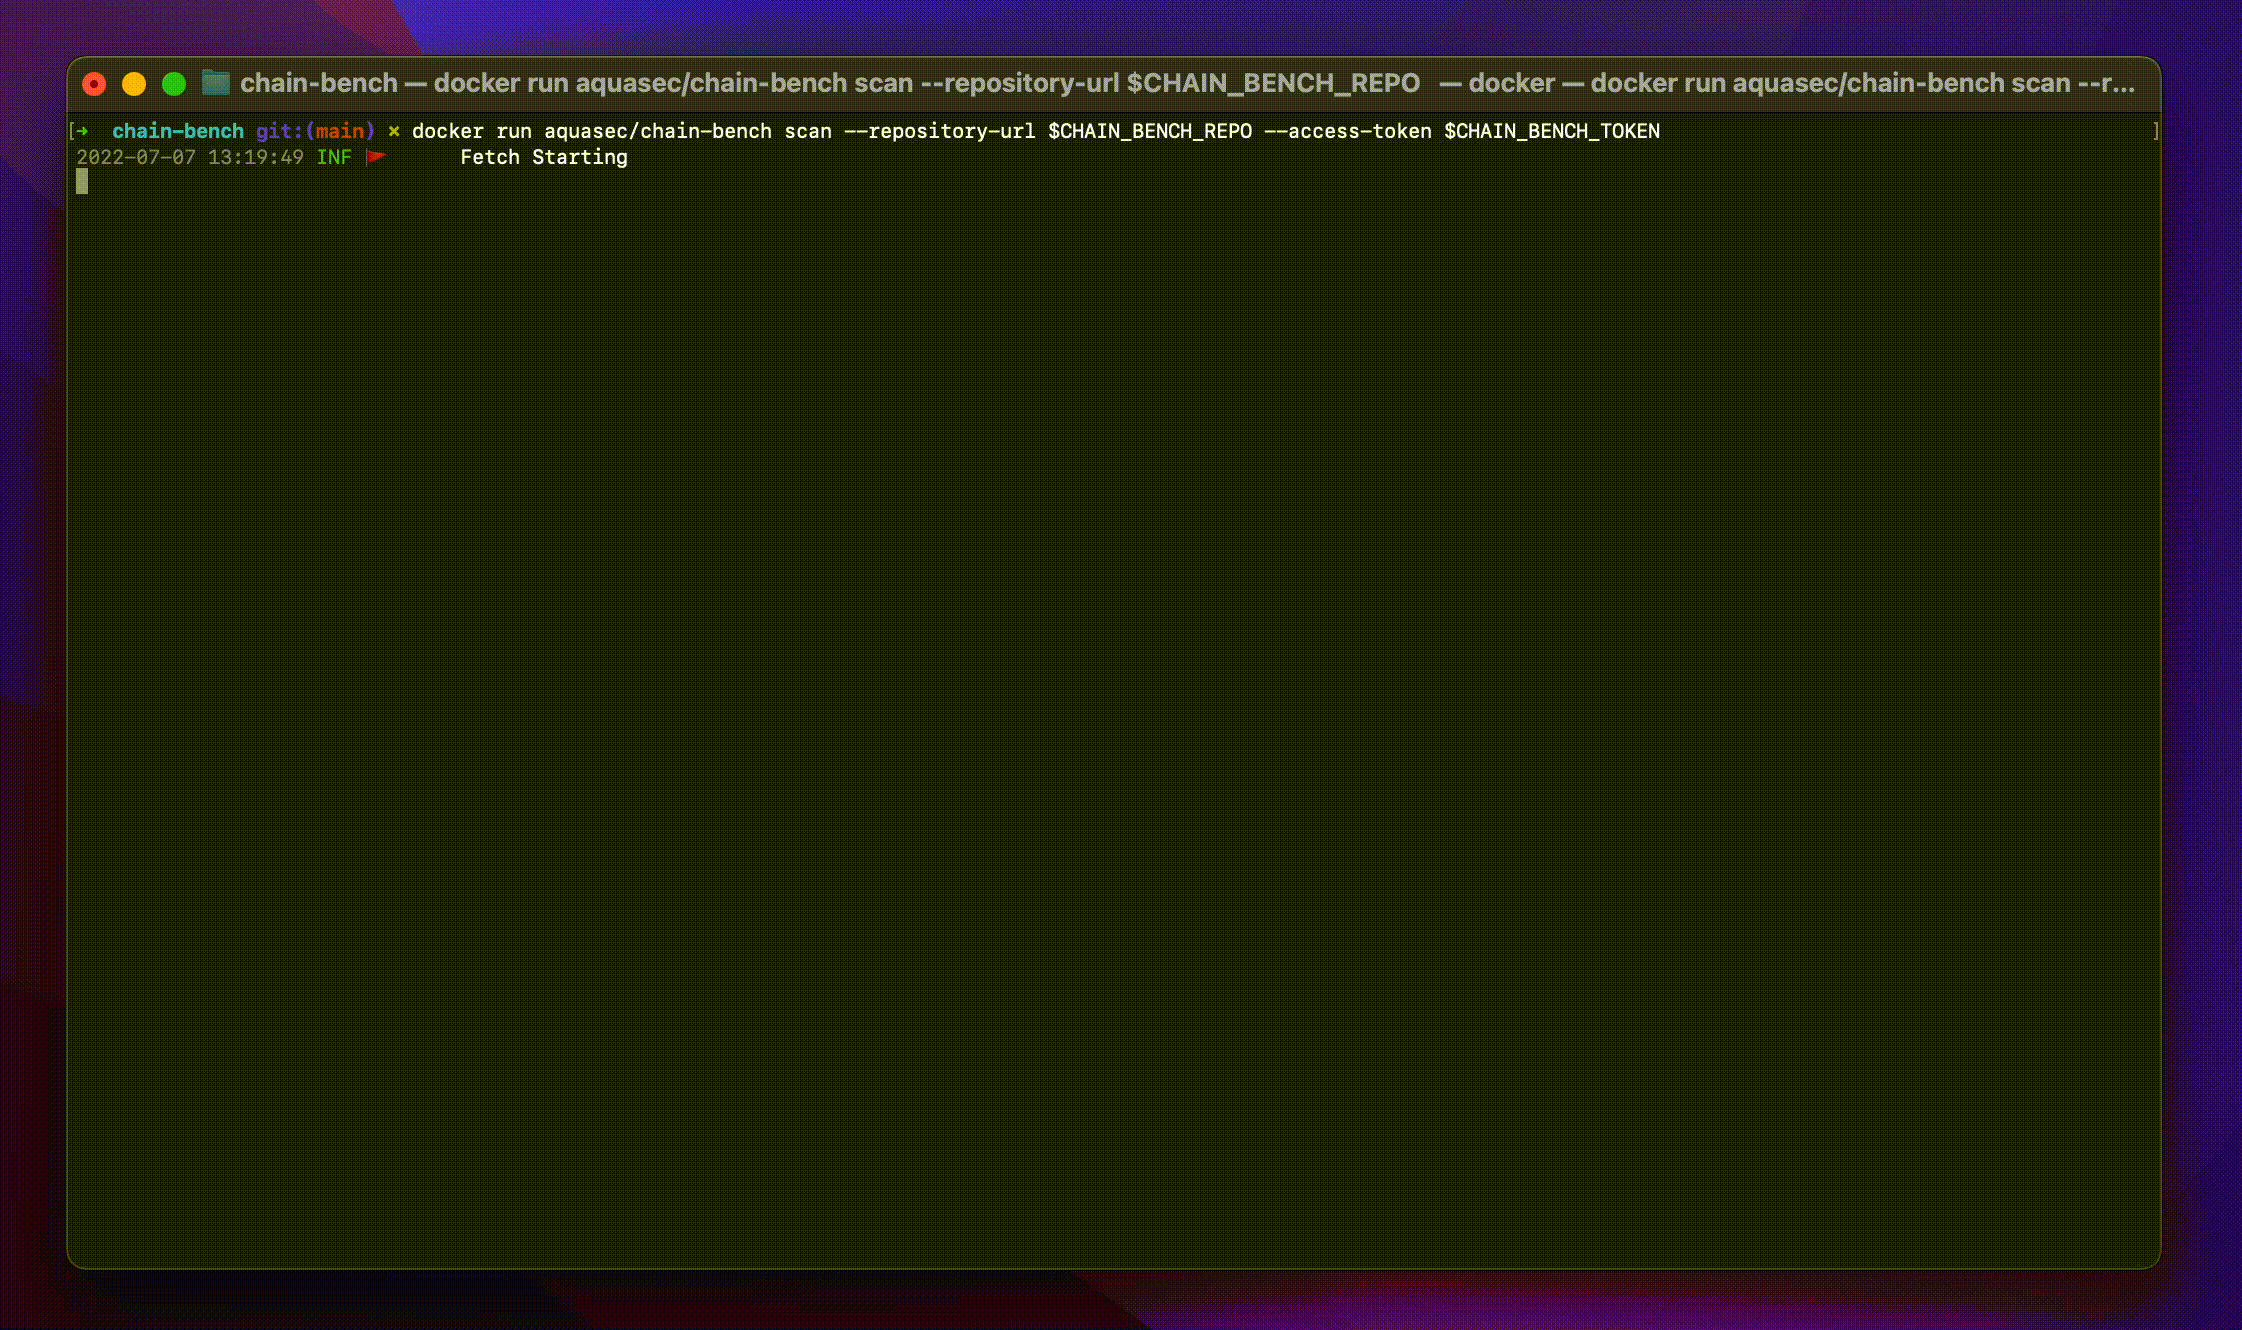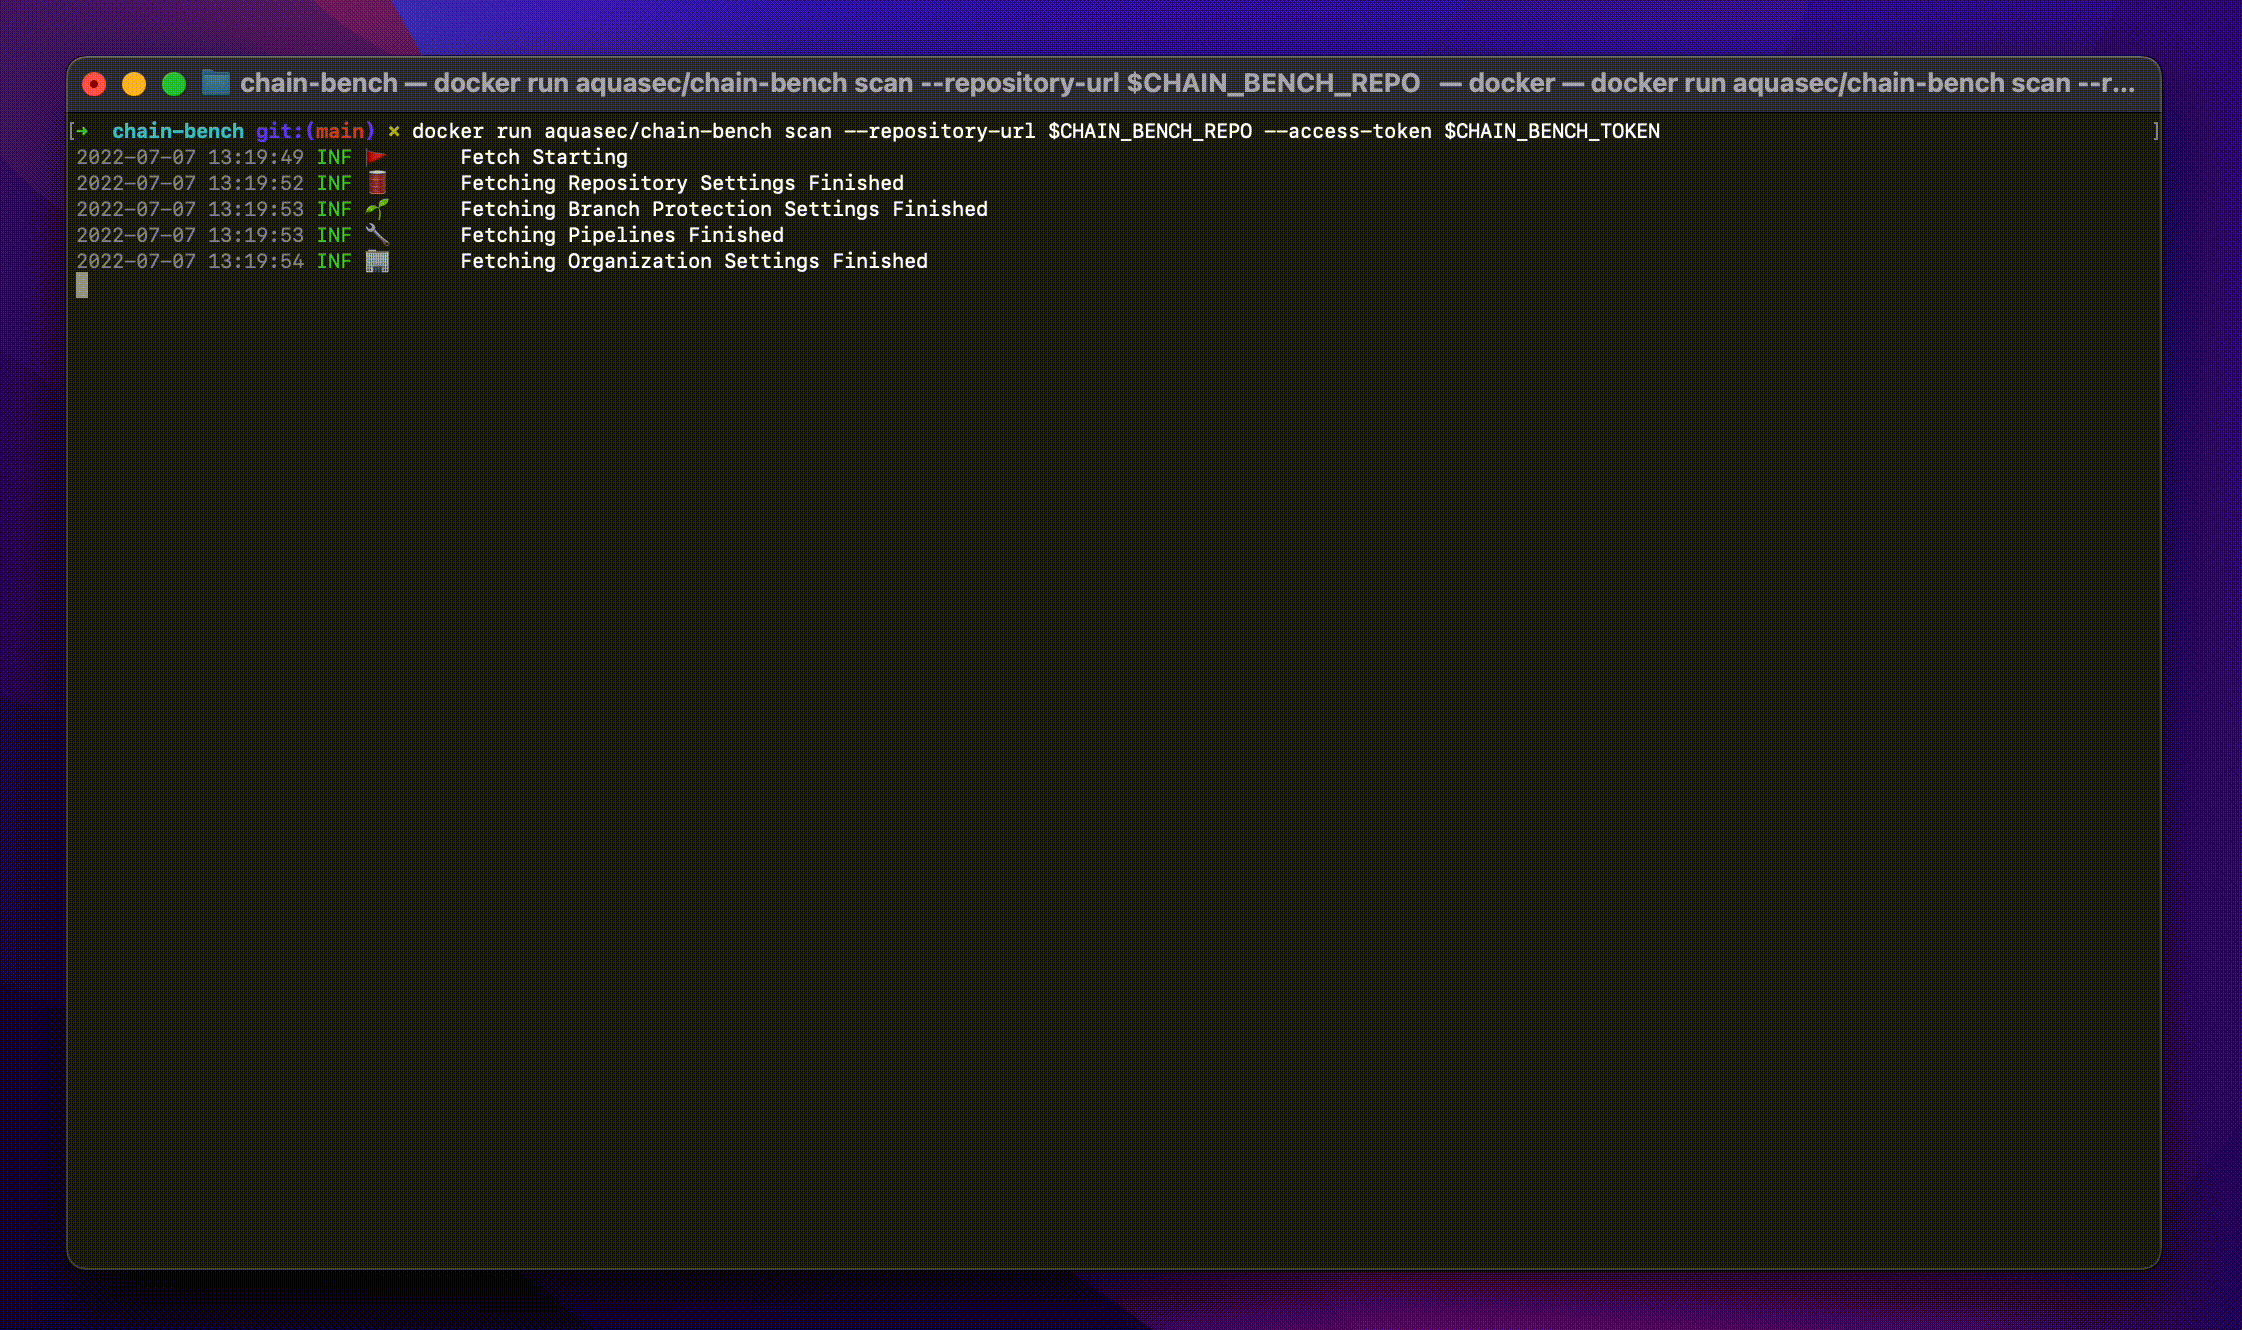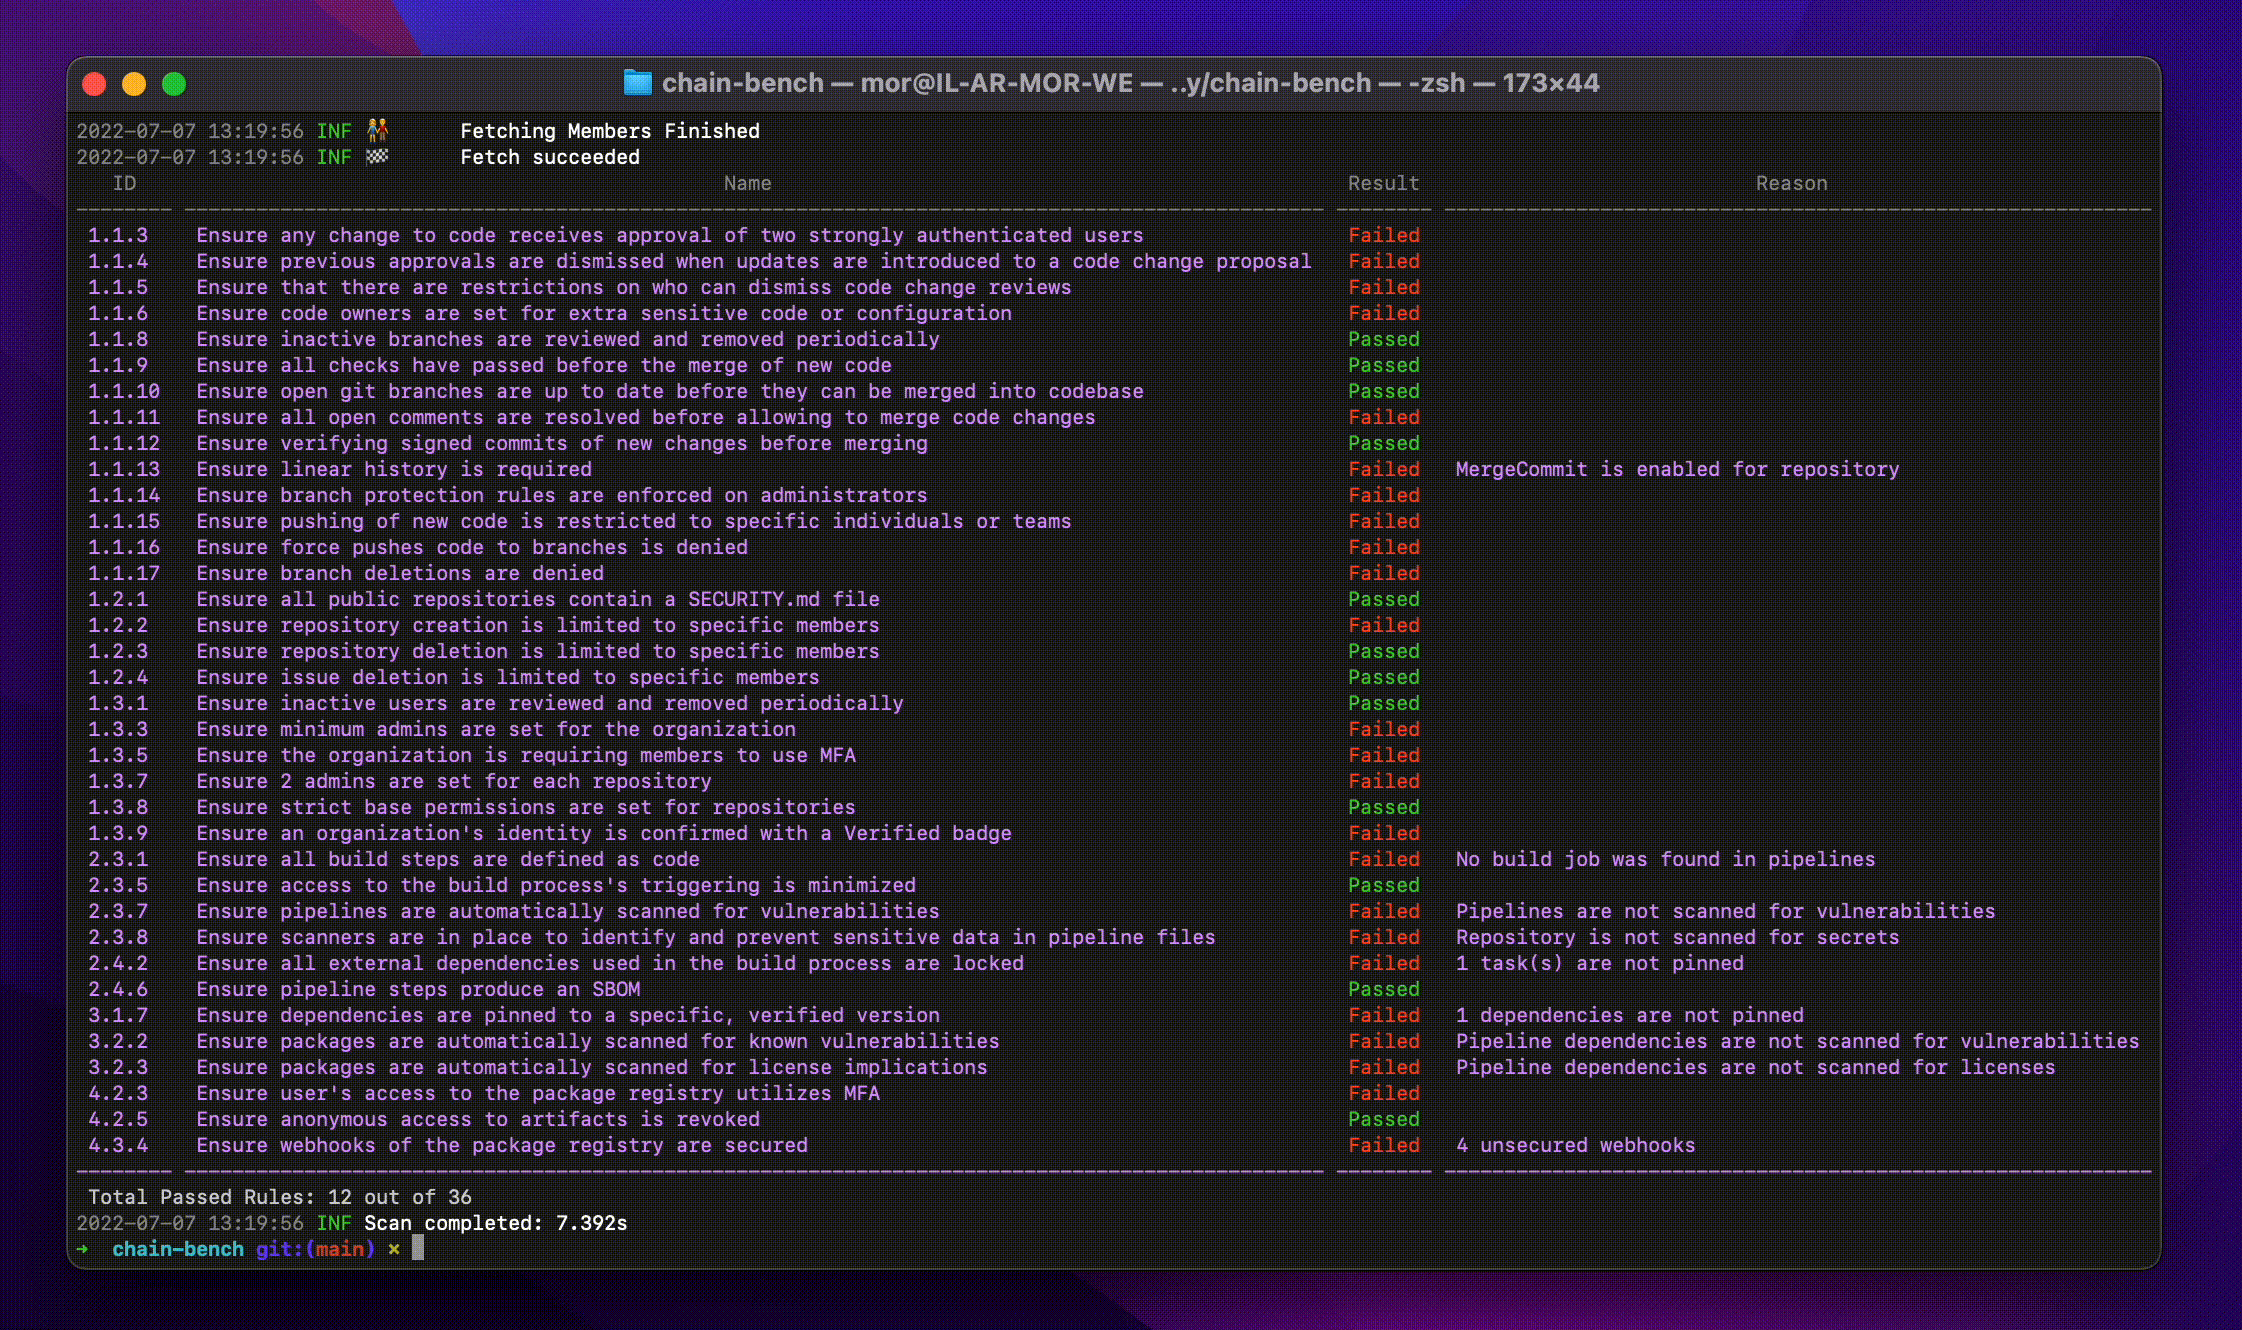
chain-bench
 aquasecurity/chain-bench
Audits software supply chain security compliance against the CIS benchmark, scanning SCM settings, branch protections, dependencies, and CI/CD…
configuration-auditingdevsecopssupply-chain-security+1
aquasecurity/chain-benchAudits software supply chain security compliance against the CIS benchmark, scanning SCM settings, branch protections, dependencies, and CI/CD…
 git-pkgs/proxy
A lightweight caching proxy for package registries.
 trailofbits/testing-handbook
Trail of Bits Testing Handbook - appsec.guide
 hubblestack/hubble
Hubble is a modular, open-source security compliance framework. The project provides on-demand profile-based auditing, real-time security event…
 arnica/depsguard
Harden your package manager configs against supply chain attacks.
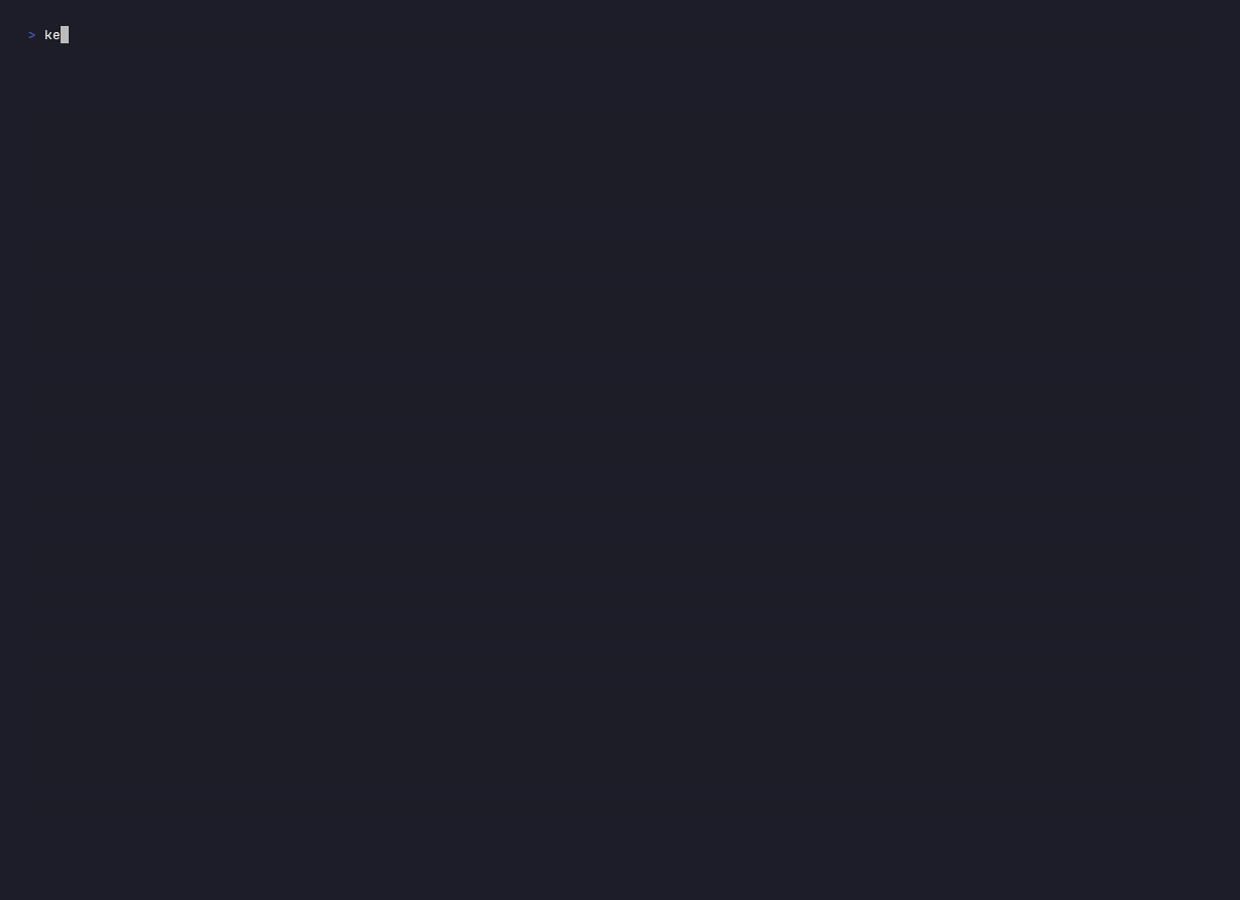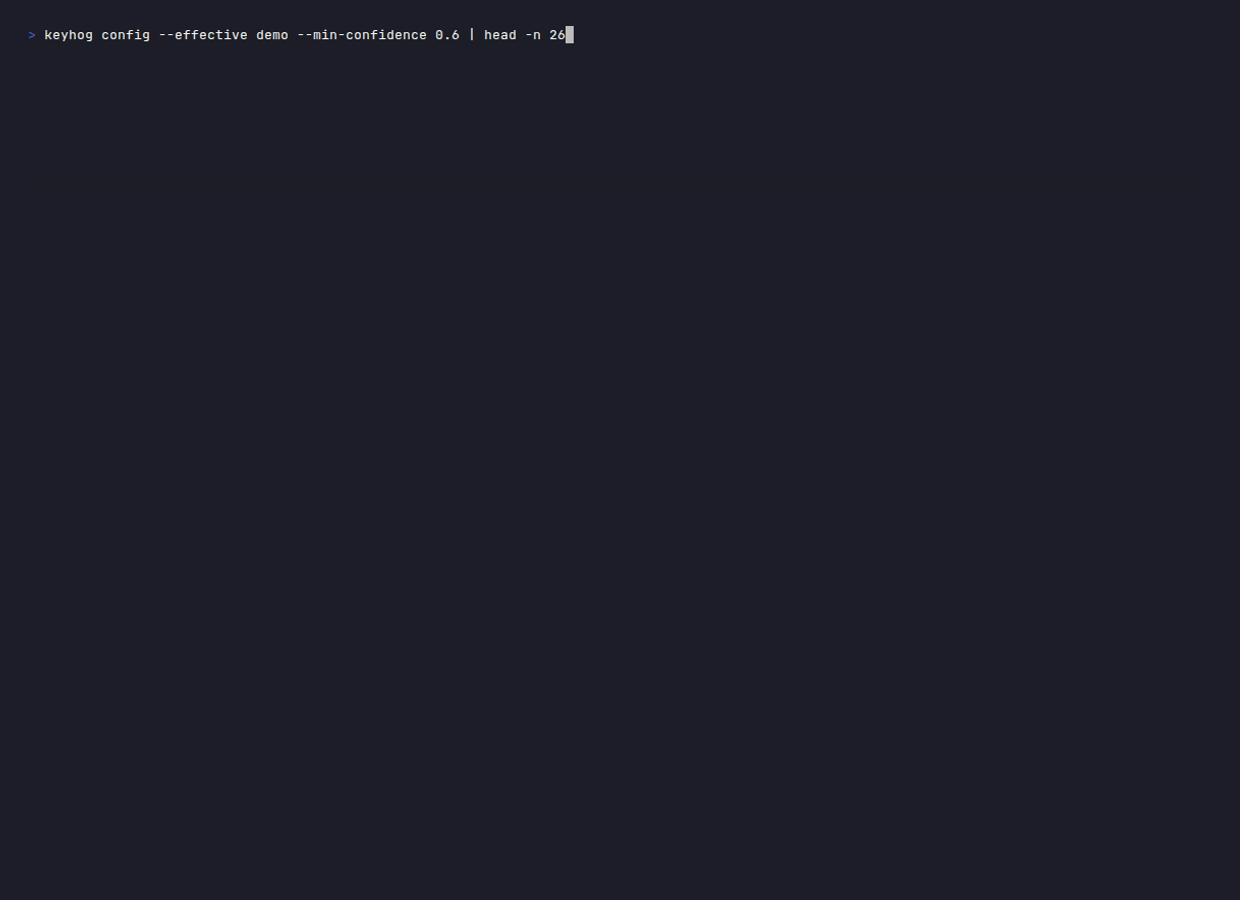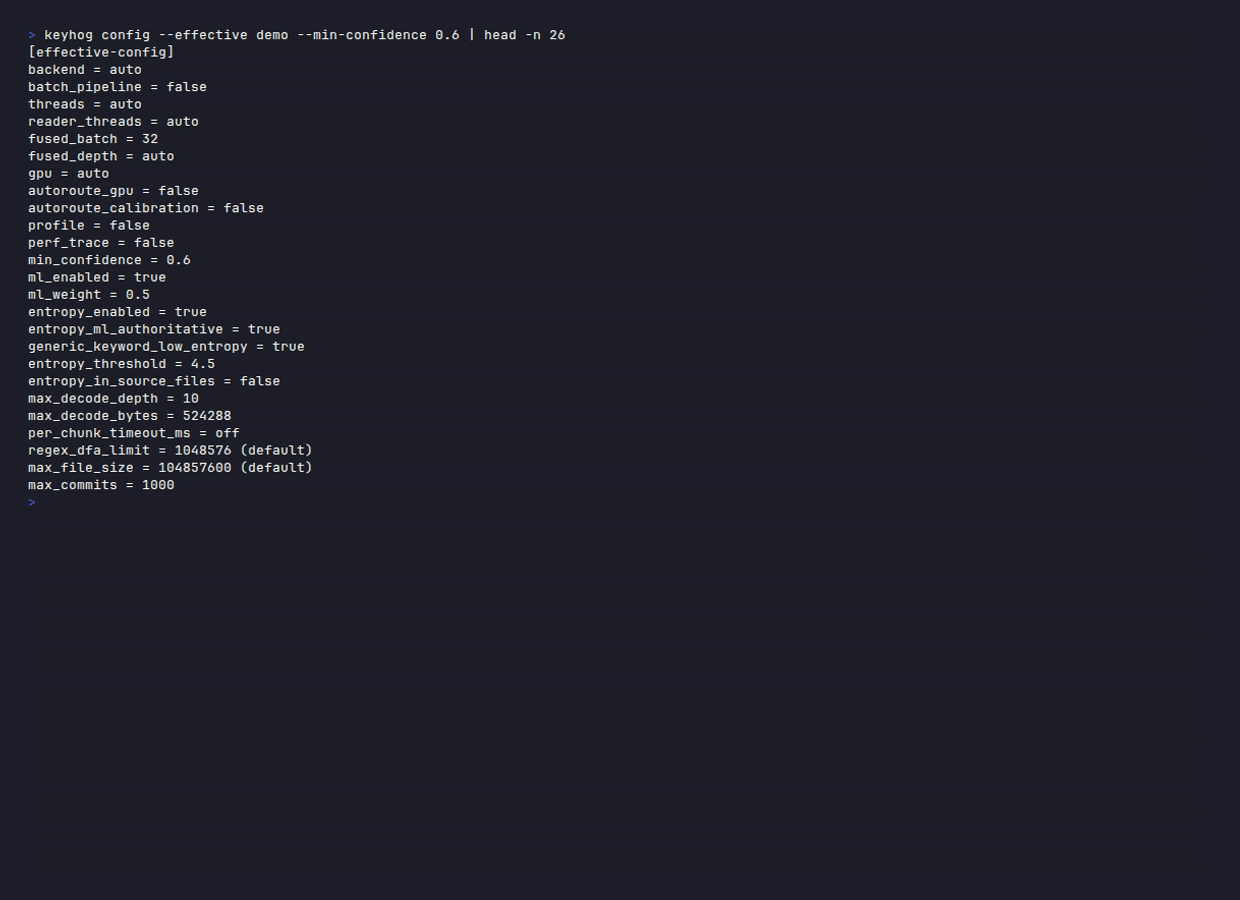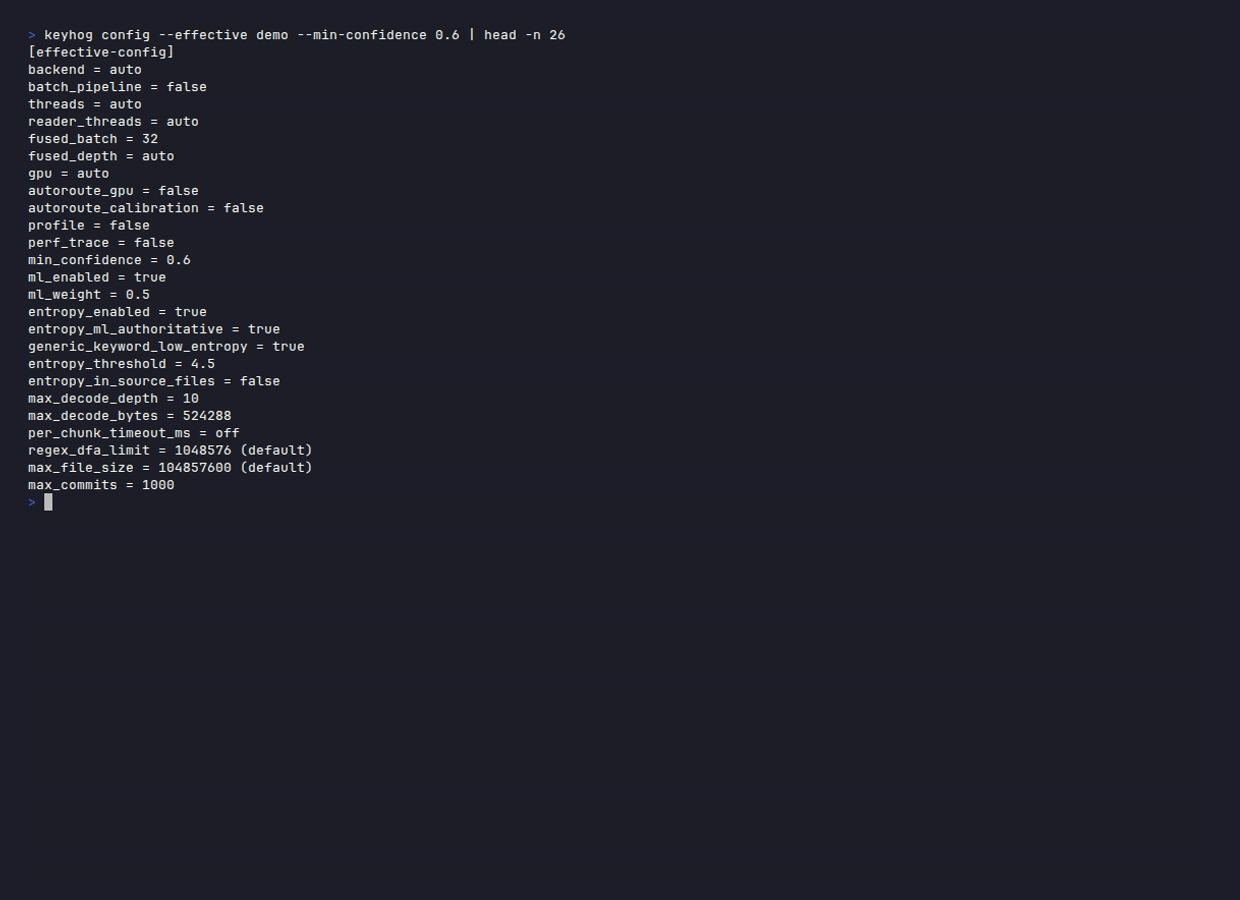 santhreal/keyhog
Open-source secret scanner in Rust
 danthegoodman1/netfence
Like Envoy xDS, but for eBPF filters
 infobyte/faraday_plugins
Security tools report parsers for Faradaysec.com
 kevinslin/safe-npm
Safely install NPM packages
 owasp/sedated
SEDATED® Project (Sensitive Enterprise Data Analyzer To Eliminate Disclosure)
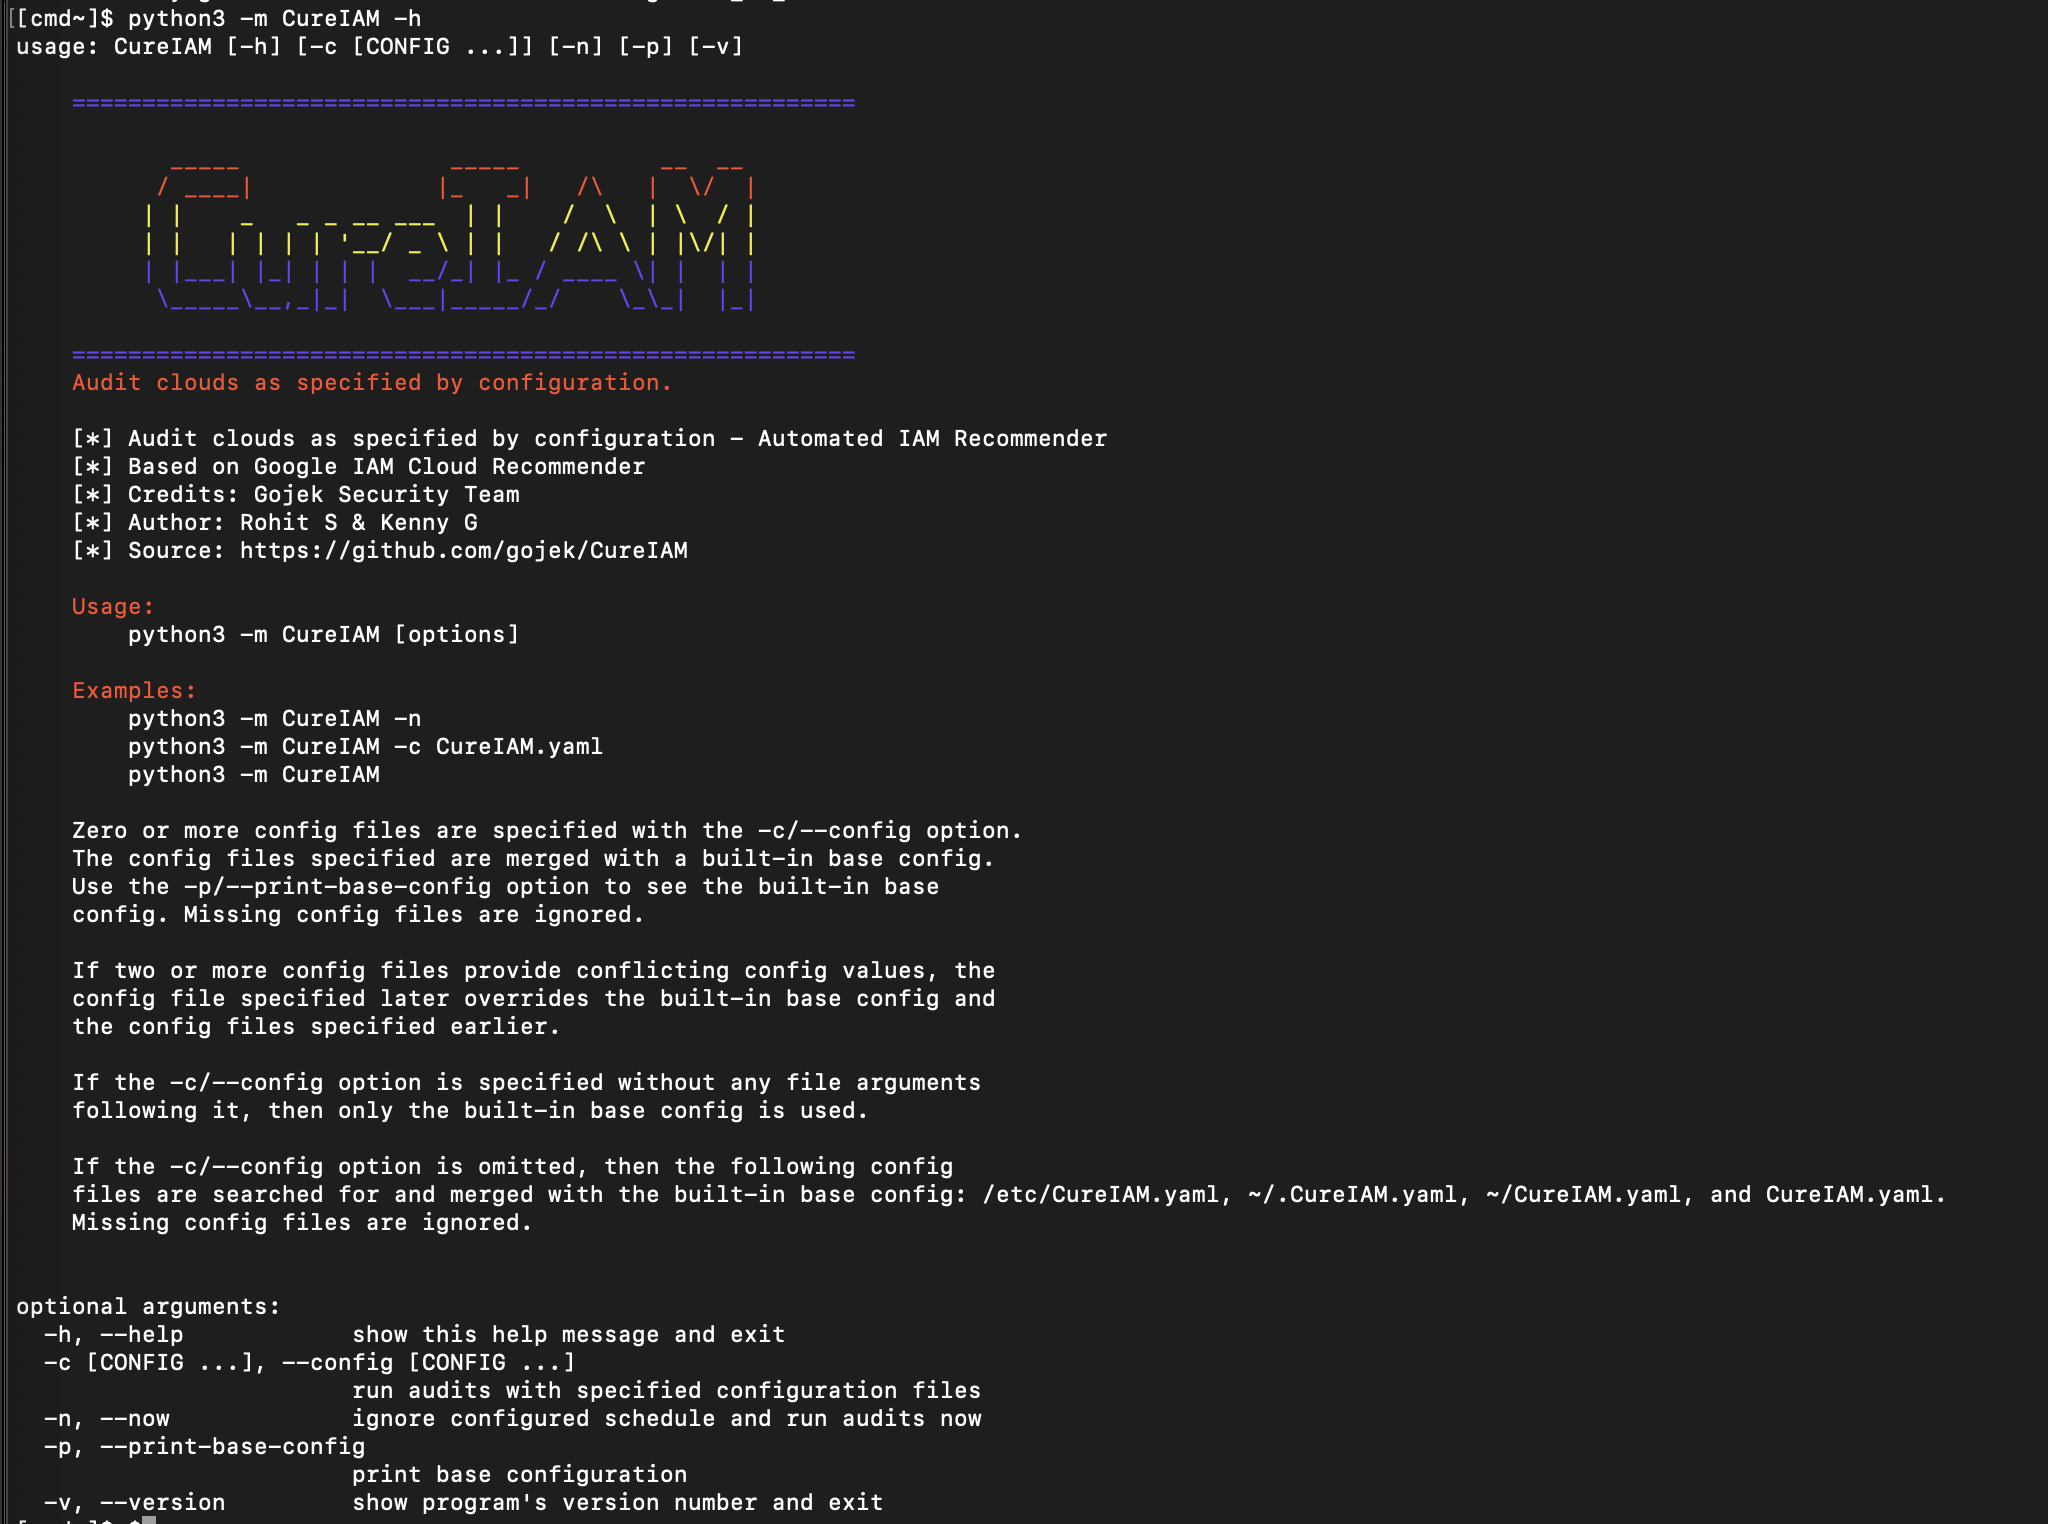 gojek/cureiam
Clean accounts over permissions in GCP infra at scale
 sda-se/cluster-image-scanner
Discover vulnerabilities and container image misconfiguration in production environments.
 mathaix/openclawmachines
Manage OpenClaw in your team (Enterprise) by providing it compute infrastructure, tool integration, Authentication and security primitives
 chen-keinan/mesh-kridik
Automated security checker for Kubernetes clusters with Istio service mesh, enforcing best practices via OPA policies and generating remediation…
 afine-com/glassworm-hunter
Detects GlassWorm supply chain attack payloads by scanning VS Code extensions, npm/PyPI packages, and git repos for invisible Unicode payloads,…

 claranet/ansible-role-log4shell
Ansible role to detect Log4Shell (CVE-2021-44228) by scanning filesystem and open files for vulnerable JAR/WAR files, reporting version and…
 anee769/conduit
On-prem API gateway for AI coding agents with per-engineer cost attribution, hard budgets, egress governance (secrets/entity scanning), context-rot…