

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
31 results
gitleaks preview

gitleaks

GitHubgitleaks/gitleaks

Fast, open-source static analysis tool for detecting hardcoded secrets like passwords, API keys, and tokens in git repositories, files, and stdin…

code-analysisdevsecopssecret-detection+3
30.2k
3 months ago
semgrep-rules preview

semgrep-rules

GitHubsemgrep/semgrep-rules

Static analysis rule pack for detecting security vulnerabilities, dangerous code patterns, and configuration issues across many languages; integrates…
code-analysisdevsecopsstatic-analysis+3
1.3k4 days ago
semgrep-rules preview

semgrep-rules

GitHubtrailofbits/semgrep-rules

Collection of Semgrep rules for static code analysis, detecting security vulnerabilities, and enforcing secure coding practices across multiple…

code-analysisdevsecopsmisconfiguration+2
53311 months ago
sonarqube preview

sonarqube

GitHubsonarsource/sonarqube

Code-quality and static-analysis platform with quality gates, multi-language scanning, and security-focused rules to detect vulnerabilities and…

code-analysisdevsecopsstatic-analysis+2
11.1k1 day ago
ApplicationInspector preview

ApplicationInspector

GitHubmicrosoft/applicationinspector

A source code analyzer built for surfacing features of interest and other characteristics to answer the question 'What's in the code?' quickly using…
code-analysisdevsecopsstatic-analysis+3
4.4k1 month ago
async-http-client-check preview

async-http-client-check

GitHubxiaoqimikko/async-http-client-check

Self-hosted AI workspace with agents, skills, and tools (Gmail, Calendar) that runs entirely on your own provider API keys (BYOK). Bring your own…
defensive-toolsdevsecopsstatic-analysis+4
8 days ago
brakeman preview

brakeman

GitHubpresidentbeef/brakeman

A static analysis security vulnerability scanner for Ruby on Rails applications
code-analysisdevsecopsstatic-analysis+2
7.3k19 days ago
capslock preview

capslock

GitHubgoogle/capslock

CLI tool for analyzing Go package capabilities by tracing transitive calls to privileged standard library operations, enabling supply chain risk…

code-analysisdevsecopsstatic-analysis+2
1.2k6 days ago
talisman preview

talisman

GitHubthoughtworks/talisman

Git hook-based secret scanner that detects tokens, passwords, and private keys in outgoing changesets, preventing sensitive data from being committed…
code-analysisdevsecopssecret-detection+1
2.1k11 months ago
secretlint preview

secretlint

GitHubsecretlint/secretlint

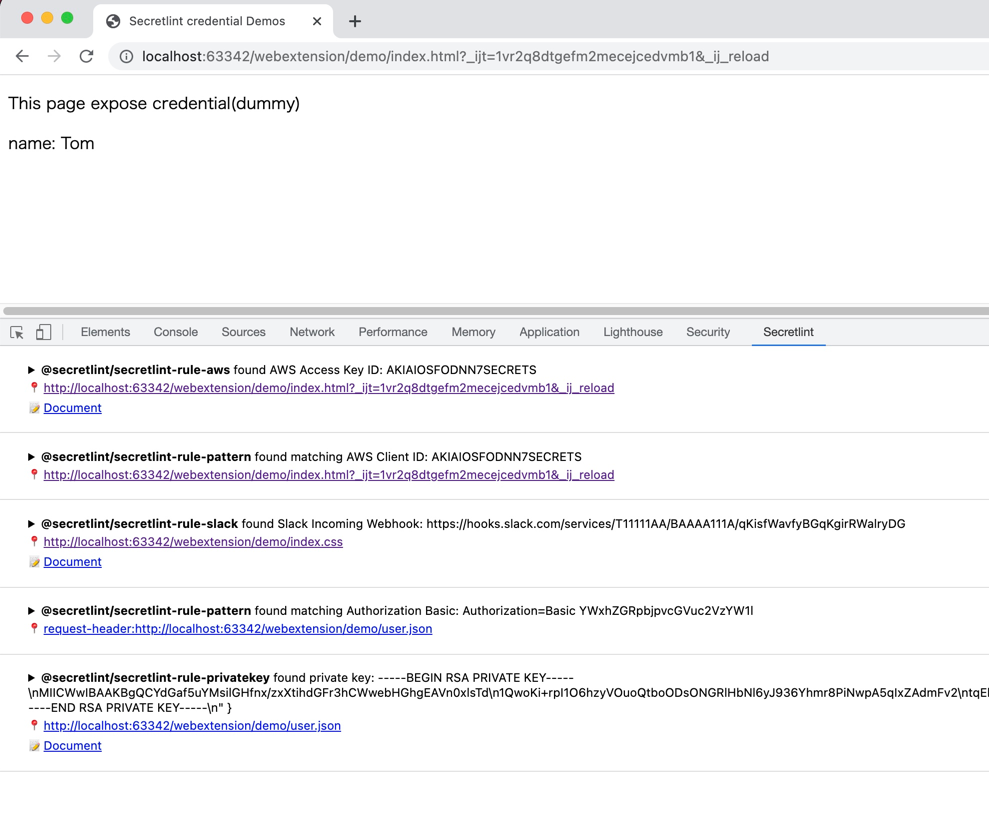
Pluggable linting tool to prevent committing credential.
code-analysisdevsecopssecret-detection+1
1.5k1 day ago
rewrite-cve-2026-22732 preview

rewrite-cve-2026-22732

GitHubmoderneinc/rewrite-cve-2026-22732

OpenRewrite recipe that detects and fixes Spring Security header suppression (CVE-2026-22732) by identifying Content-Length header misuse and…
code-analysisdevsecopsstatic-analysis+2
11 days ago
log4jhound preview

log4jhound

GitHubmebibite/log4jhound

Created after the disclosure of CVE-2021-44228. Bash script that detects Log4j occurrences in your projects and systems, allowing you to get insight…
code-analysisdevsecopsstatic-analysis+2
4 years ago
bugsy preview

bugsy

GitHubmobb-dev/bugsy

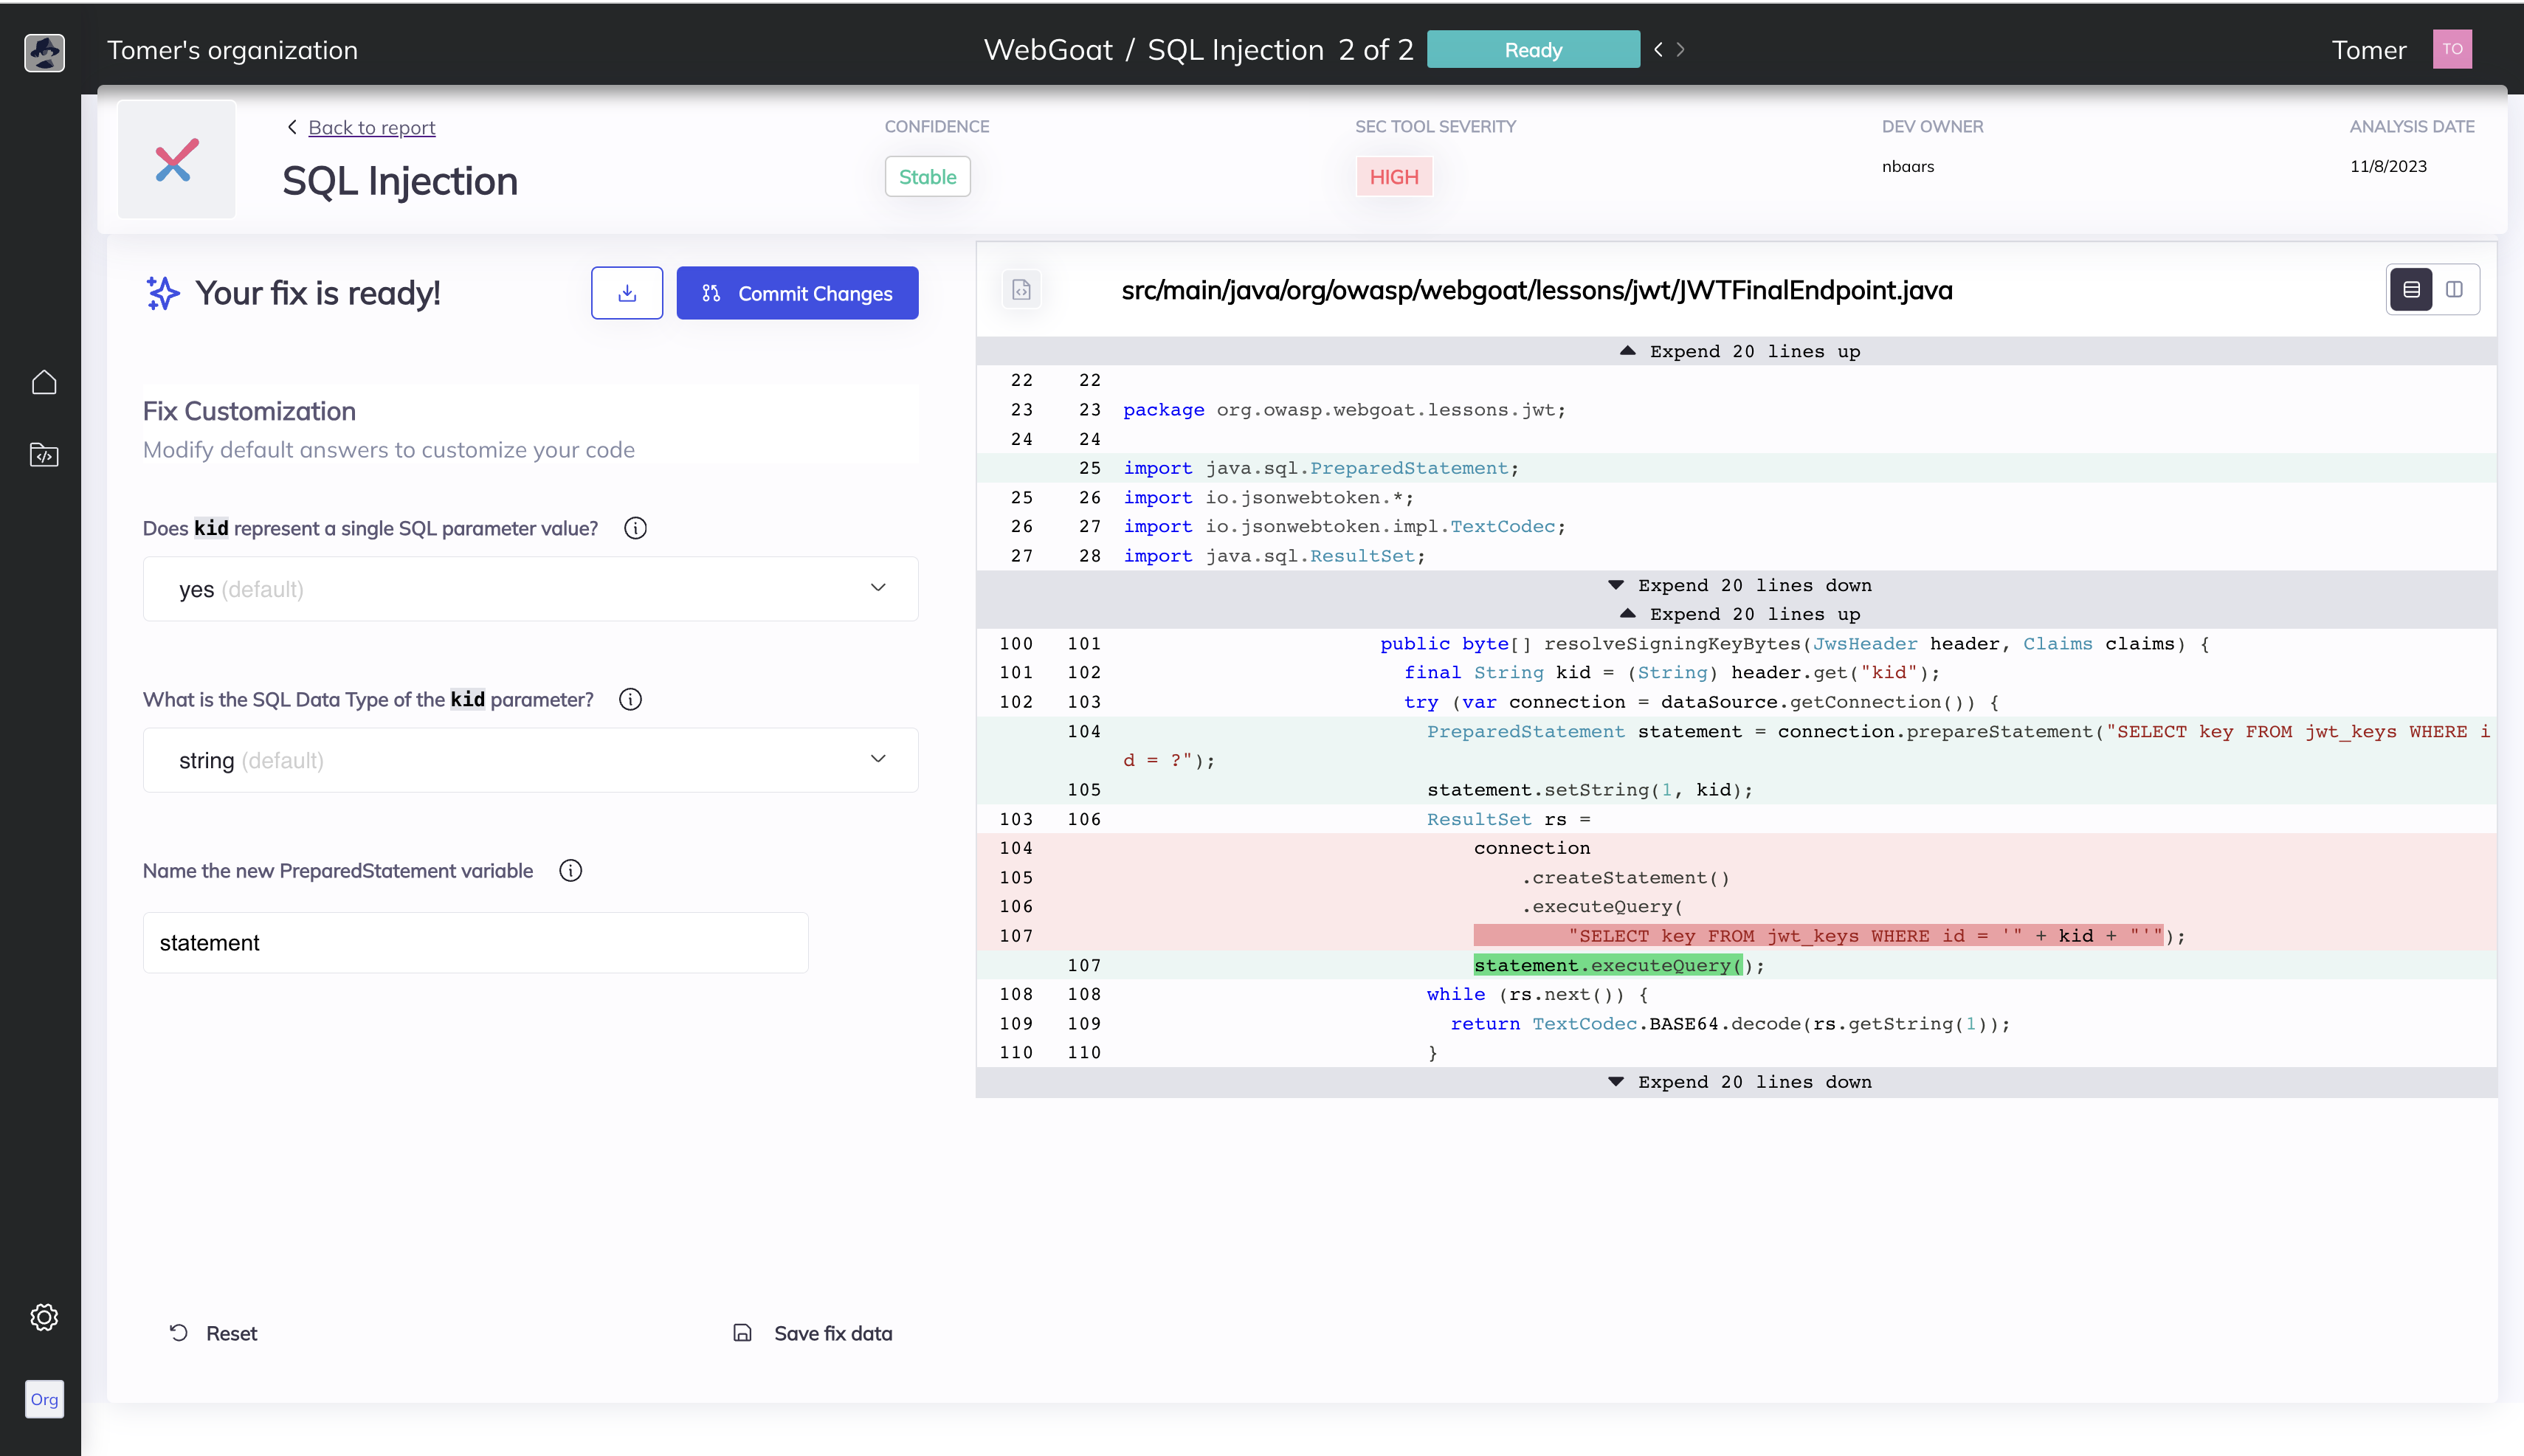
Automatic security vulnerability remediation for your code.
ai-securitycode-analysisdevsecops+2
681 month ago
deepsecrets preview

deepsecrets

GitHubavito-tech/deepsecrets

Static analysis tool that scans source code for hardcoded secrets, API keys, and credentials using semantic understanding of code context.
code-analysisdevsecopssecret-detection+1
1922 years ago
MinimalReproducer preview

MinimalReproducer

GitHubjpmartins/minimalreproducer

Context of CVE-2021-26291 minimal replicator
code-analysisdevsecopsstatic-analysis+2
1 year ago
sonarcloud-scan preview

sonarcloud-scan

Bitbucketsonarsource/sonarcloud-scan

A Bitbucket Pipe to trigger SonarCloud analysis
code-analysisdevsecopsstatic-analysis+2
4 months ago
local-log4j-vuln-scanner preview
Archived

local-log4j-vuln-scanner

GitHubhillu/local-log4j-vuln-scanner

[Moved to Codeberg] Simple local scanner for vulnerable log4j instances
code-analysisdevsecopsstatic-analysis+3
3724 years ago
docf-sec-check preview

docf-sec-check

GitHubosmankandemir/docf-sec-check

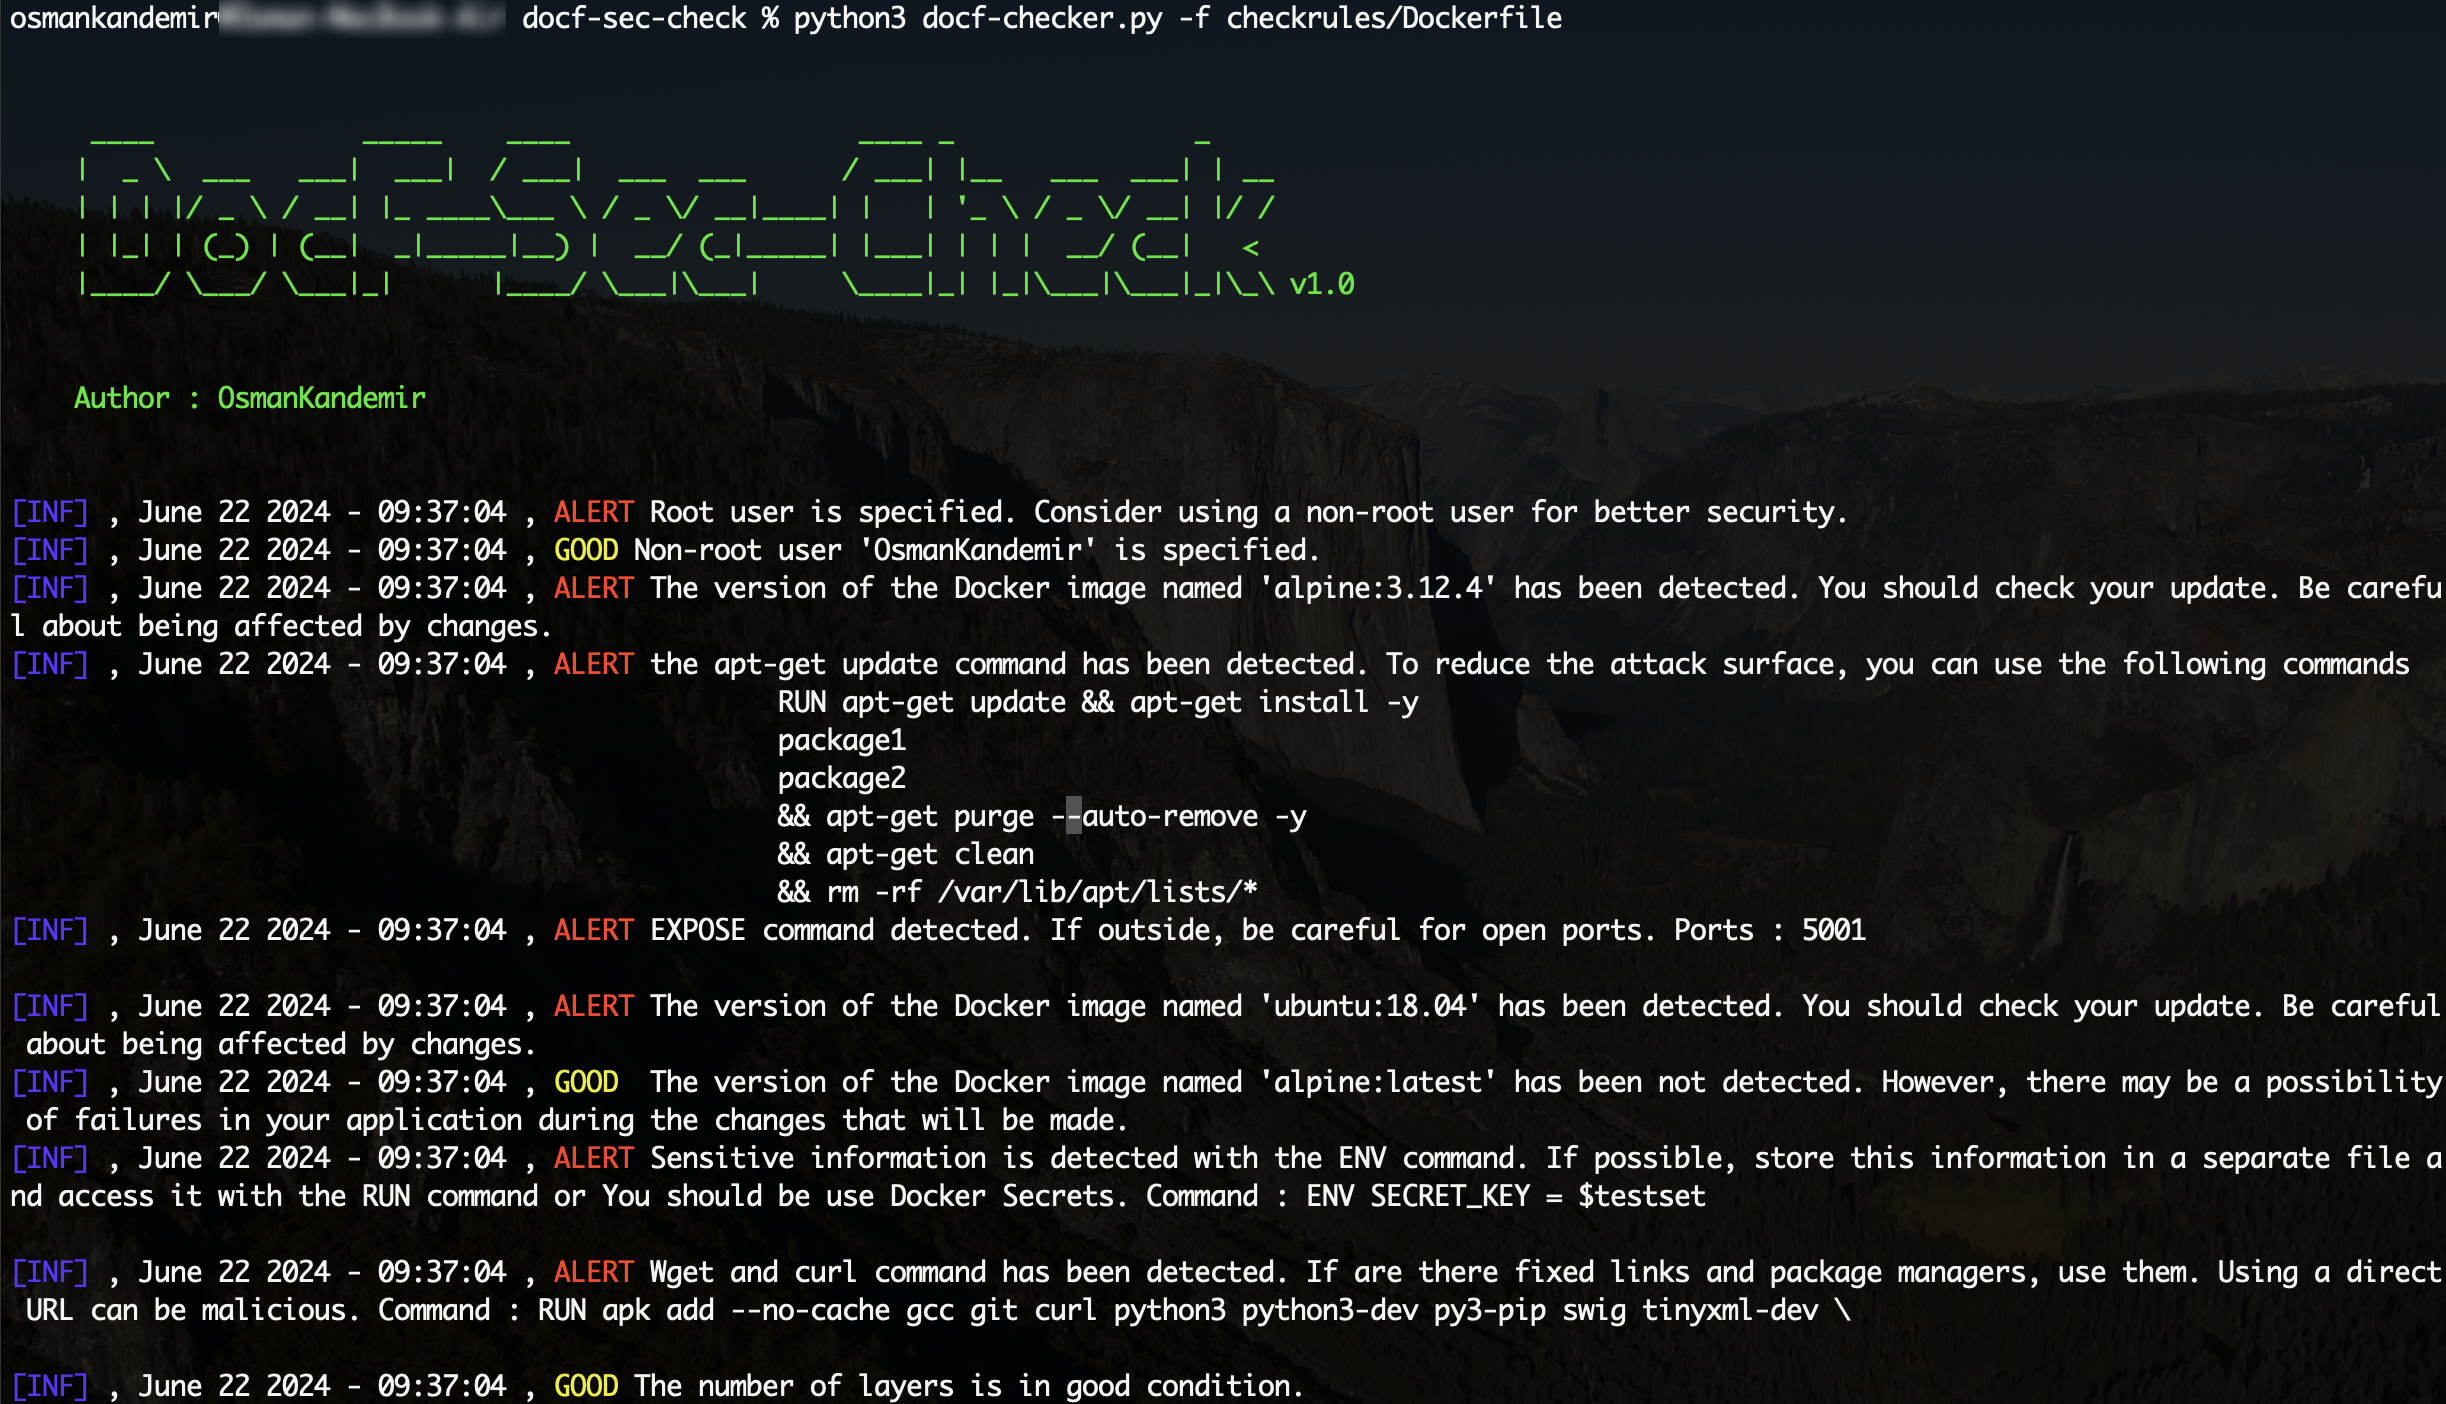
Static analysis tool that scans Dockerfiles for insecure commands and configuration issues, providing actionable security notifications to harden…

code-analysisdevsecopsstatic-analysis+1
510 months ago
Previous12Next