

zaproxy
 zaproxy/zaproxy
Open-source web application security scanner for automated vulnerability detection, manual penetration testing, and API security testing with a…
android-securityapi-securityapi-security-testing+15
15.6k
zaproxy/zaproxyOpen-source web application security scanner for automated vulnerability detection, manual penetration testing, and API security testing with a…
 chenghao-hao/cve-2023-42413
Proof-of-concept exploit for CVE-2023-42413 targeting SQL injection vulnerability in Ecology 9. Enables database extraction and web application…
 redopsx/cve-2025-63943
SQL Injection vulnerability discovered in Grocery Store Management System 1.0
 sholls000/cve-2024-8465-poc
Intentionally vulnerable web application demonstrating SQL injection vulnerabilities (CVE-2024-8465) for educational purposes, including…
 padayali-jd/cve-2025-22964
Proof-of-concept exploit for CVE-2025-22964, a time-based blind SQL injection vulnerability in DDSN Interactive cm3 Acora CMS 10.1.1, enabling…
 knqyf263/cve-2018-6376
Proof-of-concept exploit for CVE-2018-6376, a second-order SQL injection vulnerability in Joomla! CMS, with Docker-based test environment.
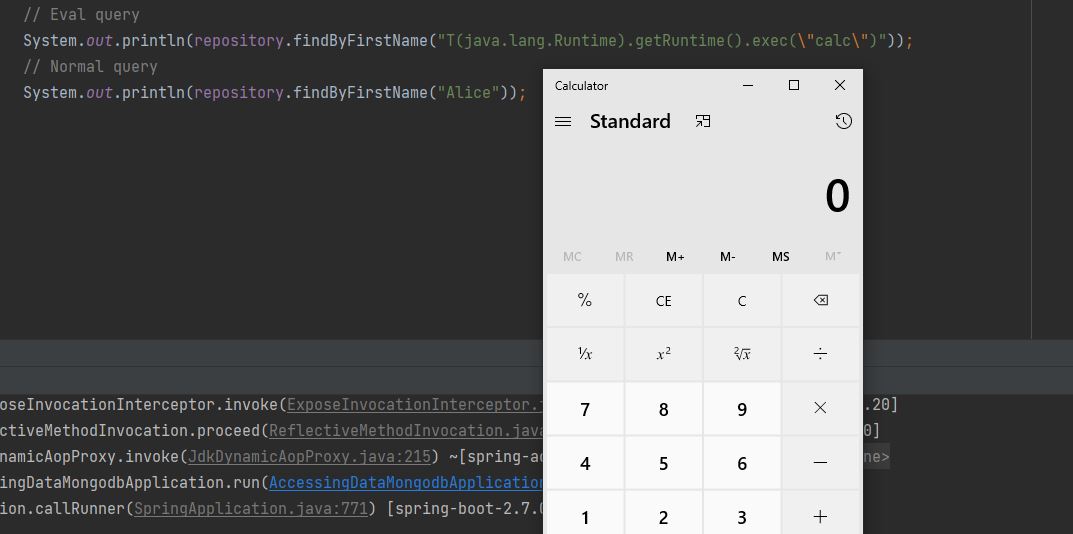 trganda/cve-2022-22980
Proof-of-concept exploit for CVE-2022-22980 targeting Spring Data MongoDB. Demonstrates remote code execution via crafted MongoDB queries. Requires…
 infobyte/isr-sqlget
ISR-sqlget It's a blind SQL injection tool developed in Perl.
 forklit/cve-2026-36826
genesisQL-sqli-CVE-2026-36826
 randomrobbiebf/cve-2024-55982
Share Buttons – Social Media <= 1.0.2 - Unauthenticated SQL Injection
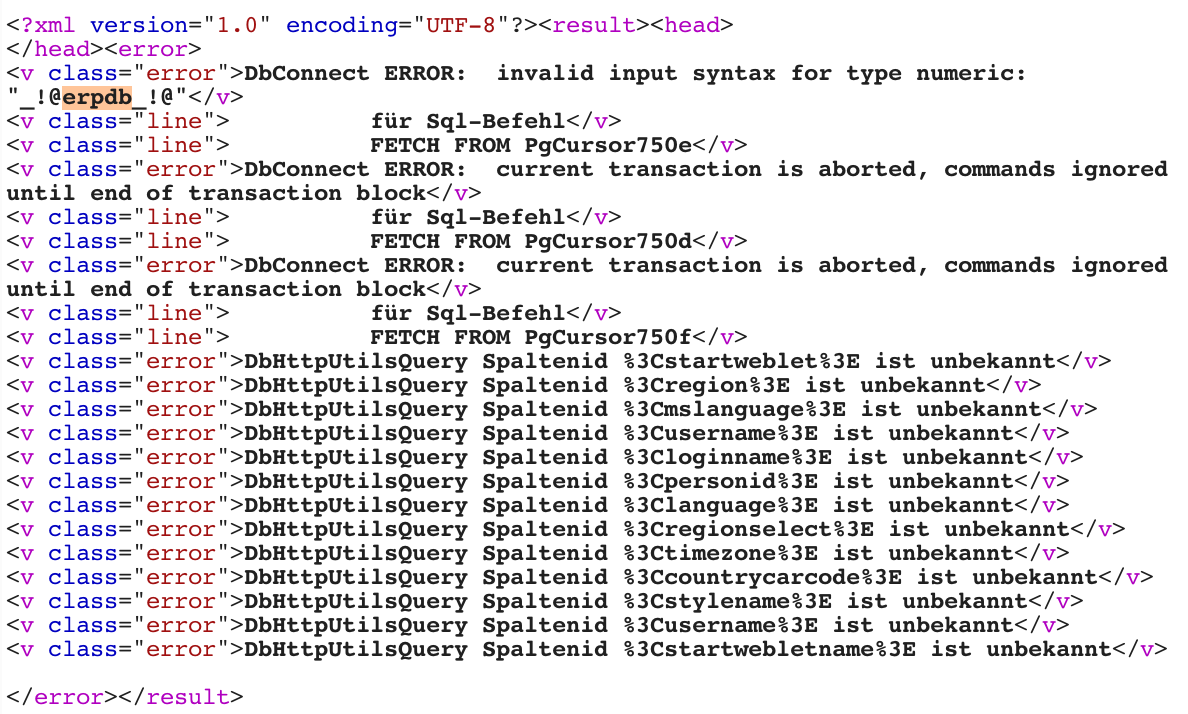 emreovunc/opensource-erp-sql-injection
CVE-2019-5893 | OpenSource ERP application has SQL Injection vulnerability.
 phusion/rails-cve-2012-5664-test
Demo app showing how the Rails CVE-2013-5664 vulnerability works.
 amaansiddd787/cve-2025-65354
Technical disclosure and proof-of-concept for SQL injection in PuneethReddyHC event-management v1.0, detailing affected endpoint, payloads, and…
 tkomlodi/cve-2022-23305_poc
CVE-2022-23305 Log4J JDBCAppender SQl injection POC
 ron190/jsql-injection
Automated SQL injection detection and exploitation tool for extracting database information from web applications, supporting multiple injection…
 5qu1n7/cve-2021-40353
CVE-2021-40353 openSIS 8.0 SQL Injection Vulnerability
 security-n/cve-2021-39379
Proof-of-concept exploit for CVE-2021-39379, a SQL injection vulnerability in openSIS 8.0 via the password_stn_id parameter in ResetUserInfo.php,…
 security-n/cve-2021-39377
Proof-of-concept for CVE-2021-39377, a SQL injection vulnerability in openSIS 8.0 via the username parameter, enabling database takeover through…