

CVE-2020-7471
 saferman/cve-2020-7471
django 漏洞:CVE-2020-7471 Potential SQL injection via StringAgg(delimiter) 的漏洞环境和 POC
database-securityeducationlabs-practice+2
1036 years ago
saferman/cve-2020-7471django 漏洞:CVE-2020-7471 Potential SQL injection via StringAgg(delimiter) 的漏洞环境和 POC
 sncker/cve-2020-7471
CVE-2020-7471 Potential SQL injection via StringAgg(delimiter)
 emad-almousa/cve-2020-2978
Proof-of-concept exploit for CVE-2020-2978 targeting Oracle RMAN audit table point-in-time recovery bypass, enabling unauthorized database access.
 emad-almousa/cve-2020-2969
Proof-of-concept exploit for CVE-2020-2969 targeting unauthorized access to Oracle Database password hashes. Enables security researchers to test and…
 neko-chanqwq/cve-2020-9483
PoC of SQL Injection vul(CVE-2020-9483,Apache SkyWalking)
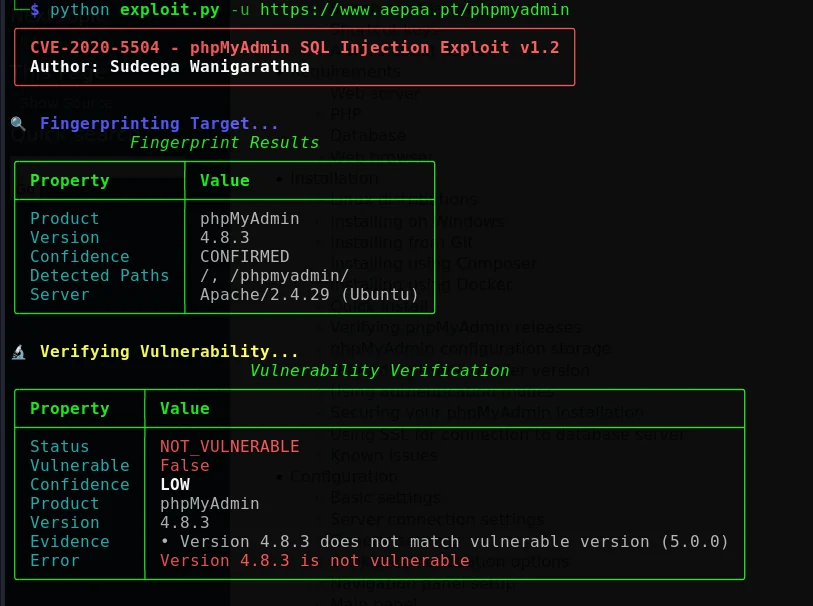 cerberusmrxi/phpmyadmin-cve-2020-5504-exploit
Authorized SQL injection exploitation framework for CVE-2020-5504 in phpMyAdmin, featuring automated database enumeration, blind injection, proxy…
 secoba/djvul_stringagg
Django StringAgg SQL Injection (CVE-2020-7471)
 agarma/cve-2020-24913-poc
A Poc for CVE-2020-24913, a SQL injection vulnerability in qcubed (all versions including 3.1.1) in profile.php via the strQuery parameter allows an…