
CVE-2023-49988
 geraldoalcantara/cve-2023-49988
Hotel Booking Management v1.0 - SQL Injection Vulnerability in the "npss" parameter at rooms.php
database-securityexploitationpenetration-testing+2
geraldoalcantara/cve-2023-49988Hotel Booking Management v1.0 - SQL Injection Vulnerability in the "npss" parameter at rooms.php
 akhlak2511/cve-2024-50971
Proof-of-concept for CVE-2024-50971, a SQL injection vulnerability in Itsourcecode Construction Management System 1.0, with exploitation steps and…
 security-n/cve-2021-39377
Proof-of-concept for CVE-2021-39377, a SQL injection vulnerability in openSIS 8.0 via the username parameter, enabling database takeover through…
 guillermogm4/cve-2024-1301---badgermeter-moni-tool-sql-injection
Proof-of-concept exploit for CVE-2024-1301, an unauthenticated SQL injection in s:can moni:tool up to 4.6.3, enabling full database compromise via…
 geraldoalcantara/cve-2023-49548
Customer Support System 1.0 - SQL Injection Vulnerability in the "lastname" Parameter During "save_user" Operation
 yuma-tsushima07/cve-2024-40443
CVE-2024-40443 - A SQL Injection vulnerability in Computer Laboratory Management System v1.0 allows attackers to execute arbitrary SQL commands
 agarma/cve-2020-24913-poc
A Poc for CVE-2020-24913, a SQL injection vulnerability in qcubed (all versions including 3.1.1) in profile.php via the strQuery parameter allows an…
 dovankha/cve-2024-34222
Proof-of-concept for SQL injection vulnerability in SourceCodester Human Resource Management System 1.0, demonstrating arbitrary SQL command…
 g37sys73m/cve-2023-27742
IDURAR ERP/CRM v1 was discovered to contain a SQL injection vulnerability via the component /api/login.
 geraldoalcantara/cve-2023-49969
Customer Support System 1.0 - SQL Injection Vulnerability in edit_customer via "id" URL Parameter
 numbbvi/cve-2023-25813
CVE-2023-25813 Vulnerability Reproduction - SQL Injection in Sequelize
 pwnpwnpur1n/cve-2024-22983
An SQL injection Vulnerability in projectworlds' Visitor Management System
 oiyl/cve-2025-46171
Writeup of a Denial of Service vulnerability in the vBulletin 3.8.7 friends list.
 aeyesec/cve-2022-34265
PoC for CVE-2022-34265 (Django)
 oscerd/cve-2024-22369
CVE-2024-22369 Reproducer
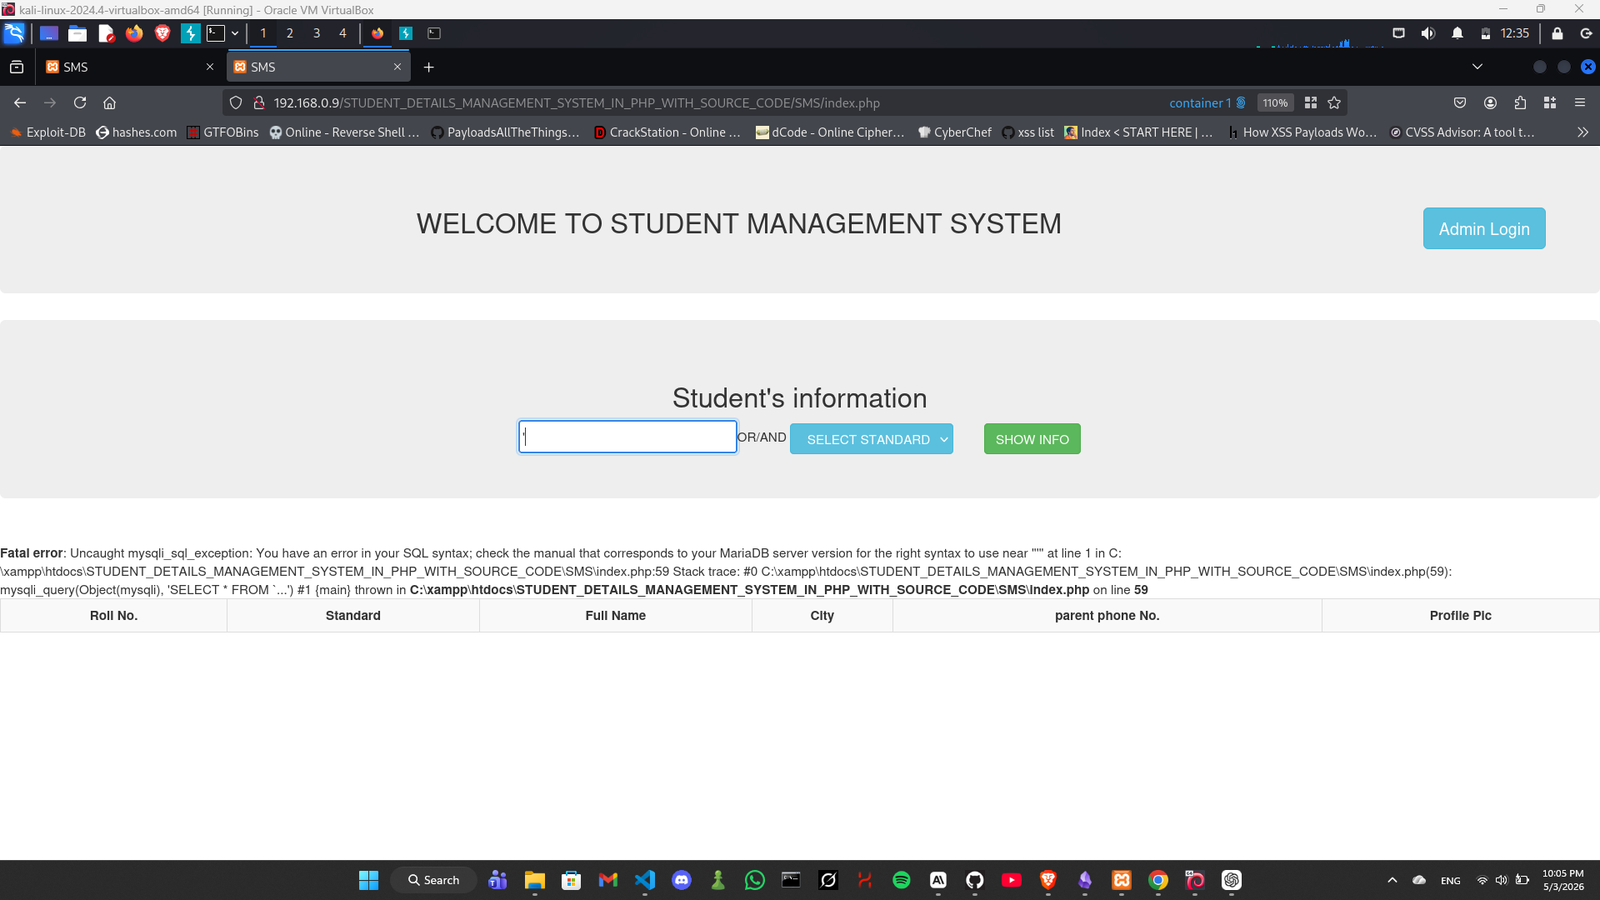 xmyronn/cve-2026-10110-sqli
Proof-of-concept for unauthenticated SQL injection in Student Details Management System 1.0, demonstrating UNION-based data extraction and credential…
 oscerd/cve-2026-46591
Reproducer for CVE-2026-46591: Apache Camel camel-neo4j Cypher injection via property names in CamelNeo4jMatchProperties, enabling authorization…
 shubham03007/cve-2025-28346
Code-projects Ticket Booking 1.0 is vulnerable to SQL Injection via the > Email parameter