

chusa
 nu11secur1ty/chusa
chusa - 注射 - the new generation of sqlmap
database-securityexploitationinformation-gathering+3
nu11secur1ty/chusachusa - 注射 - the new generation of sqlmap
 proxydom/supahunter
Automated reconnaissance and exploitation framework for misconfigured Supabase instances. Features schema enumeration, Selenium-based key extraction,…
 hydragyrum/cve-2019-20933
Proof-of-concept exploit client for InfluxDB authentication bypass (CVE-2019-20933). Executes arbitrary queries against vulnerable InfluxDB instances…
 boreas37/cve-2026-69084-poc
CVE-2026-69084/69085 — SiYuan arbitrary SQL execution via searchEmbedBlock + searchDocs SQLi (CVSS 9.9). Verified on v3.7.2, rejected on v3.7.3.
 shamo0/cve-2021-27928-poc
CVE-2021-27928-POC
 meersjo/ansible-mysql-cve-2016-6662
Simple ansible playbook to patch mysql servers against CVE-2016-6662
 kamal-marouane/cve-2022-28346
A flaw was found in the Django package, which leads to a SQL injection. This flaw allows an attacker using a crafted dictionary containing malicious…
 nicolasjulian/bouncer-overflow
Working POC of CVE-2026-6664 written by Sonnet 4.6
 loic-houchi/django-faille-cve-2025-57833_test
Educational proof-of-concept demonstrating SQL injection via dynamic aliases in Django's annotate() and alias() methods (CVE-2025-57833). Includes…
 zenniskayy2k4/cve-2024-36039_poc
PoC for CVE-2024-36039: Demonstrating SQL Injection via PyMySQL Object-to-String serialization flaw
 keraattin/mongobleed-detector-cve-2025-14847
Mongobleed Detector CVE-2025-14847
 kuyrathdaro/cve-2025-14847
MongoBleed: CVE-2025-14847 Memory Leak Discovery Tool
 sohelyousef/cve-2024-58290-xhibiter-sqli
Proof of Concept (PoC) for SQL Injection in Xhibiter NFT Marketplace 1.10.2 (Collections Endpoint). Discovered by Sohel Yousef.
 saereya/cve-2025-14847---mongobleed
Go proof-of-concept exploit for CVE-2025-14847 (MongoBleed), a MongoDB memory disclosure vulnerability. Crafts malformed BSON documents to leak…
 moritakaaz/cve-2025-11391
WordPress PPOM for WooCommerce Plugin <= 33.0.15 is vulnerable to SQL Injection
 lytianahkone-boop/cve-2025-25257
Reproducible Docker lab for CVE-2025-25257, demonstrating SQL injection bypass and data exfiltration via HTTP Authorization header on a simulated…
 daturasaturated/adminer-cve-2021-43008
Adminer CVE-2021-43008 PoC
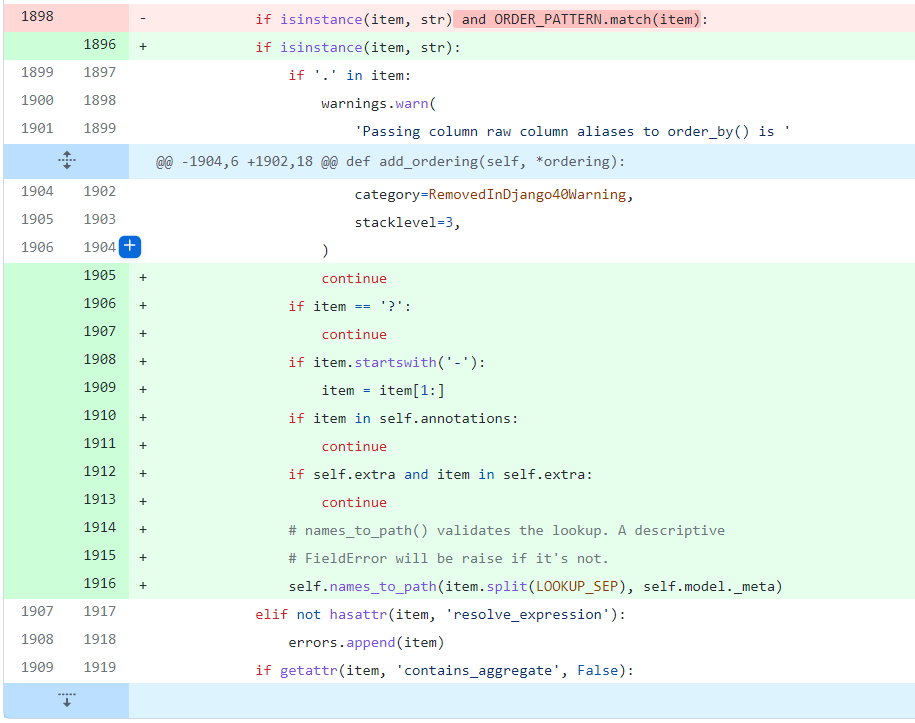 luuanhduc/cve-2021-35042
Django SQL injection vulnerability