
CVE-2023-49970
 geraldoalcantara/cve-2023-49970
Customer Support System 1.0 - SQL Injection Vulnerability in the "subject" Parameter During "save_ticket" Operation
database-securityexploitationpenetration-testing+2
geraldoalcantara/cve-2023-49970Customer Support System 1.0 - SQL Injection Vulnerability in the "subject" Parameter During "save_ticket" Operation
 geraldoalcantara/cve-2023-49988
Hotel Booking Management v1.0 - SQL Injection Vulnerability in the "npss" parameter at rooms.php
 sahici/cve-2025-2812
CVE-2025-2812 SQL Injection
 randomrobbiebf/cve-2024-55978
Code Generator Pro <= 1.2 - Unauthenticated SQL Injection
 yoshik0xf6/cve-2025-29529
SQLi ITC Multiplan v3.7.4.1002 (CVE-2025-29529)
 randomrobbiebf/cve-2024-51818
Fancy Product Designer <= 6.4.3 - Unauthenticated SQL Injection
 againstthelight/cve-2022-37206
CVE-2022-37206 POC
 geraldoalcantara/cve-2023-49548
Customer Support System 1.0 - SQL Injection Vulnerability in the "lastname" Parameter During "save_user" Operation
 geraldoalcantara/cve-2023-49968
Customer Support System 1.0 - SQL Injection Vulnerability in manage_department.php via "id" URL Parameter
 yuma-tsushima07/cve-2024-40443
CVE-2024-40443 - A SQL Injection vulnerability in Computer Laboratory Management System v1.0 allows attackers to execute arbitrary SQL commands
 h3x0v3rl0rd/mysql-udf-exploit
MYSQL UDF Exploit
 ahrixia/cve-2024-57430
CVE-2024-57430: PHPJabbers Cinema Booking System v2.0 is vulnerable to SQL injection, leading to unauthorized data access and privilege escalation.
 g37sys73m/cve-2023-27742
IDURAR ERP/CRM v1 was discovered to contain a SQL injection vulnerability via the component /api/login.
 bde574786/sequelize-1day-cve-2023-25813
Proof-of-concept and technical analysis of CVE-2023-25813, a SQL injection vulnerability in Sequelize ORM versions prior to 6.19.1, including…
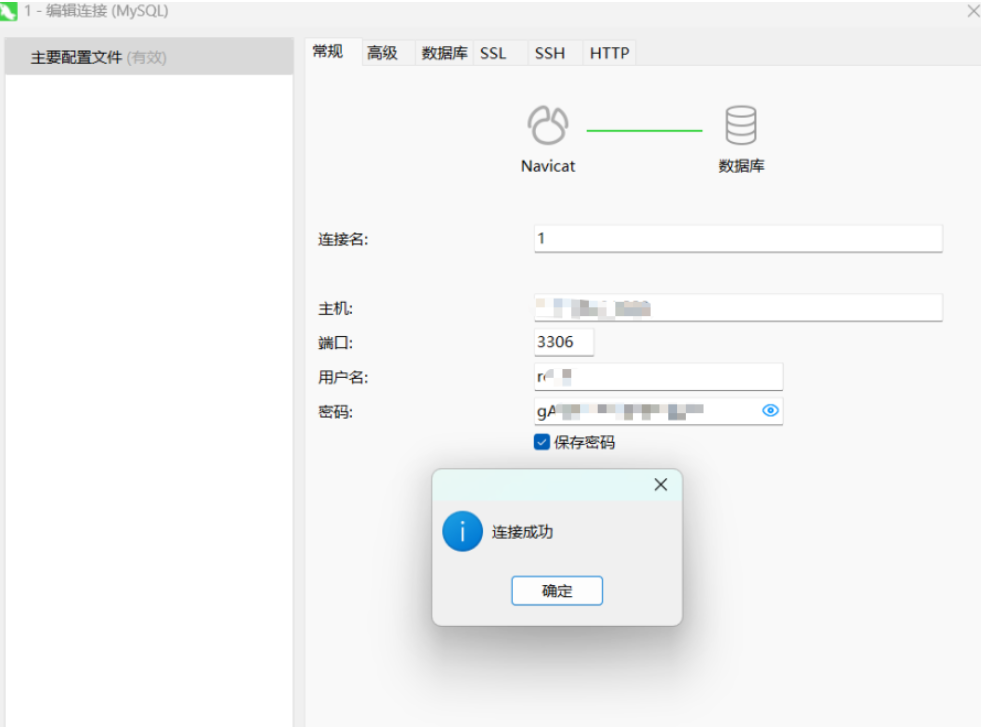 yxzrw/cve-2025-29705
CVE-2025-29705
 geraldoalcantara/cve-2023-49969
Customer Support System 1.0 - SQL Injection Vulnerability in edit_customer via "id" URL Parameter
 sshipanoo/cve-2024-44542
Documentation of a SQL injection vulnerability in Todesk v1.1 via the title parameter, enabling remote information disclosure through crafted URL…
 numbbvi/cve-2023-25813
CVE-2023-25813 Vulnerability Reproduction - SQL Injection in Sequelize