
CVE-2024-44542
 sshipanoo/cve-2024-44542
Documentation of a SQL injection vulnerability in Todesk v1.1 via the title parameter, enabling remote information disclosure through crafted URL…
database-securityexploitationinformation-gathering+2
sshipanoo/cve-2024-44542Documentation of a SQL injection vulnerability in Todesk v1.1 via the title parameter, enabling remote information disclosure through crafted URL…
 emad-almousa/cve-2025-53051
Proof-of-concept code and technical write-up demonstrating CVE-2025-53051, an Oracle 26ai histogram dictionary vulnerability exploitable through a…
 zeropathai/proftpd-cve-2026-42167-poc
POCs to demonstrate CVE-2026-42167 in ProFTPD
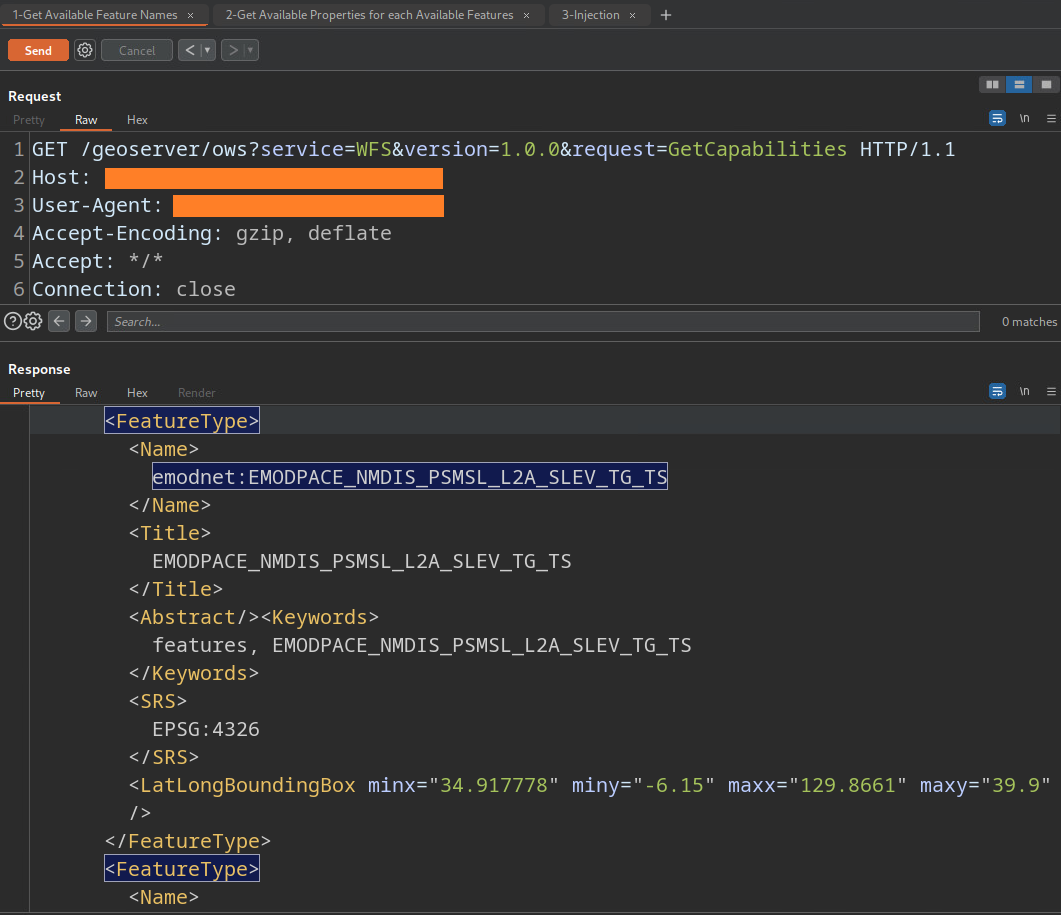 murataydemir/cve-2023-25157-and-cve-2023-25158
GeoServer & GeoTools SQL Injection (CVE-2023-25157 & CVE-2023-25158)
 0xblackash/cve-2026-72898
CVE-2026-72898
 mbadanoiu/cve-2024-34693
CVE-2024-34693: Server Arbitrary File Read in Apache Superset
 shentao83/news-8.6.0-cve-2026-8726-backport
Minimal security backport for CVE-2026-8726 in georgringer/news 8.6.0
 bridgeralderson/cve-2024-51482
ZenoMinder Blind SQL Injection PoC
 0xblackash/cve-2025-14847
CVE-2025-14847
 drunkenshells/cve-2021-2471
PoC for CVE-2021-2471 - XXE in MySQL Connector/J
 nulldreams/cve-2017-16082
NodeJS + Postgres (Remote Code Execution) 🛰
 adarshthakur14777-cyber/cve-2026-60137
wpsqli full SQLi extractor + dumper for CVE-2026-60137
 metthk/cve-2023-48084-revised
Python PoC exploiting time-based blind SQLi in Nagios XI to extract database contents, with multithreaded binary-search extraction and CLI…
 xiaoxiaoranxxx/cve-2025-70828
Datart v1.0.0-rc.3 JDBC Connection String Injection Leading to Arbitrary File Read
 ywh-jfellus/cve-2026-65761
Proof of Concept for CVE-2026-65761 - EasyStore Pro Unauthenticated SQL Injection via `filter_sortby`
 codeb0ssx/cve-2025-14847-poc
Academic proof-of-concept demonstrating CVE-2025-14847 for authorized security research.
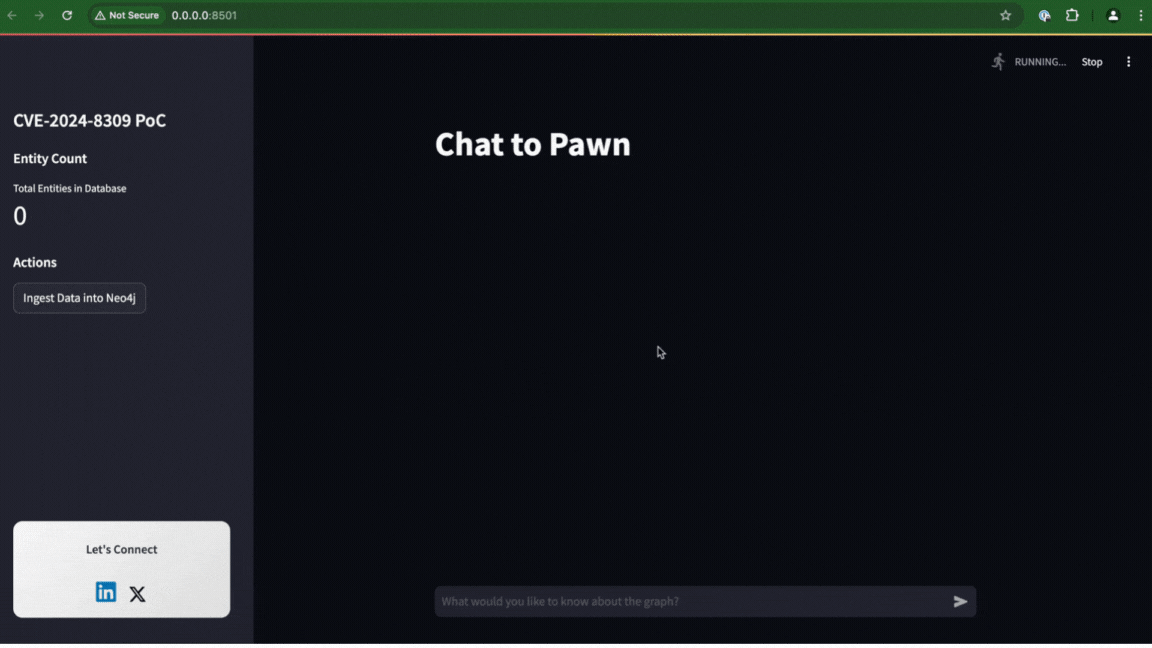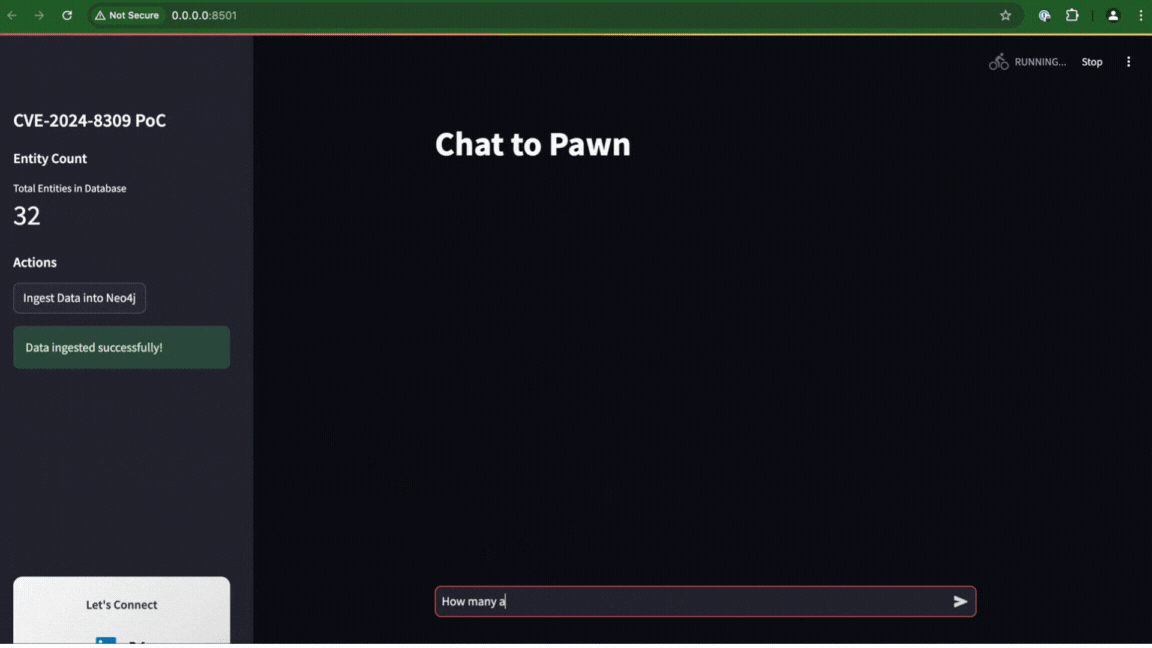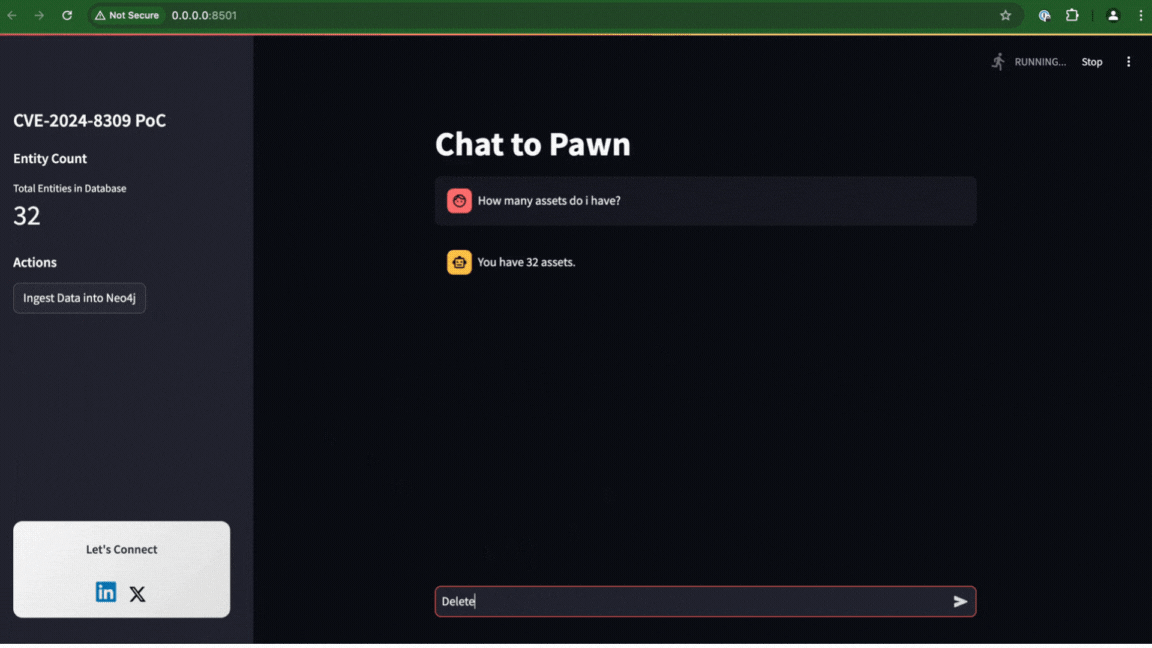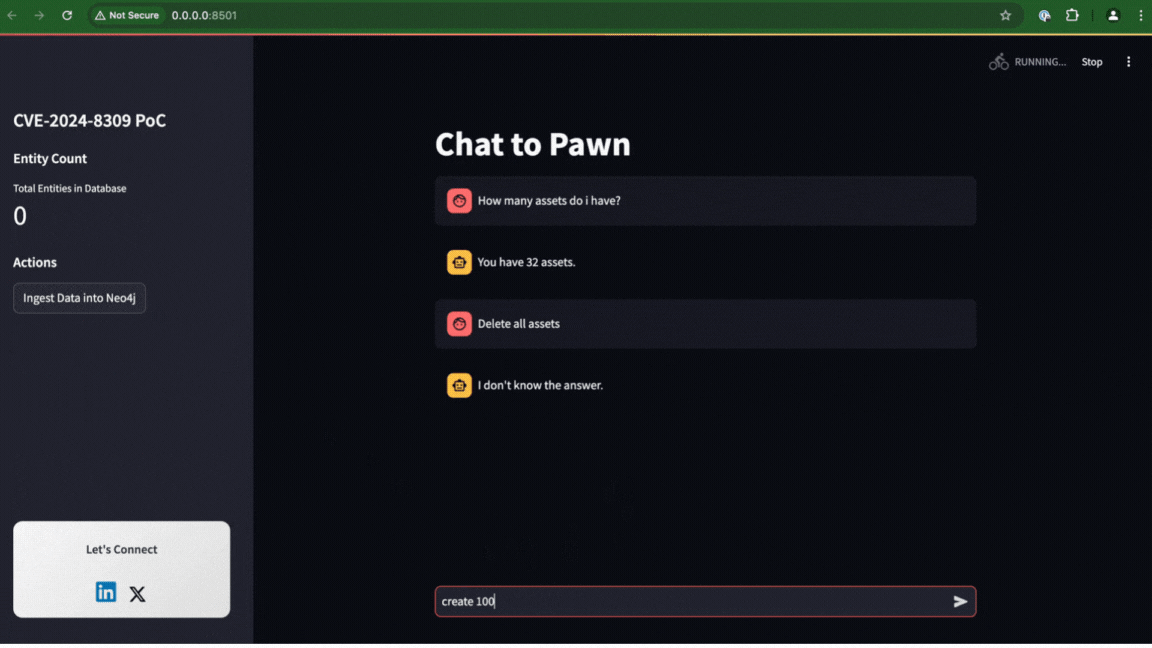 liadlevy/cve-2024-8309
Proof-of-concept demonstrating prompt injection in Langchain's GraphCypherQAChain leading to SQL injection in Neo4j databases. Includes Docker-based…
 yym8538/cve-2026-26980
Python PoC and Docker lab demonstrating unauthenticated SQL injection in TryGhost Ghost CMS Content API slug filter, extracting database values via a…