
CVE-2020-24913-PoC
 agarma/cve-2020-24913-poc
A Poc for CVE-2020-24913, a SQL injection vulnerability in qcubed (all versions including 3.1.1) in profile.php via the strQuery parameter allows an…
database-securityexploitationpenetration-testing+2
agarma/cve-2020-24913-pocA Poc for CVE-2020-24913, a SQL injection vulnerability in qcubed (all versions including 3.1.1) in profile.php via the strQuery parameter allows an…
 dovankha/cve-2024-34222
Proof-of-concept for SQL injection vulnerability in SourceCodester Human Resource Management System 1.0, demonstrating arbitrary SQL command…
 g37sys73m/cve-2023-27742
IDURAR ERP/CRM v1 was discovered to contain a SQL injection vulnerability via the component /api/login.
 dovankha/cve-2024-35468
Proof-of-concept exploit for SQL injection vulnerability in SourceCodester Human Resource Management System 1.0, enabling unauthenticated admin login…
 geraldoalcantara/cve-2023-49969
Customer Support System 1.0 - SQL Injection Vulnerability in edit_customer via "id" URL Parameter
 numbbvi/cve-2023-25813
CVE-2023-25813 Vulnerability Reproduction - SQL Injection in Sequelize
 againstthelight/cve-2022-37205
CVE-2022-37205 POC
 security-avs/-cve-2021-26904
LMA ISIDA Retriever 5.2 allows SQL Injection
 tpdlshdmlrkfmcla/cve-2023-6360
CVE-2023-6360
 pwnpwnpur1n/cve-2024-22983
An SQL injection Vulnerability in projectworlds' Visitor Management System
 kosukeshimofuji/cve-2016-6662
research CVE-2016-6662
 aneeshanilkumar89/maximo_sql_injection-cve-2019-4650
MAximo SQL Injection Time Based - Oracle DB
 rwincey/oracle-goldengate---cve-2016-0451
 yuuouu/coloros-cve-2025-10184
ColorOS短信漏洞,以及用户自救方案
 0xbug/sqliscanner
Automatic SQL injection with Charles and sqlmap api
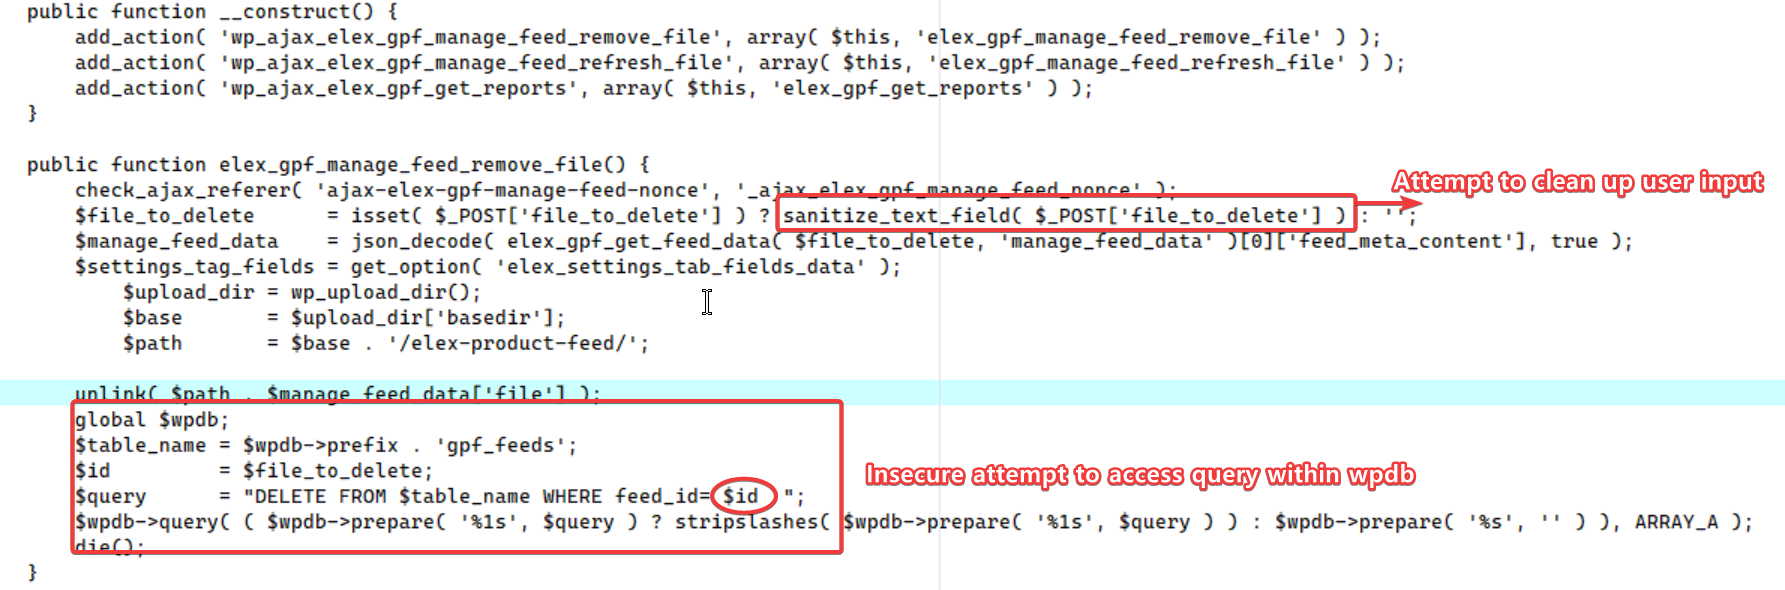 bytereaper77/cve-2025-10046
exploit SQL injection ELEX WooCommerce Google Shopping
 oiyl/cve-2025-46171
Writeup of a Denial of Service vulnerability in the vBulletin 3.8.7 friends list.