CVE-2026-58048-PoC-Exploit

👾 CVE-2026-58048 – cPanel Root SQL Execution Toolkit (CVSS 9.4) | Full Red/Blue Team Toolkit suite for unpatched cPanel & WHM 11.x. 2 tools: Safe…

👾 CVE-2026-58048 – cPanel Root SQL Execution Toolkit (CVSS 9.4) | Full Red/Blue Team Toolkit suite for unpatched cPanel & WHM 11.x. 2 tools: Safe…

wpsqli full SQLi extractor + dumper for CVE-2026-60137

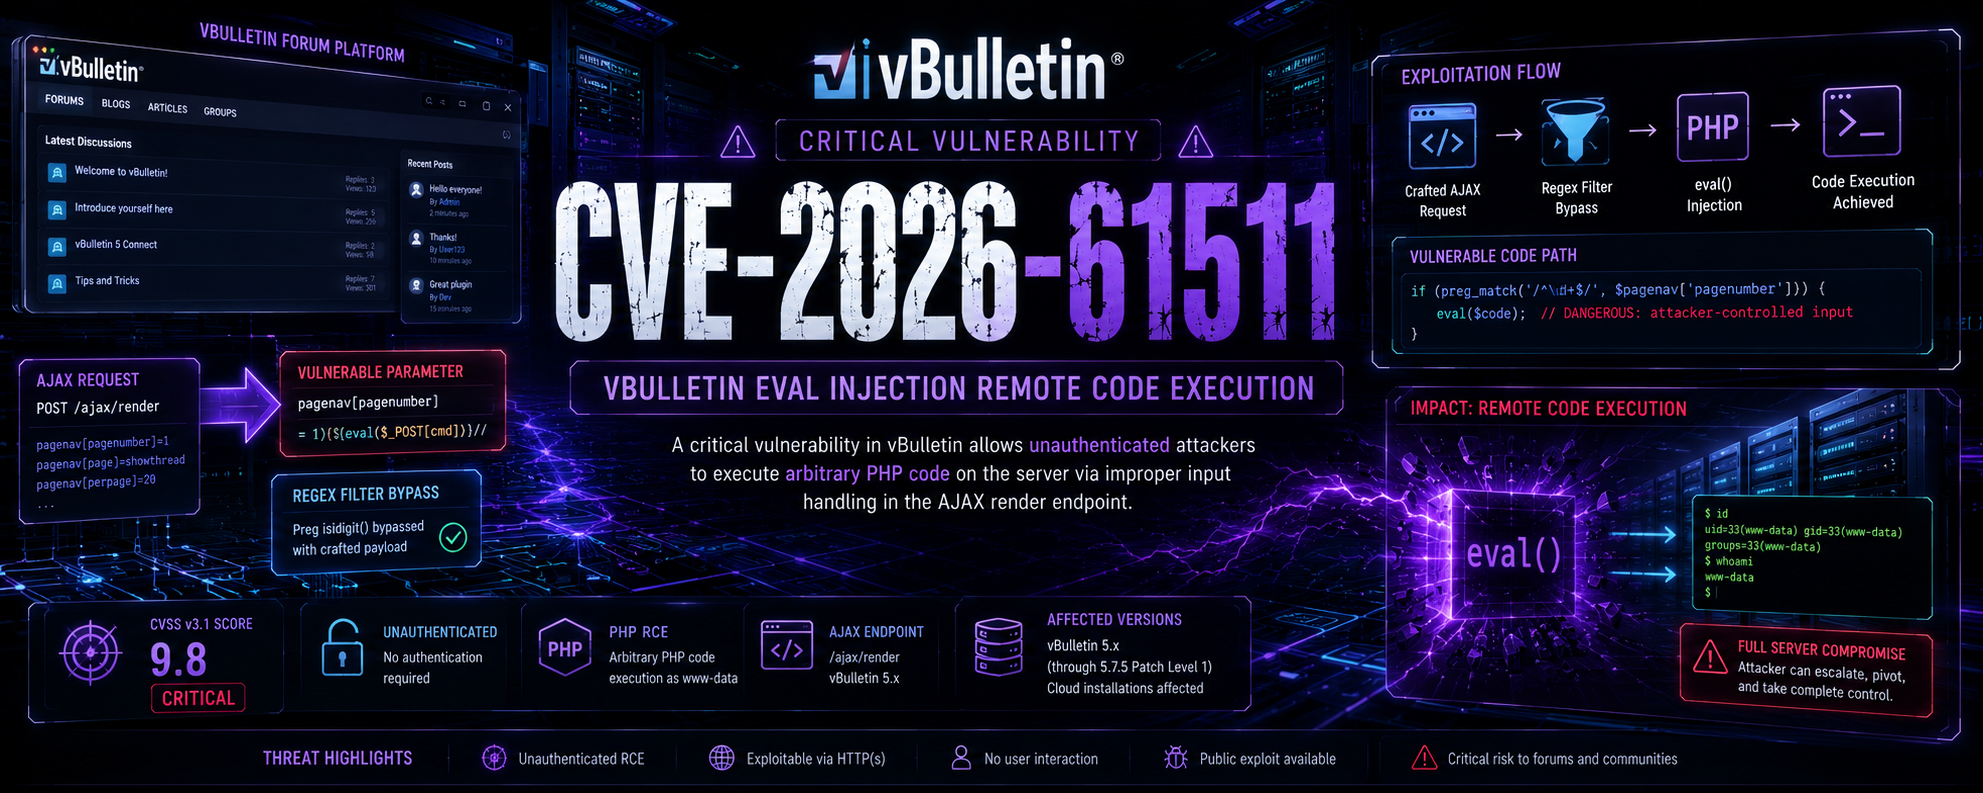
CVE-2026-61511 – vBulletin Pre-Auth RCE (CVSS 9.8). Vuln 5.x/6.x (unpatched). Multi-exploit via Endpoint Pool, AJAX, PHPFuck WAF bypass. Full…

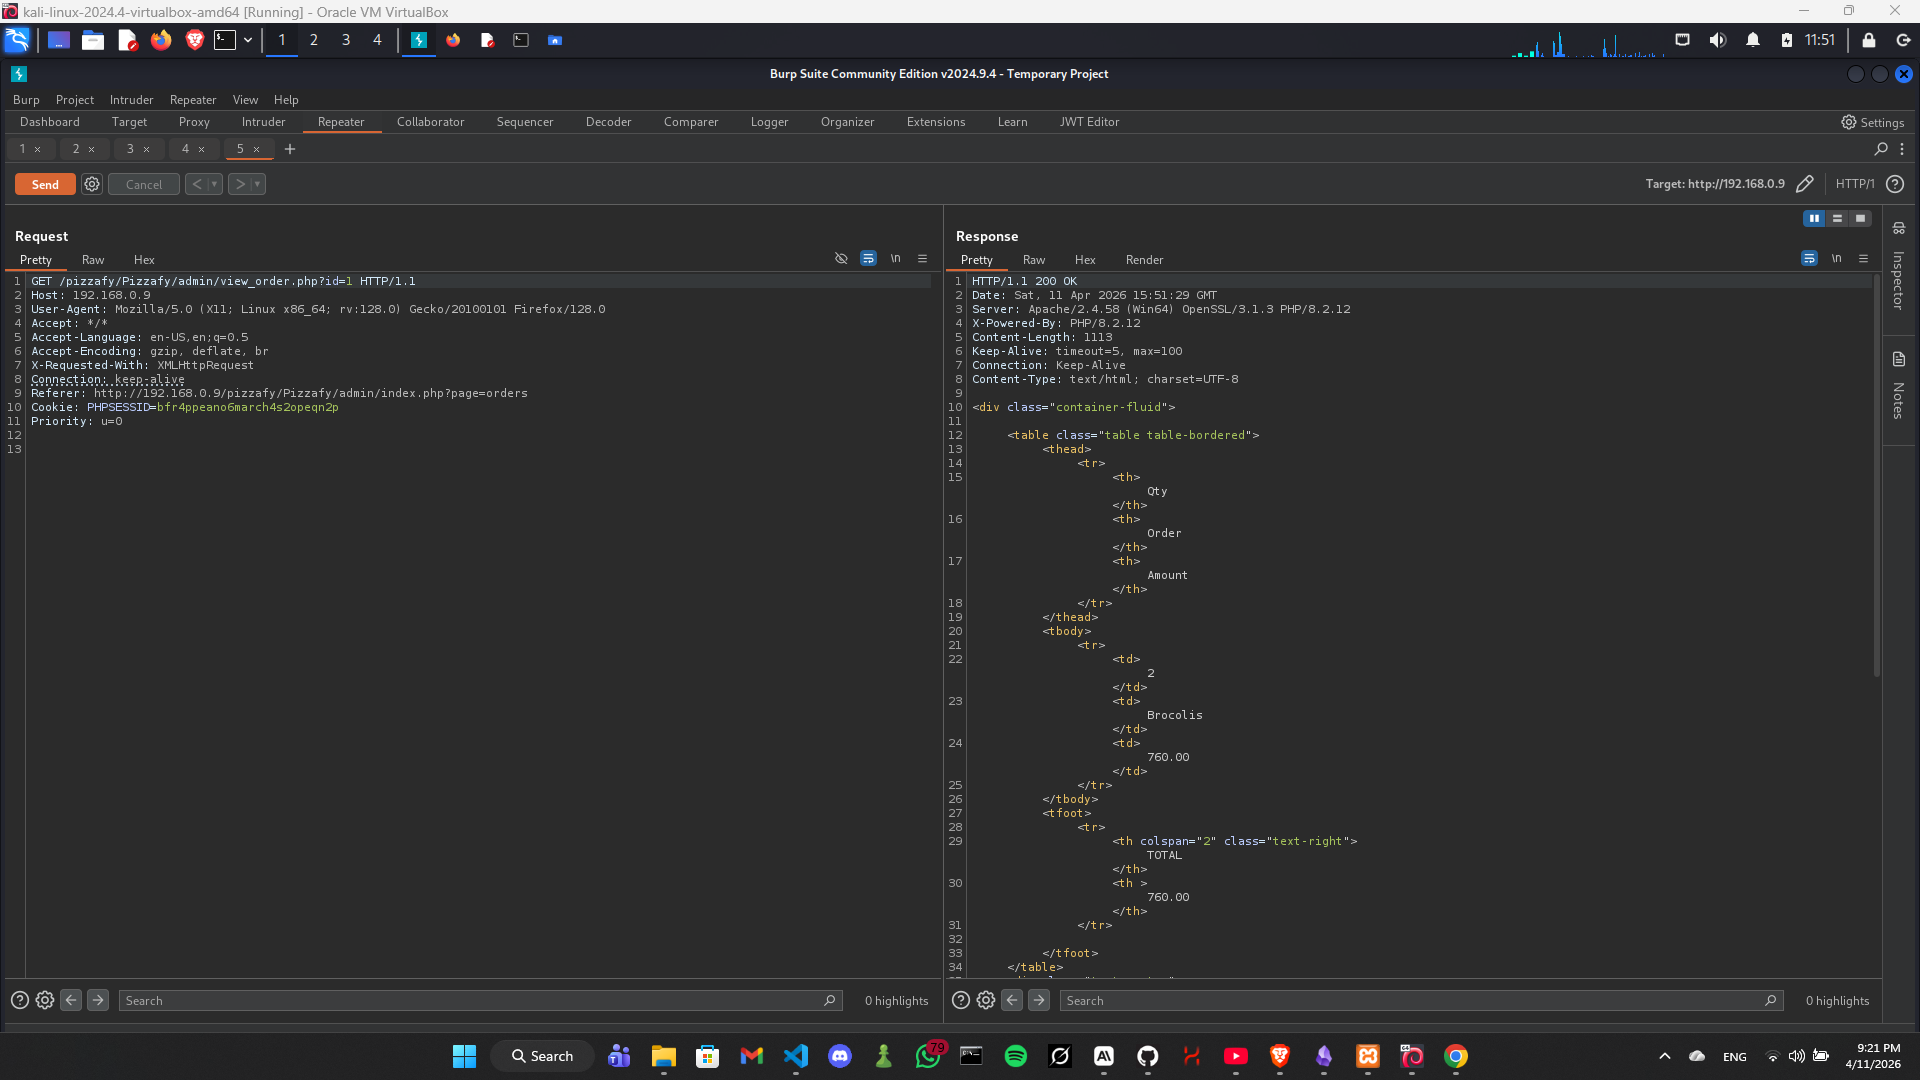
Proof-of-concept exploit for CVE-2026-7394, a SQL injection vulnerability in SourceCodester Pizzafy Ecommerce System 1.0. Demonstrates authenticated…

web2py/web2py @ e94946d

Python tool for exploiting CVE-2021-35616

CVE-2016-4999

CVE-2026-23631 (DarkReplica) Redis Exploit

PoC for CVE-2024-36039: Demonstrating SQL Injection via PyMySQL Object-to-String serialization flaw

Proof-of-concept exploit for CVE-2024-1301, an unauthenticated SQL injection in s:can moni:tool up to 4.6.3, enabling full database compromise via…

FOGProject Authentication bypass CVE-2025-58443 Exploit

Proof-of-concept exploit for CVE-2026-54596: authenticated SQL injection in ITFlow's recurring_invoice_frequency parameter enabling full database…

RedDot CMS versions 7.5 Build 7.5.0.48 and below full database enumeration exploit that takes advantage of a remote SQL injection vulnerability in…

SQLite VFS with sub-100ms cold JOIN queries from S3 + page-level compression and encryption