
CVE-2024-36039_PoC
 zenniskayy2k4/cve-2024-36039_poc
PoC for CVE-2024-36039: Demonstrating SQL Injection via PyMySQL Object-to-String serialization flaw
database-securityeducationexploitation+3
1
zenniskayy2k4/cve-2024-36039_pocPoC for CVE-2024-36039: Demonstrating SQL Injection via PyMySQL Object-to-String serialization flaw
 eljoamy/mongobleed-exploit
MongoBleed (CVE-2025-14847) Lab & PoC : A complete educational environment to reproduce the critical unauthenticated memory leak in MongoDB. Includes…
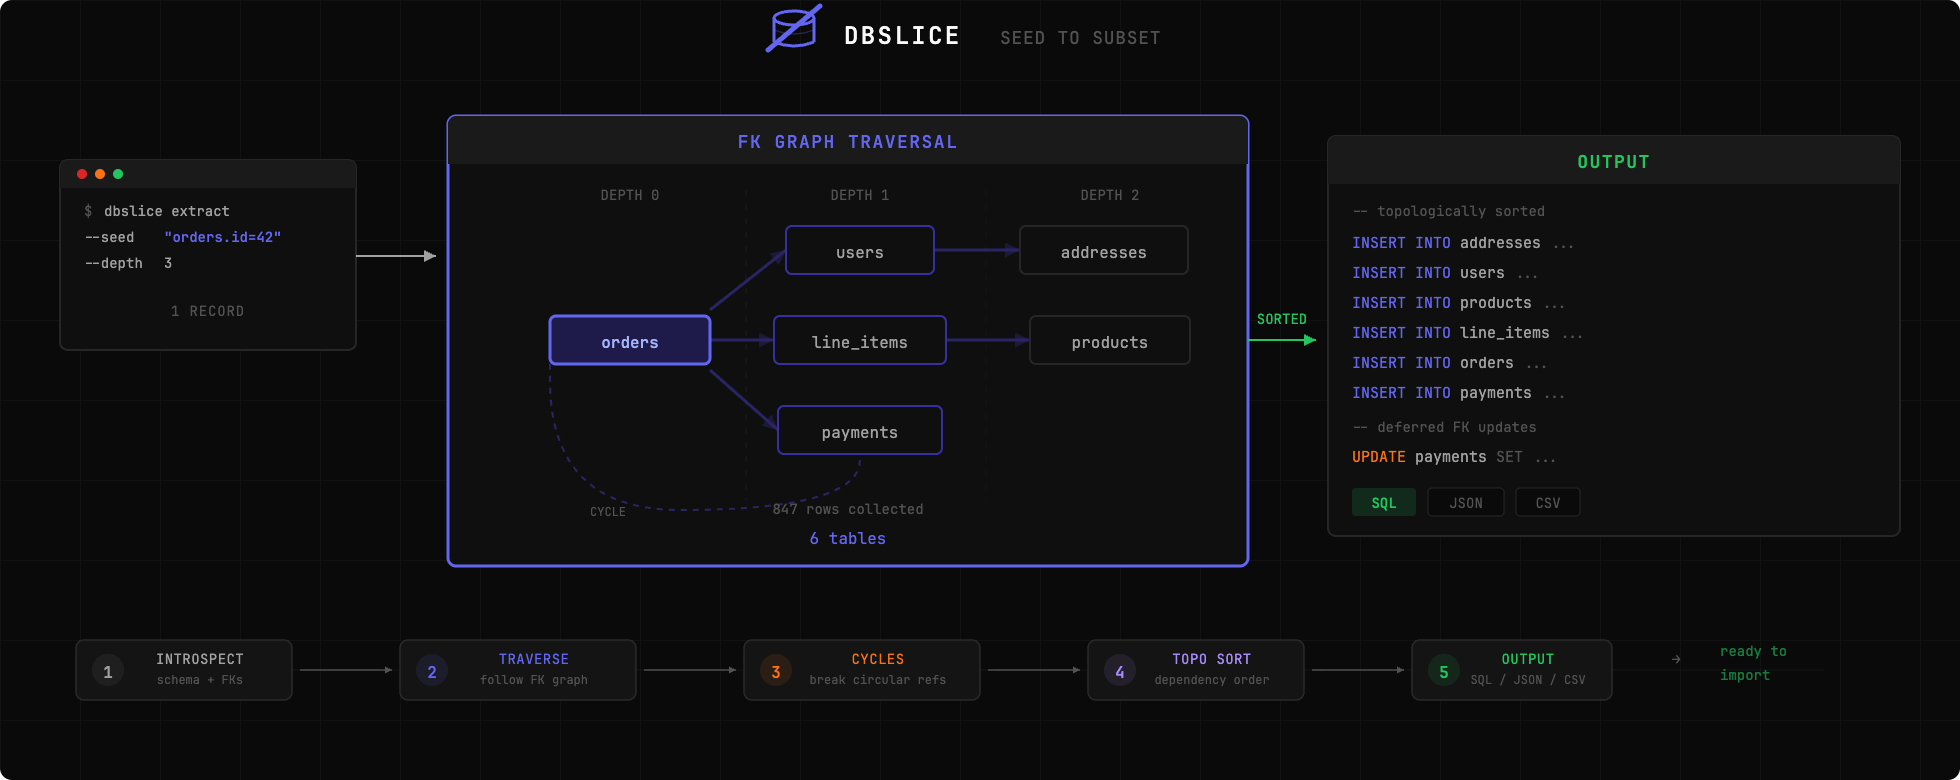 nabroleonx/dbslice
Extract a slice of your production database to reproduce bugs locally. Point dbslice at a record, it follows foreign keys and gives you a complete,…