
poc-cve-2024-38396
 vin01/poc-cve-2024-38396
PoC for iTerm2 CVEs CVE-2024-38396 and CVE-2024-38395 which allow code execution
container-securityeducationexploitation+2
19
vin01/poc-cve-2024-38396PoC for iTerm2 CVEs CVE-2024-38396 and CVE-2024-38395 which allow code execution
 flojboj/cve-2024-21626
Working exploit for CVE-2024-21626, a runC/Docker container escape via working directory symlink attack, enabling host filesystem access.
 xrayzen/cve-2025-9074-poc
2025年8月20日に公開されたDockerDesktopの脆弱性(対策済み)を実証する
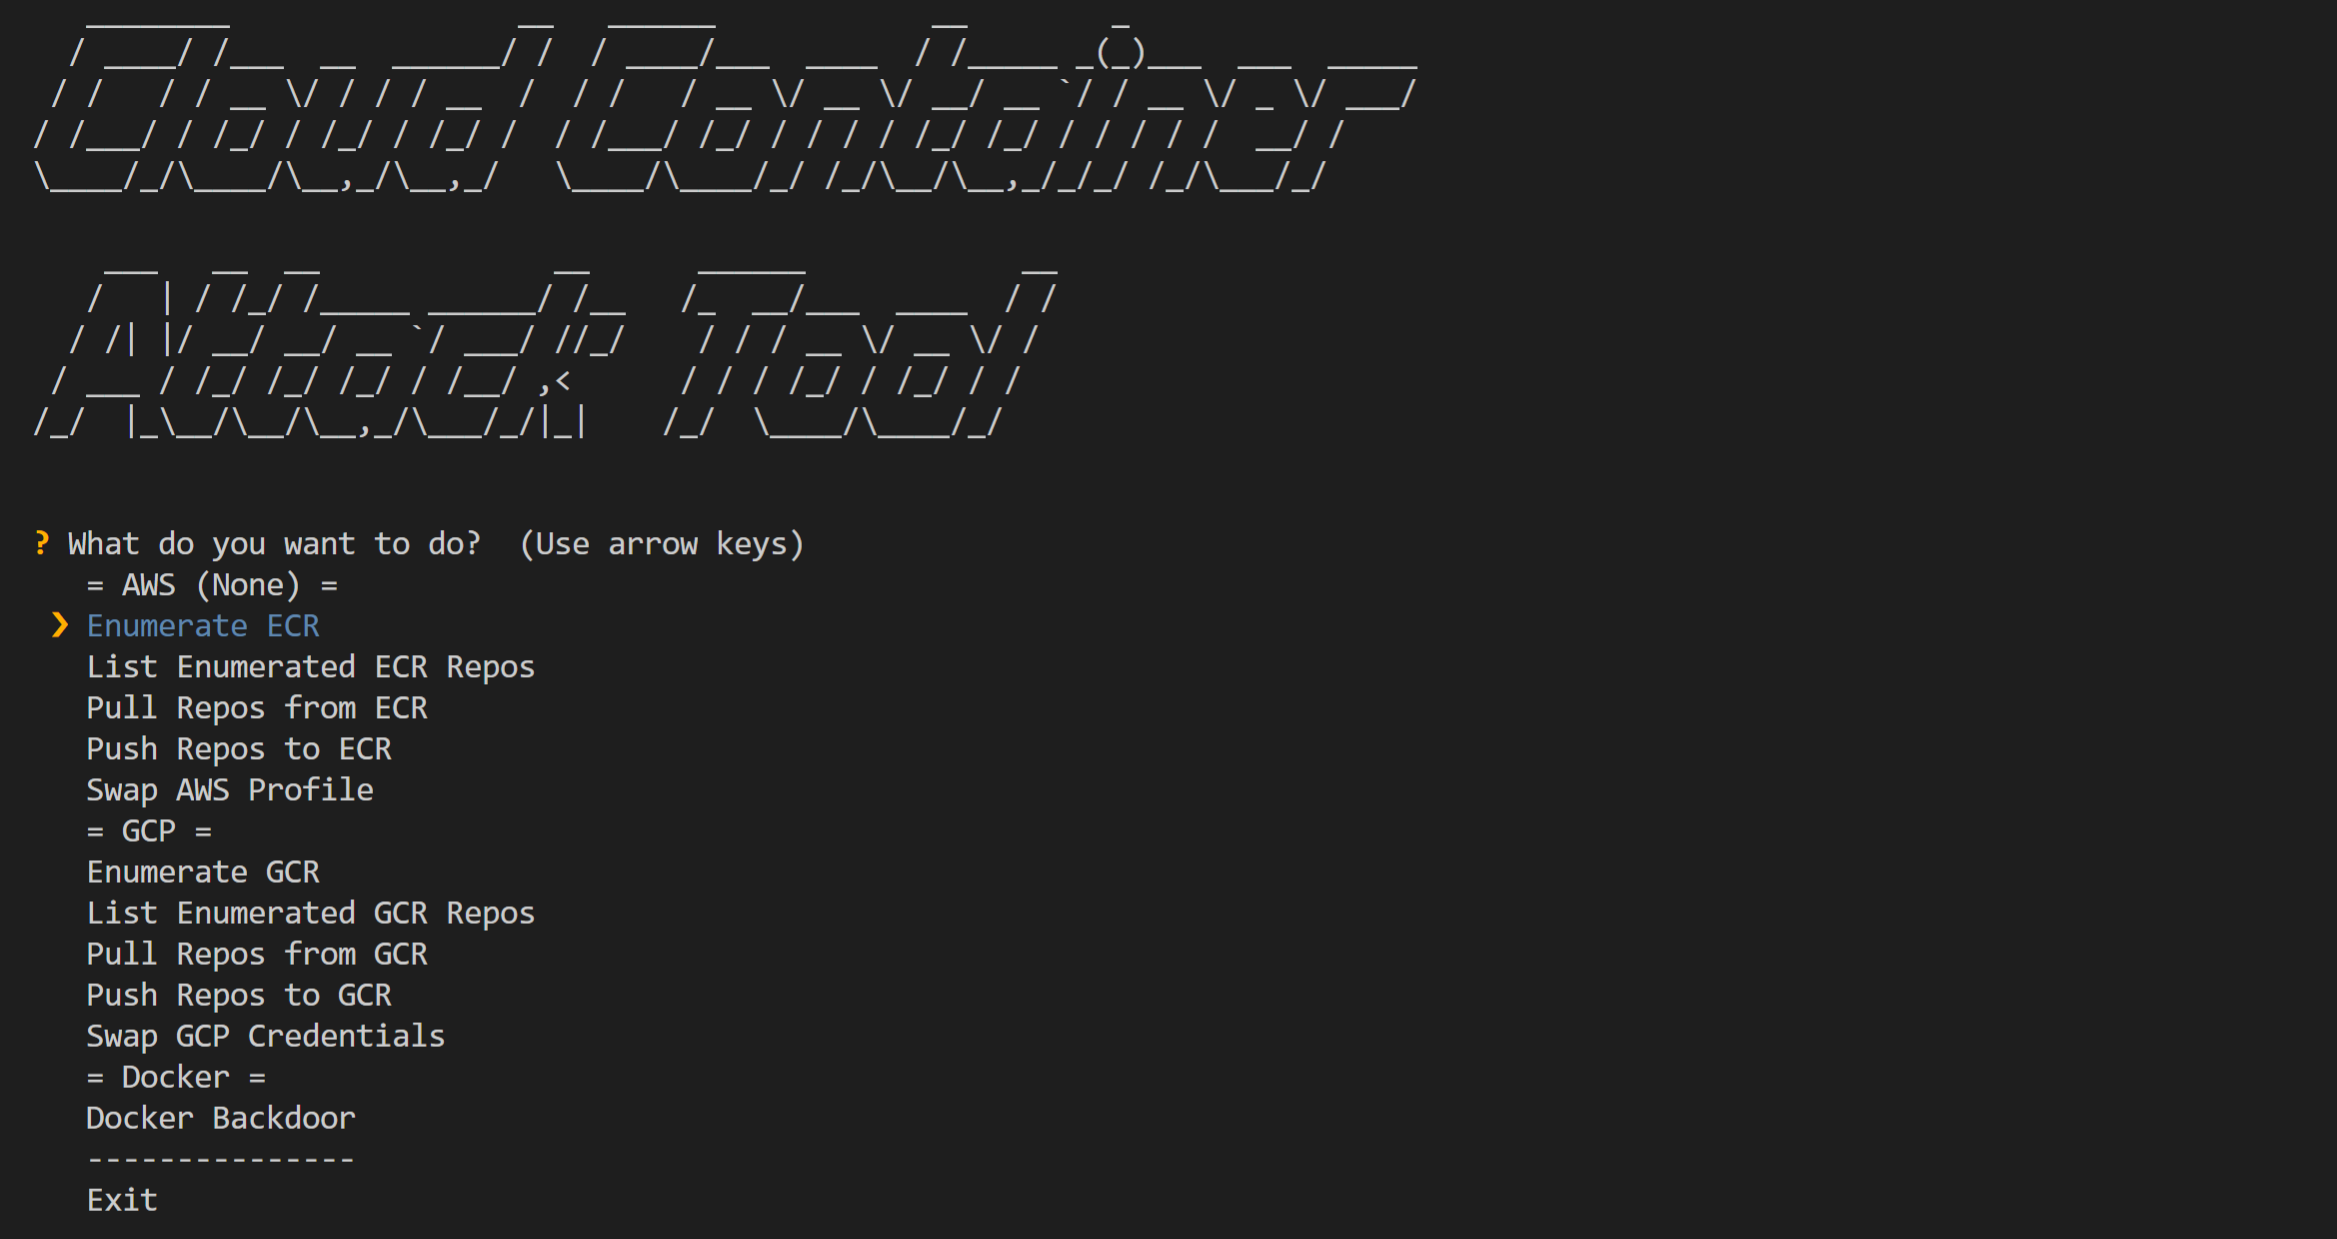 rhinosecuritylabs/ccat
Cloud Container Attack Tool (CCAT) is a tool for testing security of container environments.