
fastgpt-sandbox-audit
 qianlijaingshan/fastgpt-sandbox-audit
FastGPT Python sandbox escape chain audit tool (CVE-2026-32128 related, v4.14.8 inspect chain)
ai-securitycontainer-escapedynamic-analysis-sandboxing+4
1
qianlijaingshan/fastgpt-sandbox-auditFastGPT Python sandbox escape chain audit tool (CVE-2026-32128 related, v4.14.8 inspect chain)
 milloni/cve-2019-5736-exp
Exploit for the CVE-2019-5736 runc vulnerability
 davidrxchester/cve-2026-5843
Docker Container Escape POC via mlx-metal importlib
 gouldnicholas/cve-2026-5817-poc
Docker Model Runner container-to-host RCE / Escape: A critical vulnerability that allows for container-to-host code execution in the Docker Model…
 rat5ak/cve-2026-31413-bpf-container-escape
CVE-2026-31413: BPF verifier soundness bug - container escape
 r0binak/cve-2025-23266
CVE-2025-23266 – Fully Weaponized NVIDIA Container Toolkit Exploit
 flojboj/cve-2024-21626
Working exploit for CVE-2024-21626, a runC/Docker container escape via working directory symlink attack, enabling host filesystem access.
 berdav/cve-2026-41567
Exploits CVE-2026-41567 Docker escape using trojanized xz/unpigz binaries to gain a root shell on the host from inside a container.
 davidrxchester/cve-2026-5817
Docker Container-to-Host Remote Code Execution POC via vllm-metal trust_remote_code=True
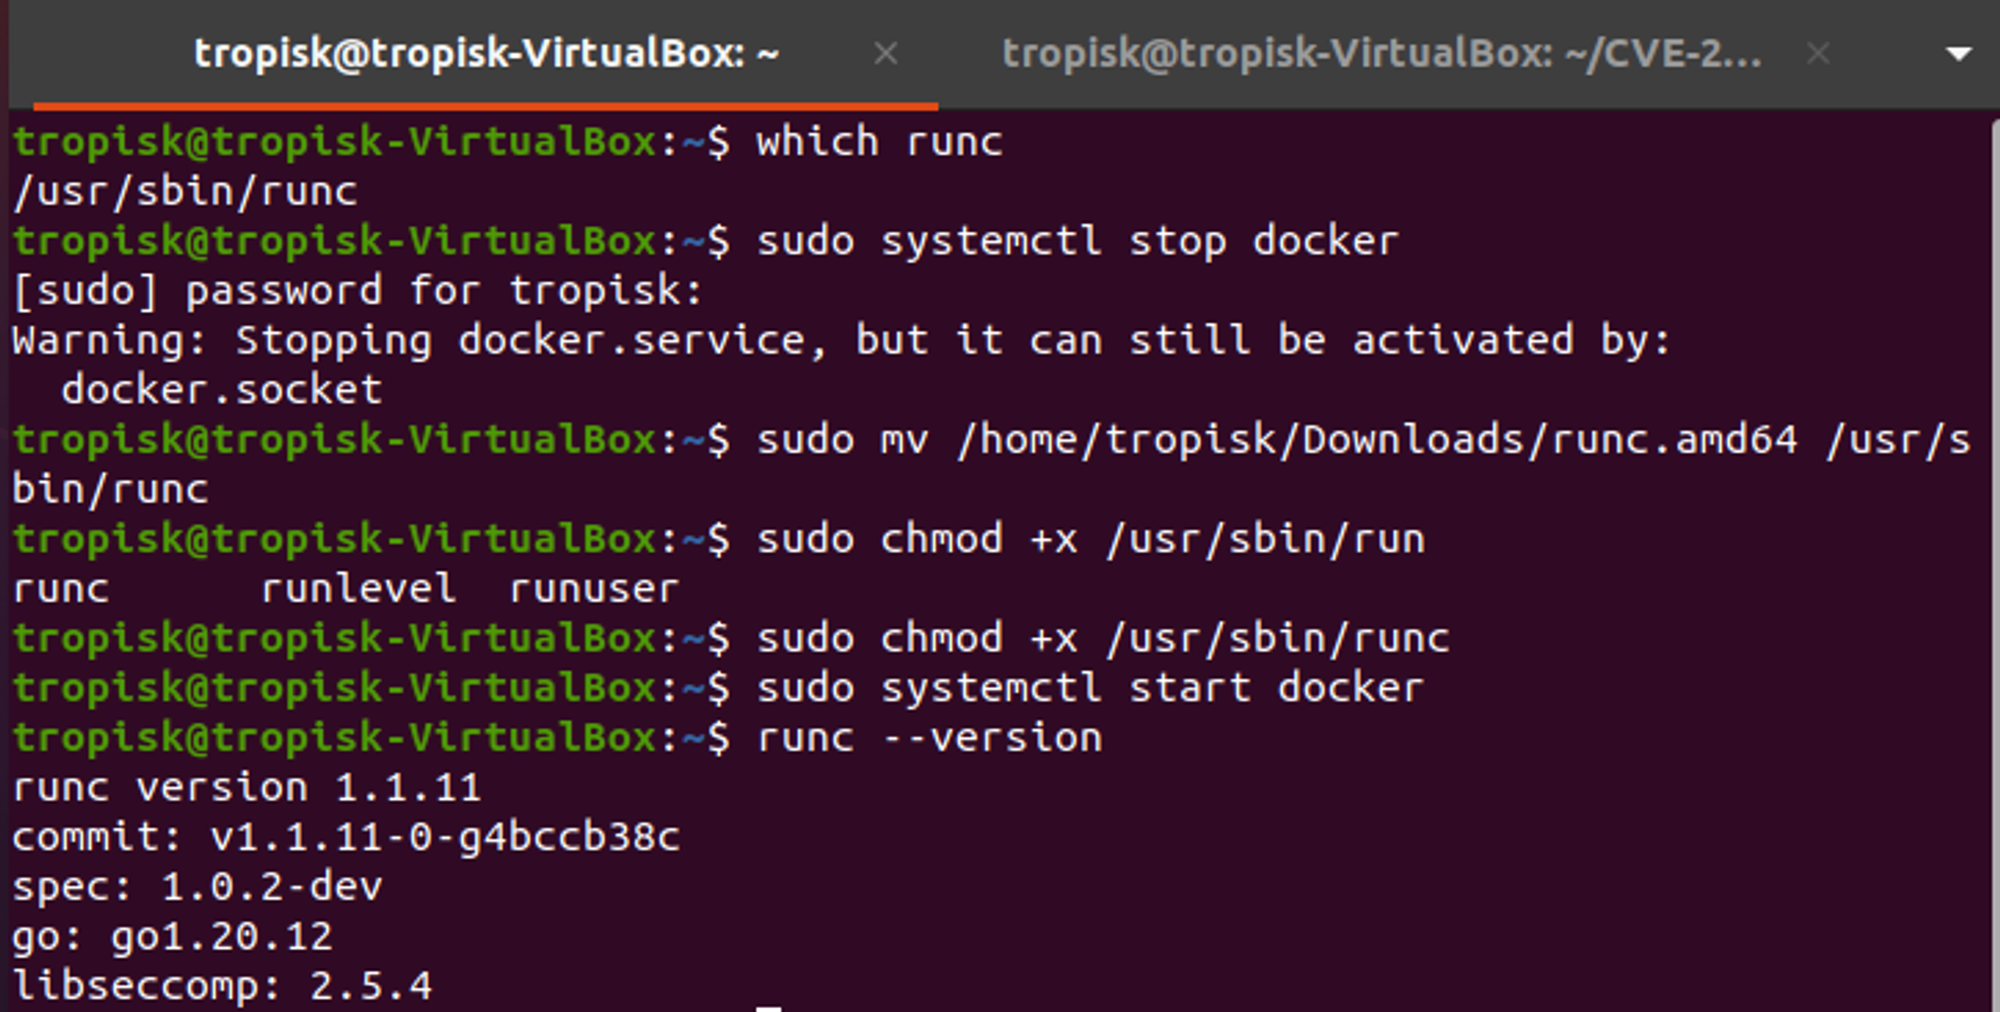
 strikoder-premium/cve-2024-21626-runc-1.1.11-escape
PoC for CVE-2024-21626: runc leaks an internal fd referencing the host CWD before pivot_root, enabling container escape by setting process.cwd to…
 louisliunova/cve-2022-1227_exploit
A script for exploiting CVE-2022-1227
 locus-x64/cve-2025-61765_poc
Proof of Concept of an unsafe pickle deserialization vulnerability in Socket.IO
 mindasy/cve-2025-23266-migration-bypass
cve-2025-23266-migration-bypass
 rubby2001/cve-2025-1974-go
Exploit CVE-2025-1974 with a single file.
 ihsansencan/react2shell-cve-2025-55182
* React2Shell-CVE-2025-55182
 followboy1999/cve-2022-25365
Proof-of-concept exploit for CVE-2022-25365, a privilege escalation vulnerability in Docker Desktop for Windows via named pipe impersonation.
 chernandez321/cve-2025-9074-docker-escape
Este script es para uso educativo y en entornos autorizados como HackTheBox. El uso contra sistemas sin permiso explícito es ilegal.