
CVE-2026-39808
 error-inside/cve-2026-39808
Fortinet FortiSandbox 4.4.0-4.4.8 - OS Command Injection via tracer-behavior Endpoint
command-and-controleducationexploitation+3
error-inside/cve-2026-39808Fortinet FortiSandbox 4.4.0-4.4.8 - OS Command Injection via tracer-behavior Endpoint
 ikarolaborda/cve-2026-40176
Differential proof-of-concept for CVE-2026-40176, demonstrating OS command injection in Composer's Perforce driver via a malicious repository URL,…
 cybertechajju/cve-2026-59734-poc
OS Command Injection in Health Check → Remote Code Execution
 czabatta/thm-tempest
TryHackMe SOC Level 1 — Follina CVE-2022-30190, Nim C2, Chisel, PrintSpoofer, backdoor accounts
 xfox64x/cve-2016-5640
Crestron AirMedia AM-100 RCE (CVE-2016-5640) Metasploit Module
 terminat0r7031/composer-cve-2026-40261-cve-2026-40176-poc
Proof-of-concept demonstrating command injection vulnerabilities in Composer's Perforce driver, with two attack vectors and Docker-based testing.
 jvr2022/cve-2026-46420
PoC for CVE-2026-46420, command injection in shivammathur/setup-php via repository-controlled PHP version resolution.
 rabbitbong/oursharepoint-cve-2025-53770
Do you really think SharePoint is safe?
 ja-errorpro/cve-2026-54161
upsmon: remote OS command injection (RCE) via attacker-controlled ups.alarm in NOTIFYCMD execution
 erick-duarte/cve-2024-24386
Proof-of-concept exploit for a command injection vulnerability in VitalPBX Task Manager module, demonstrating reverse shell payload delivery via cron…
 shen771/blackash-cve-2025-55182
CVE-2025-55182
 jf-gondim/mcp-pwn
PoC exploit for CVE-2026-23744 — unauthenticated RCE in MCPJam Inspector via unvalidated serverConfig command injection on /api/mcp/connect, enabling…
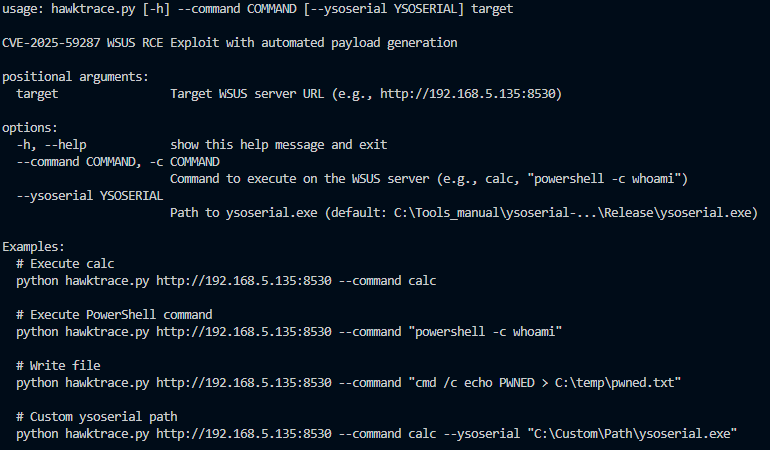 luemmelsec/cve-2025-59287---wsus-sccm-rce
Exploit for CVE-2025-59287 enabling remote code execution on WSUS/SCCM servers with ysoserial payload integration for penetration testing.
 martinsohn/cve-2020-8816
A PoC for CVE-2020-8816 that does not use $PATH but $PWD and globbing
 ant1sec-ops/cve-2023-39593
Database authenticated code execution
 bardlaudian/cve-2018-9276
CVE-2018-9276 — PRTG Network Monitor < 18.2.39 Authenticated RCE. For educational purposes and authorized penetration testing only.
 mbanyamer/cve-2026-22553-insat-masterscada-buk-ts-mmadmserv
Unauthenticated OS command injection exploit for InSAT MasterSCADA BUK-TS MMadmServ web interface. Delivers reverse shell with root privileges via…
 karaflow/cve-2022-46649
ACEmanager PoC exploit