
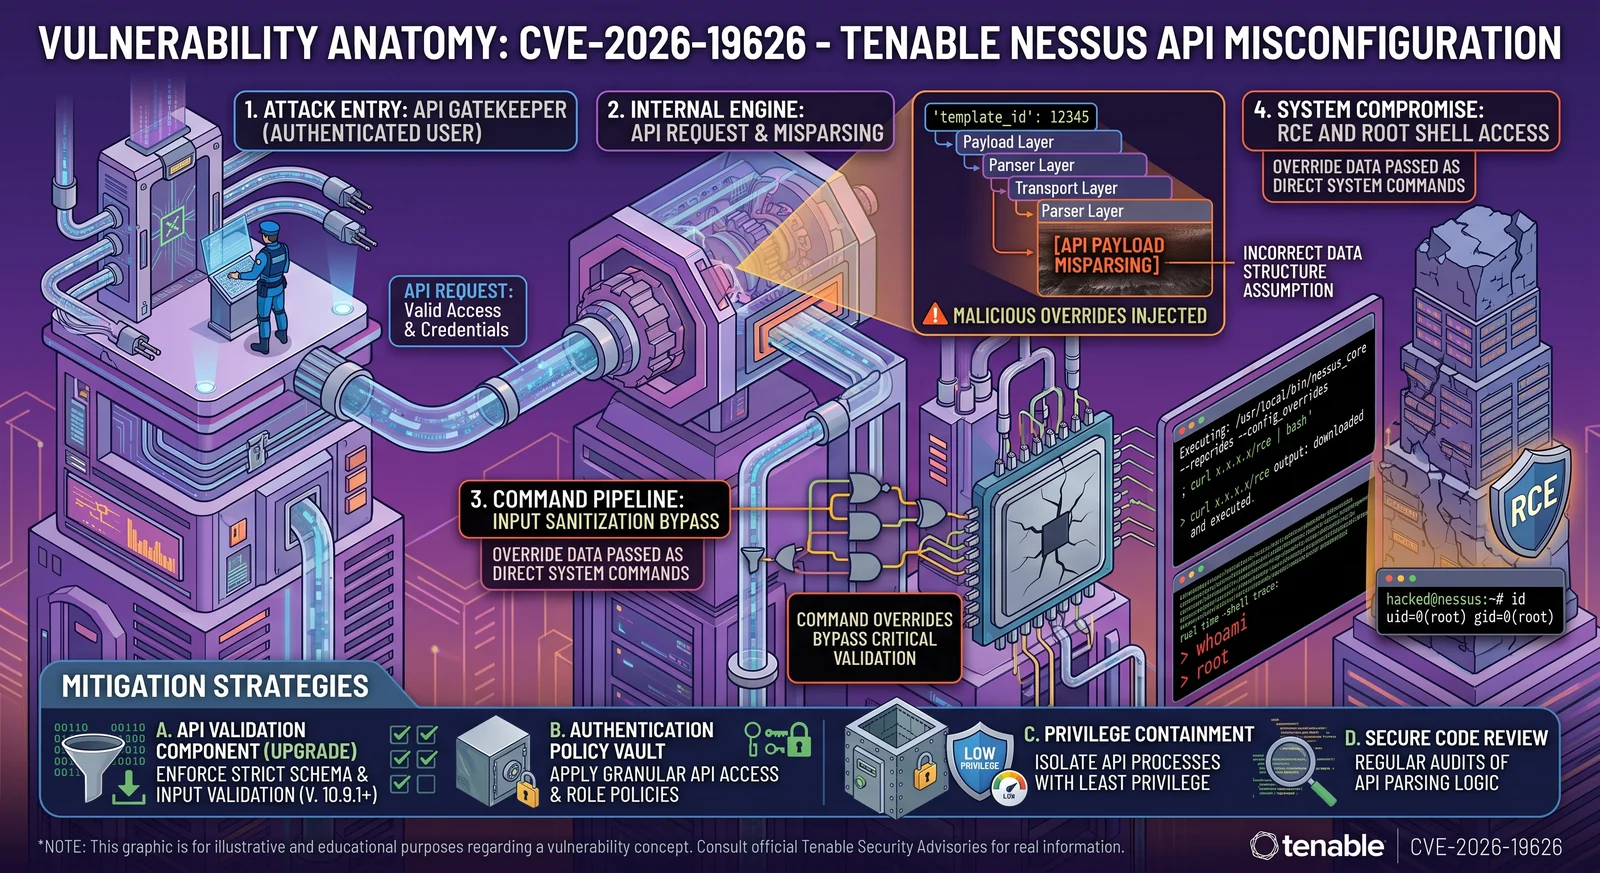
POC-CVE-2026-19626
 h00die/poc-cve-2026-19626
Proof-of-concept exploit for CVE-2026-19626, an authenticated remote code execution in SecurityCenter report generation, demonstrating a non-admin…
code-analysisexploitationpenetration-testing+3
h00die/poc-cve-2026-19626Proof-of-concept exploit for CVE-2026-19626, an authenticated remote code execution in SecurityCenter report generation, demonstrating a non-admin…
 entr0pie/demo-cve-2022-22947
Demonstration of CVE-2022-22947 exploit for Spring Cloud Gateway, providing a proof-of-concept for security testing and vulnerability analysis.
 kai6u/tribell_edge_sandbox_escape
Tribell Edge Sandbox Escape - PoCs of Edge's legacy vulnerabilities BadgeUpdateManager / TileFlyoutUpdateManager / ToastNotificationManager to…
 nccgroup/android_demystification_toolbox
ADT is a toolset designed to help model application behavior, research and test security vulnerabilities, and facilitate reversing hostile code.
 1135/unomi_exploit
CVE-2020-11975 CVE-2020-13942
 hoangkien1020/cve-2020-10239
CVE-2020-10239: Incorrect Access Control in com_fields SQL field-RCE- PoC
 guoyanan1g/laravel-vul
Laravel 5 POP chain exploit for CVE-2021-43503, demonstrating a personally discovered deserialization vulnerability with proof-of-concept code.
 louiselalanne/cve-2023-49314
Proof-of-concept exploit for CVE-2023-49314 demonstrating code injection in Asana Desktop on macOS via Electron Fuses, with automated vulnerability…
 fr4nkxixi/cve-2021-26871_poc
Proof-of-concept exploit for CVE-2021-26871, a type confusion vulnerability in Windows WalletService's PROPVARIANT handling, enabling local privilege…
 siunam321/cve-2024-7627-poc
Proof-of-Concept script for WordPress plugin Bit File Manager version 6.0 - 6.5.5 Unauthenticated Remote Code Execution via Race Condition…
 d5sec/cve-2021-43609-poc
Proof-of-concept exploit for CVE-2021-43609 demonstrating SQL injection to file read to remote code execution chain against Spiceworks help desk…
 davwwwx/cve-2022-23614
Proof-of-concept exploit for CVE-2022-23614 demonstrating arbitrary code execution via Twig's sort filter sandbox bypass in PHP applications.
 fru1ts/cve-2024-44902
Proof-of-concept exploit for CVE-2024-44902, a deserialization vulnerability in ThinkPHP v6.1.3–v8.0.4 enabling remote code execution via crafted…
 yuriisanin/cve-2022-45771
[PoC] Privilege escalation & code execution via LFI in PwnDoC
 jacklosingheart/cve-2024-55875
CVE-2024-55875 | GHSA-7mj5-hjjj-8rgw | http4k first CVE
 mallo-m/cve-2024-47051
Mautic < 5.2.3 Authenticated RCE
 alikarimi999/cve-2021-21315
Proof-of-concept exploit for CVE-2021-21315, a command injection vulnerability in Node.js, demonstrating remote code execution.
 jujubooom/cve-2025-6335
CVE-2025-6335 proof-of-concept exploit for a template injection command execution vulnerability in dedeCMS 5.7 sp2, enabling arbitrary command…