
CVE-2022-37207
 againstthelight/cve-2022-37207
CVE-2022-37207 POC
code-analysisexploitationpenetration-testing+2
againstthelight/cve-2022-37207CVE-2022-37207 POC
 againstthelight/cve-2022-37205
CVE-2022-37205 POC
 sj/web2py-e94946d-cve-2016-3957
web2py/web2py @ e94946d
 romain-deperne/cve-2026-33980
KQL injection in adx-mcp-server via table_name — CVE-2026-33980 / CVSS 8.3
 toanln-cov/cve-2026-78071
Stored XSS via Location Title in DPCalendar Free
 romain-deperne/cve-2026-32247
Cypher injection in Graphiti via unsanitized node_labels — CVE-2026-32247 / CVSS 8.1
 nulldreams/cve-2017-16082
NodeJS + Postgres (Remote Code Execution) 🛰
 tuo4n8/cve-2022-24760
Detailed technical analysis of CVE-2022-24760, a prototype pollution vulnerability in parse-server leading to remote code execution via BSON…
 sahiloj/cve-2025-5352
Demonstrates a stored XSS vulnerability in lunary-ai/lunary's Analytics component, where unsanitized NEXT_PUBLIC_CUSTOM_SCRIPT injection leads to…
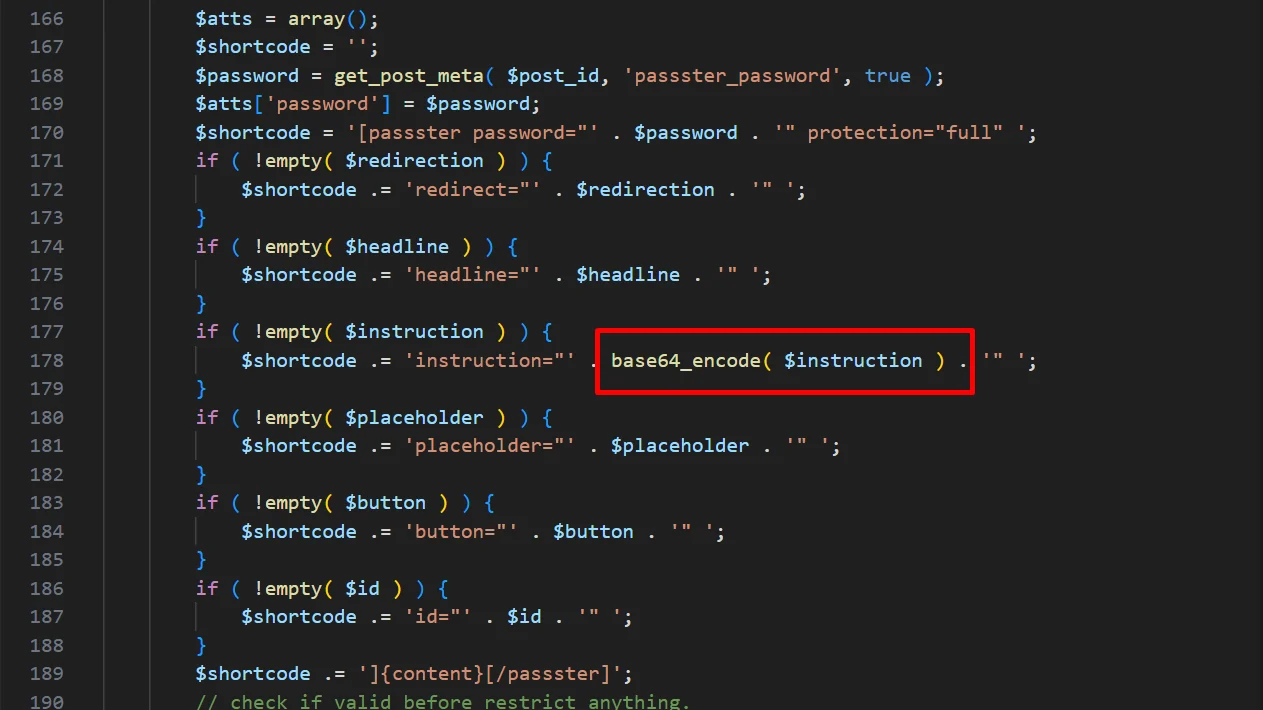 quetuan03/cve-2025-57926
WordPress Passster Plugin <= 4.2.18 is vulnerable to Cross Site Scripting (XSS)
 ajansha/cve-2025-60374
CVE-2025-60374: Stored Cross-Site Scripting (XSS) in Perfex CRM Chatbot
 secoba/djvul_stringagg
Django StringAgg SQL Injection (CVE-2020-7471)
 eqstlab/cve-2026-30951
Sequelize JSON Cast SQL Injection
 loic-houchi/django-faille-cve-2025-57833_test
Educational proof-of-concept demonstrating SQL injection via dynamic aliases in Django's annotate() and alias() methods (CVE-2025-57833). Includes…
 matiasarenhard/rails-cve-2017-17917
Educational demonstration of CVE-2017-17917 SQL injection in Rails, with step-by-step replication and secure coding mitigation using parameterized…
 open-flaw/cve-2022-33171
CVE-2022-33171: TypeORM SQL Injection Vulnerability
 kamenriderdarker/cve-2024-46532
Reproduction of SQL Injection Vulnerabilities in OpenHIS
 sergicortesabadia/cve-2026-26198-analysis
Deep dive into a critical SQL injection in Python's Ormar ORM — reproduction, fix, and tests