apache__sling-org-apache-sling-servlets-resolver_CVE-2024-23673_2-10-0

Analysis and exploitation code for CVE-2024-23673, a vulnerability in Apache Sling Servlet Resolver, enabling targeted security testing of…

Analysis and exploitation code for CVE-2024-23673, a vulnerability in Apache Sling Servlet Resolver, enabling targeted security testing of…

a project written in go and java i abandoned for CVE-2021-44228 try to fix it if you can XD

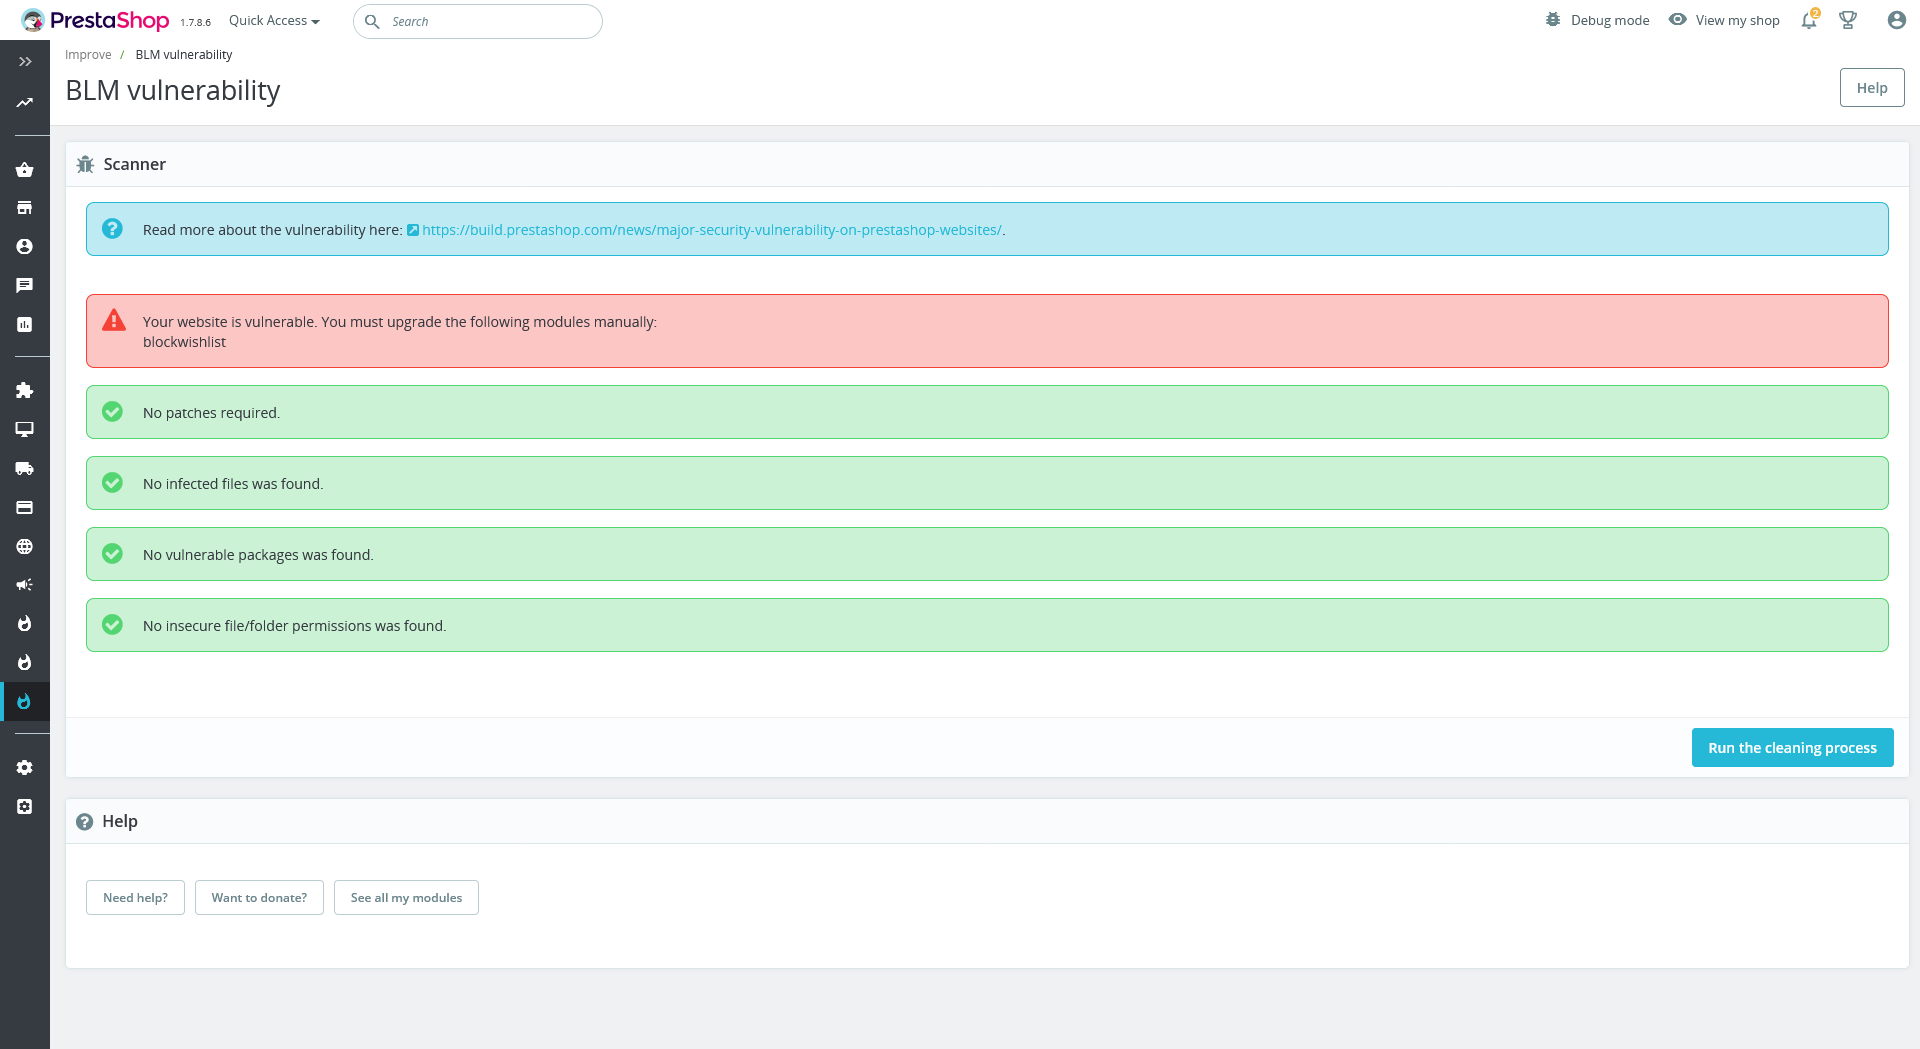
Major Security Vulnerability on PrestaShop Websites - CVE-2022-31101

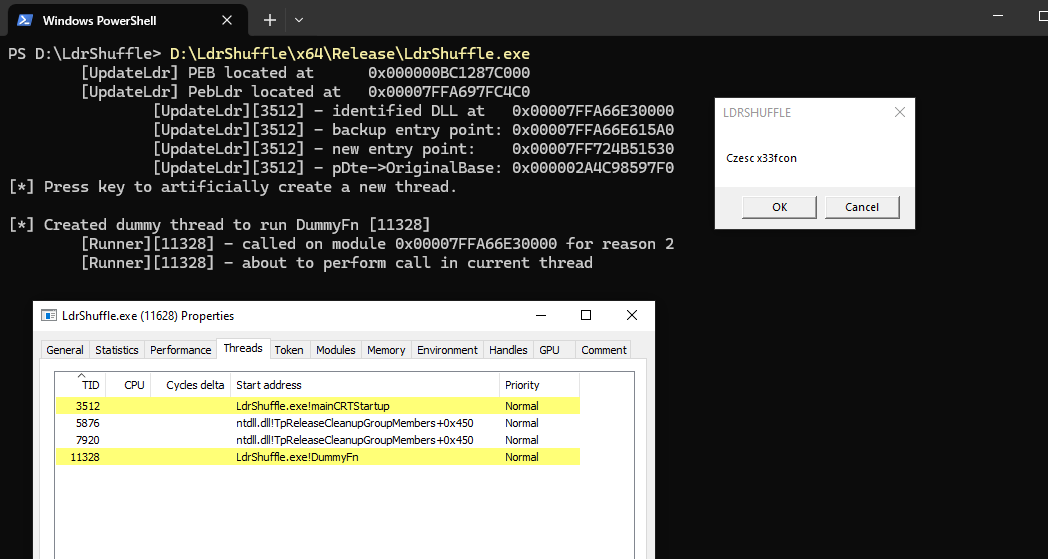
Code execution/injection technique using DLL PEB module structure manipulation

CVE-2026-11837: local privilege escalation in the ansible.posix authorized_key module via symlink-following chown. Technical writeup; sibling of…

CVE-2023-50029: PHP Injection Vulnerability in M4 PDF Extensions Module

Bitrix24 <= 25.100.300 (Translate Module) Remote Code Execution Vulnerability

Metasploit module that exploits a WordPress unserialization vulnerability (CVE-2024-31211) in WP_HTML_Token to achieve remote code execution.

1C-Bitrix <= 25.100.500 (Translate Module) Remote Code Execution Vulnerability

The Web Exploit Detector is a Node.js application used to detect possible infections, malicious code and suspicious files in web hosting environments

pluck-CMS-4.7.20-code-injection-vulnerability

Metasploit Modules

Pluck v4.7.18 - Remote Code Execution (RCE)

Studio 3T v.2025.1.0

Fork of lodash.template with CVE-2021-23337 fix (command injection via variable option)

Details about the Blind RCE issue(SPX-GC) in SPX-GC