
CVE-2025-60787
 prabhatverma47/cve-2025-60787
Proof-of-concept for CVE-2025-60787, demonstrating remote code execution in MotionEye <= 0.43.1b4 via client-side validation bypass and command…
code-analysisexploitationpenetration-testing+3
prabhatverma47/cve-2025-60787Proof-of-concept for CVE-2025-60787, demonstrating remote code execution in MotionEye <= 0.43.1b4 via client-side validation bypass and command…
 null-event/cve-2024-11467
VMWare Horizon client for macOS LPE due to an XPC logic flaw. Belated POC for an 0-day I responsibly disclosed to Omnissa.
 timtrademark/cve-2025-52122
Arbitrary code injection in CraftCMS Freeform 5.0.0 < 5.10.16
 before-rain/cve-2025-50472
Proof-of-concept exploit for CVE-2025-50472, a deserialization RCE vulnerability in ModelScope ms-swift's ModelFileSystemCache via malicious .mdl…
 partywavesec/cve-2025-55816
CVE-2025-55816 HotelDruid 3.0.7
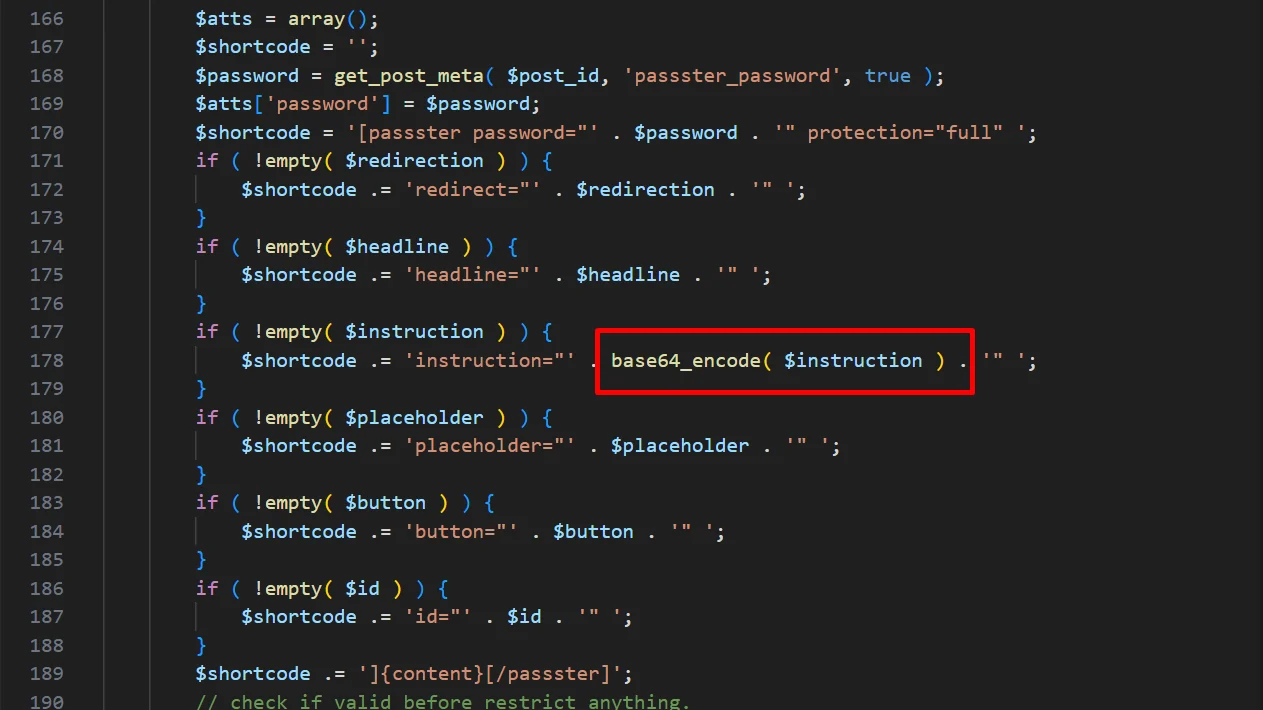 quetuan03/cve-2025-57926
WordPress Passster Plugin <= 4.2.18 is vulnerable to Cross Site Scripting (XSS)
 the-valluvarsploit/cve-2018-6574
Proof-of-concept exploit for CVE-2018-6574, a remote code execution vulnerability in Go's 'go get' command, demonstrating exploitation via malicious…
 c4mx/cve-2022-22965_poc
Proof-of-concept exploit for CVE-2022-22965 (Spring4Shell) targeting Java Spring Framework applications via crafted HTTP requests.
 zimshk/cve-2025-59528.yaml
YAML-based proof-of-concept for CVE-2025-59528, demonstrating remote code execution in Flowise via the CustomMCP node's unsafe JavaScript evaluation.
 maestro-ant/vvveb-cms-cve-2025-8518
This repository contains a Proof of Concept (PoC) demonstrating a critical vulnerability in givanz Vvveb 1.0.5. The vulnerability allows an…
 kingbangq/cve-2020-13933project
此项目为复现CVE-2020-13933 shiro漏洞所搭建的简易springboot+shiro项目
 rxerium/cve-2025-42944
Detection for CVE-2025-42944
 ajansha/cve-2025-60374
CVE-2025-60374: Stored Cross-Site Scripting (XSS) in Perfex CRM Chatbot
 kov404/cve-2025-56515
Cross-Site Scripting (XSS) Vulnerability in Fiora Chat Application
 redopsx/cve-2025-63943
SQL Injection vulnerability discovered in Grocery Store Management System 1.0
 jsh-data/cve-2025-55184_cve-2025-67779
PoC of CVE-2025-55184 and CVE-2025-67779, which are vulnerabilities of React
 shoucheng3/spring-projects__spring-framework_cve-2022-22965_5-2-19-release
Exploit for CVE-2022-22965 (Spring4Shell) targeting Spring Framework versions vulnerable to remote code execution via classLoader manipulation.