

CVE-2018-6574
 r00tpgp/cve-2018-6574
Proof-of-concept exploit for CVE-2018-6574, demonstrating exploitation of a remote code execution vulnerability in Go-based applications.
code-analysisexploitationpenetration-testing+2
r00tpgp/cve-2018-6574Proof-of-concept exploit for CVE-2018-6574, demonstrating exploitation of a remote code execution vulnerability in Go-based applications.
 azilrababe/cve-2025-68613
Technical analysis of CVE-2025-68613, a critical Expression Injection vulnerability in n8n that allows authenticated attackers to achieve Remote Code…
 sj/spring-data-rest-cve-2017-8046
Fork of github.com/spring-projects/spring-data-rest (vulnerable to CVE-2017-8046)
 aecelen/ktor-xxe-poc
PoC for CVE-2023-45612
 danbudris/cve-2022-23773-repro
PoC repro of CVE-2022-23773 in Go
 jsecx88/cve-2025-29009-poc
Medical Prescription Attachment Plugin for WooCommerce <= 1.2.3 - Unauthenticated Arbitrary File Upload.
 reewardius/cve-2025-67886
Bitrix24 <= 25.100.300 (Translate Module) Remote Code Execution Vulnerability
 ragatzino/test-cve-2016-1000027
validation de l'exploitabilité d'une CVE
 mehdiboukhobza/sandbox_cve-2021-23358
 againstthelight/cve-2022-37210
CVE-2022-37210 POC
 george0papasotiriou/cve-2025-59470-postgresql-command-injection
Proof-of-concept exploit for CVE-2025-59470, a command injection vulnerability in PostgreSQL's pg_backup extension, allowing authenticated backup…
 pastea/cve-2018-12533
Java-based proof-of-concept exploit for CVE-2018-12533 (RF-14310) targeting RichFaces deserialization vulnerability, with analysis reference and…
 mbadanoiu/cve-2021-46364
CVE-2021-46364: YAML Deserialization in Magnolia CMS
 jun-5heng/cve-2022-22947
SpringCloudGatewayRCE / Code By:Jun_sheng
 estebanzarate/cve-2023-27372-spip-4.2.1-unauthenticated-rce-poc
Proof-of-concept exploit for unauthenticated remote code execution in SPIP < 4.2.1 via PHP object injection in the password reset form. Provides…
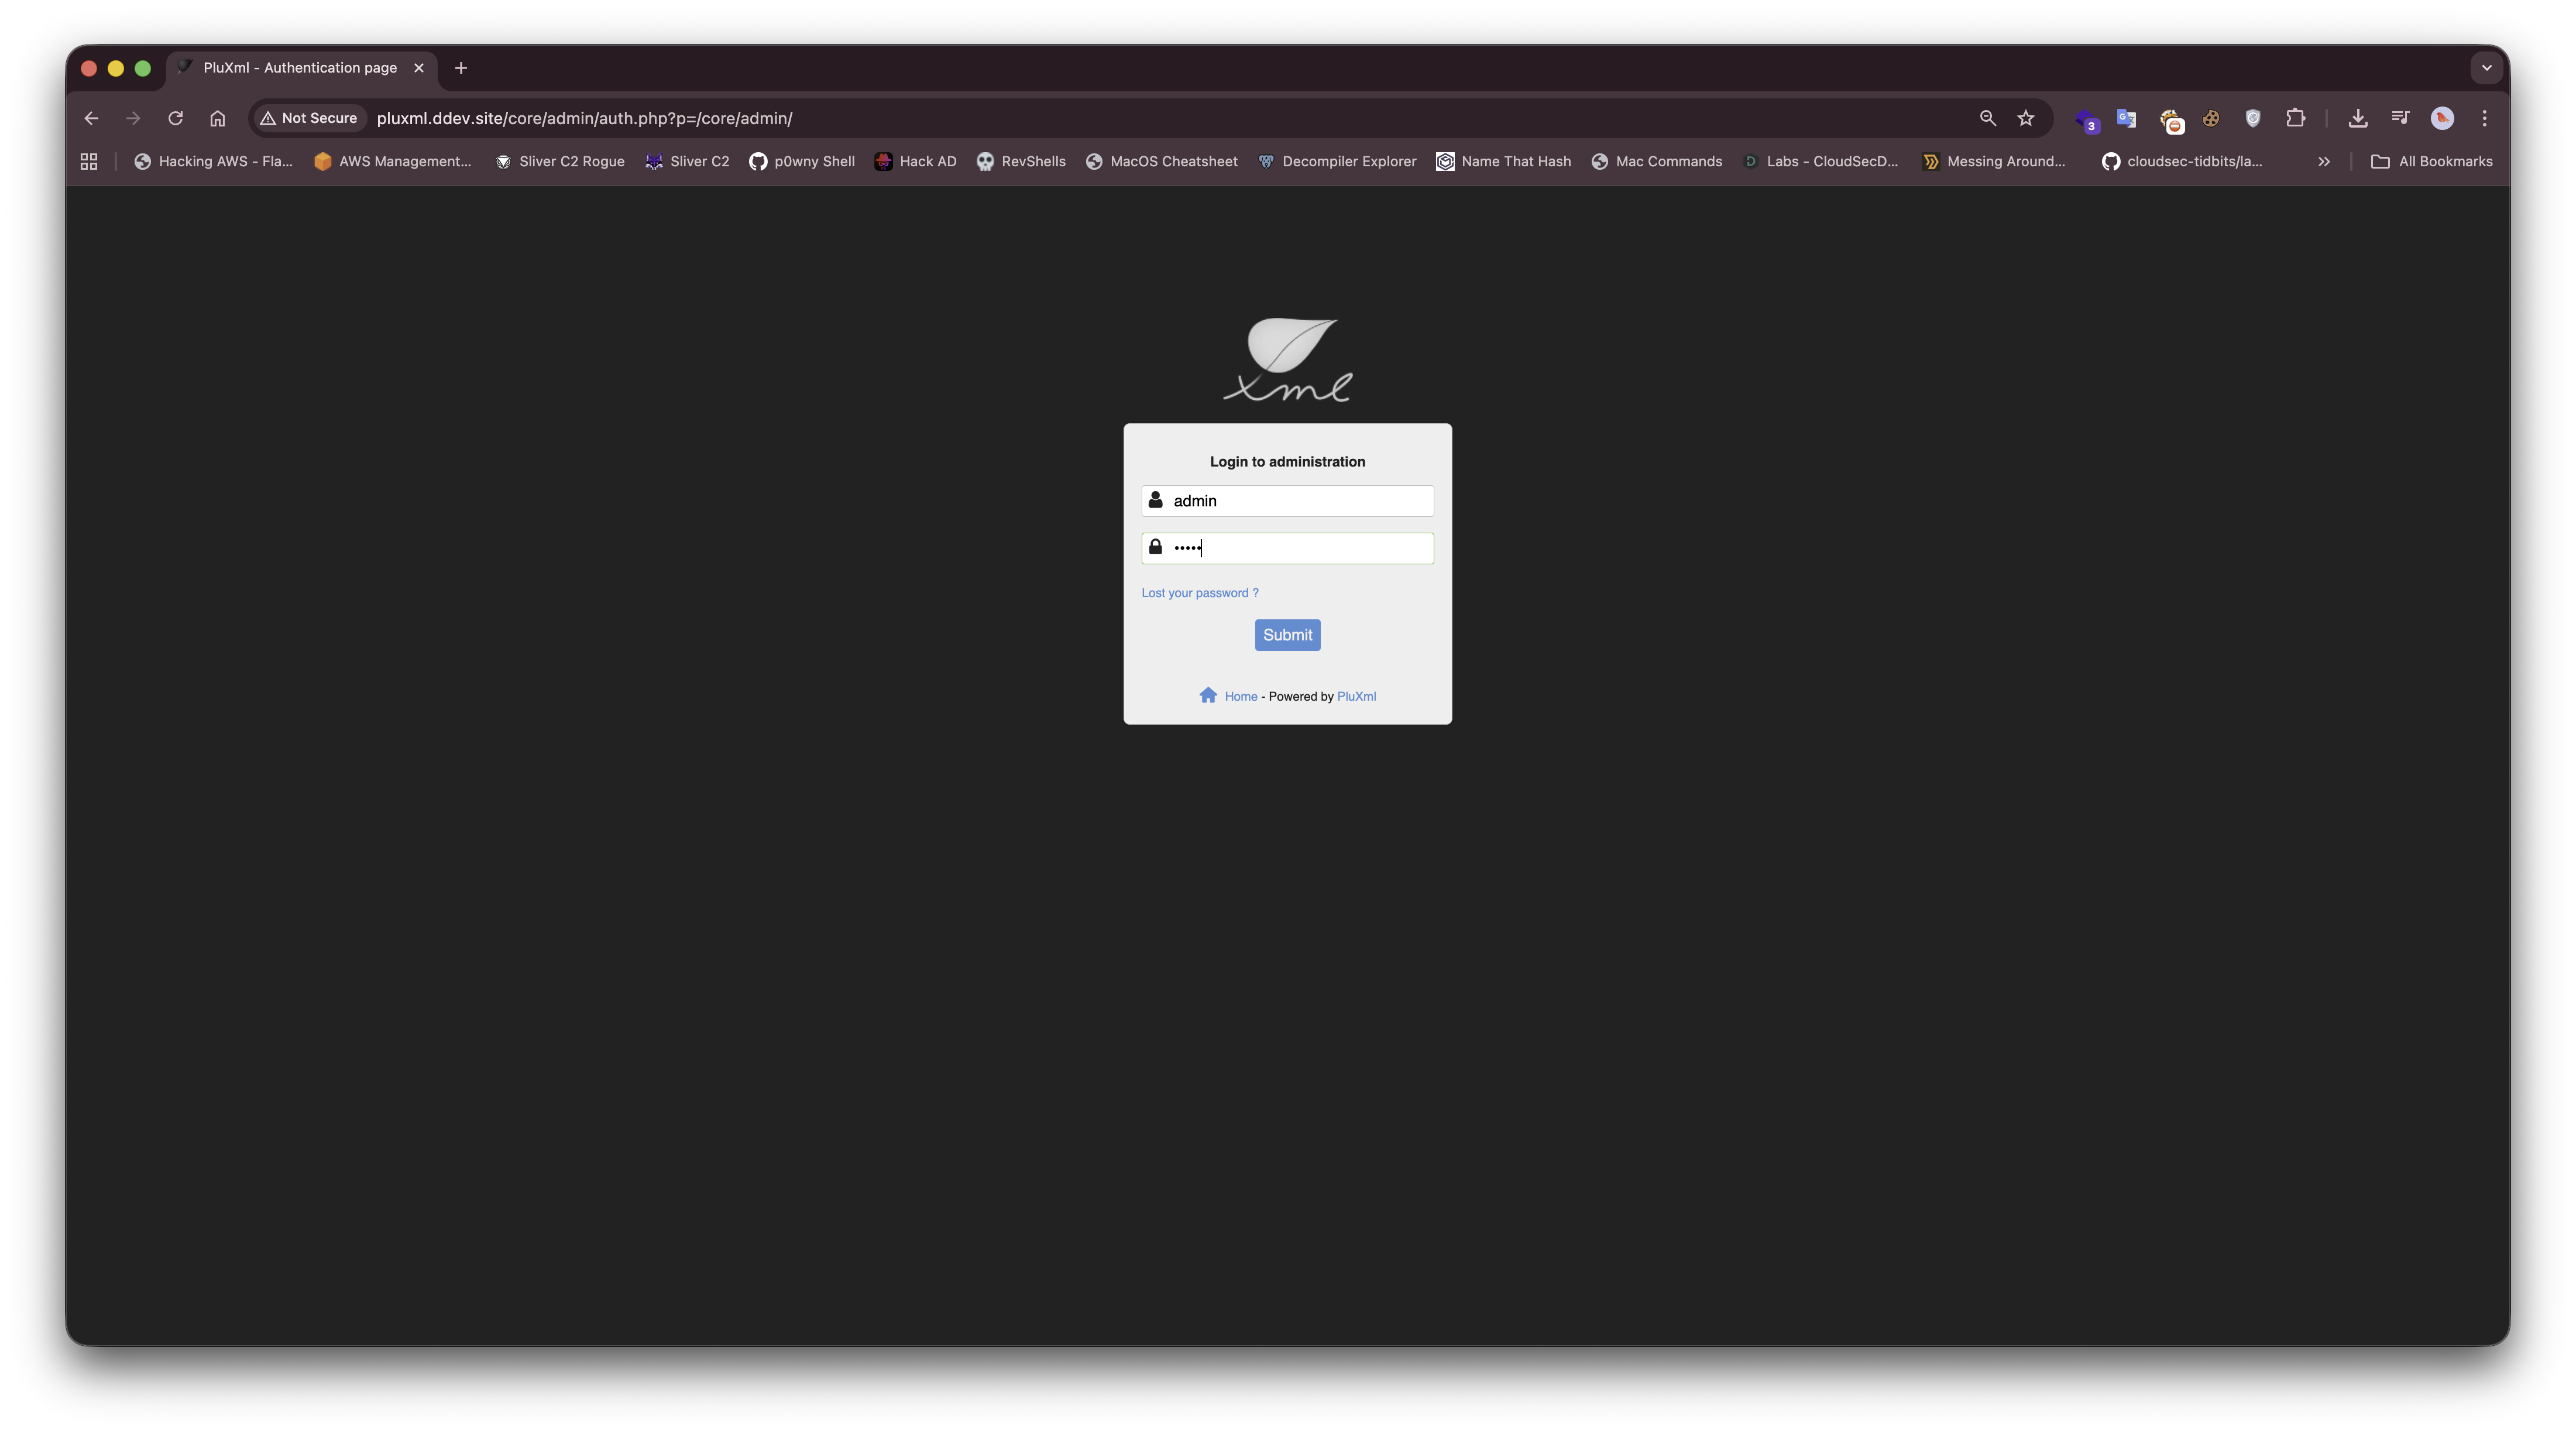 rajchowdhury240/cve-2025-67435
A critical Remote Code Execution (RCE) vulnerability has been identified in PluXML CMS version 5.8.22. This vulnerability allows authenticated…
 0xbrainstorm/cve-2021-36981
PoC exploit for CVE-2021-36981: authenticated remote code execution via unsafe Java deserialization in Verinice.Pro using a C3P0 gadget chain.
 sun977/cve-2025-55182
CVE-2025-55182 检测方式和攻击利用