
roninforge-angularjs-migration
 roninforge/roninforge-angularjs-migration
AngularJS 1.x -> Angular 18 migration guidance for GitHub Copilot. Source-of-truth repo for…
ai-securitycode-analysiscurated-resources+3
roninforge/roninforge-angularjs-migrationAngularJS 1.x -> Angular 18 migration guidance for GitHub Copilot. Source-of-truth repo for…
 joshuavanderpoll/cve-2021-3129
Laravel RCE Exploit PoC - CVE-2021-3129 (user-friendly with automatic log path detection)
 sanupl/vehicle-service-management-system-category-list-stored-cross-site-scripting-xss
CVE-2021-46071 - A Stored Cross Site Scripting (XSS) vulnerability exists in Vehicle Service Management System 1.0 via the Category List Section in…
 pcmkuit/cve-2021-44228---log4shell-analysis
Technical deep dive into Apache Log4j2 JNDI injection vulnerability. Features static code analysis, patch comparison, attack vectors (LDAP/RMI/DNS),…
 k271266/cve-2021-42694
Static analysis tool to detect homoglyph substitution attacks in source code, scanning Python identifiers for visually similar Unicode characters to…
 rvermeulen/codeql-workshop-cve-2021-21380
A CodeQL workshop covering CVE-2021-21380
 fazilbaig1/cve-2021-23369
Python exploit script for CVE-2021-23369, a Remote Code Execution vulnerability in Handlebars template engine versions before 4.7.7. Accepts a target…
 inettgmbh/checkmk-log4j-scanner
Checkmk extension that scans JAR, WAR, EAR, and AAR files for Log4j versions vulnerable to CVE-2021-44228 by inspecting META-INF pom.properties…
 name/log4j-scanner
Discover Log4Shell vulnerability [CVE-2021-44832]
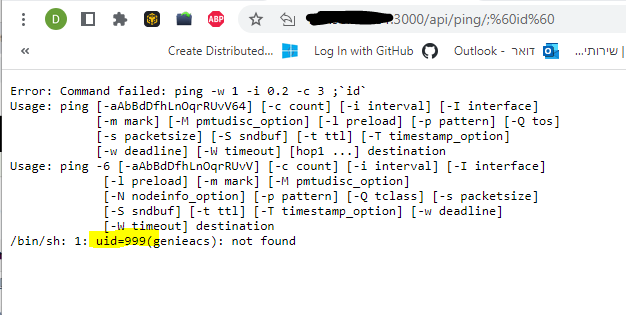 erenlancaster/cve-2021-46704
CVE-2021-46704 Nuclei template
 csenox/cve-2021-21425
GravCMS Unauthenticated Arbitrary YAML Write/Update leads to Code Execution (CVE-2021-21425)
 keyuan15/cve-2021-3129
Laravel RCE CVE-2021-3129
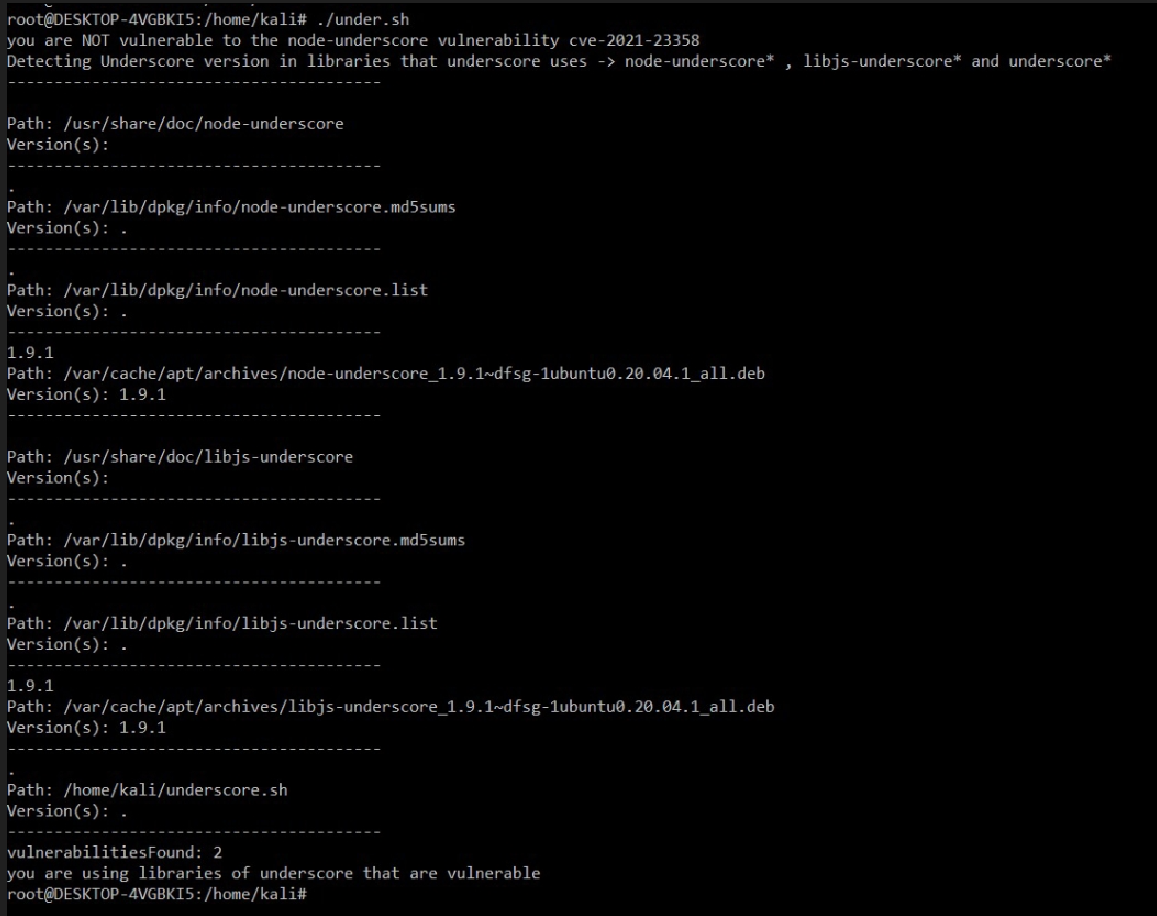 ekamsinghwalia/detection-script-for-cve-2021-23358
Detection script for cve-2021-23358
 totallynotahaxxer/f-for-java
a project written in go and java i abandoned for CVE-2021-44228 try to fix it if you can XD
 meterianhq/log4j-vuln-coverage-check
A simple project to check coverage of Log4J vuln CVE-2021-44228 (and related)
 hupe1980/cve-2021-3129
Laravel debug mode - Remote Code Execution (RCE)
 kang8/cve-2021-43503
Proof-of-concept exploit for CVE-2021-43503, a Laravel deserialization RCE vulnerability. Includes PHP POP chain generation and HTTP-based payload…
 s-index/cve-2021-43811
awslabs/sockeye Code injection via unsafe YAML loading CVE-2021-43811