
LdrShuffle
 rwxstoned/ldrshuffle
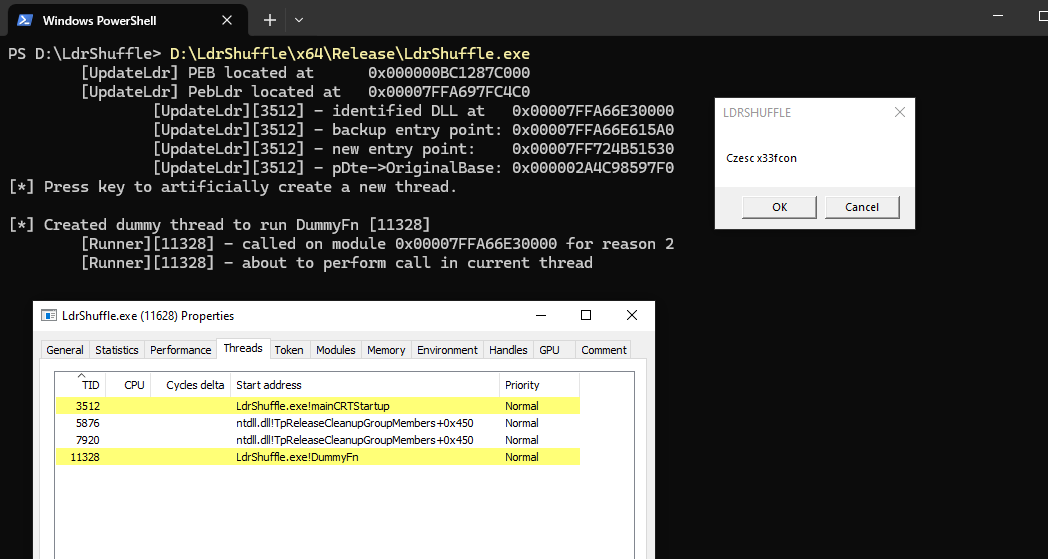
Code execution/injection technique using DLL PEB module structure manipulation
binary-exploitationcode-analysisexploitation+6
287
rwxstoned/ldrshuffleCode execution/injection technique using DLL PEB module structure manipulation