
CVE-2026-38192
 ming1700/cve-2026-38192
pluck-CMS-4.7.20-code-injection-vulnerability
code-analysisexploitationpenetration-testing+2
31 month ago
ming1700/cve-2026-38192pluck-CMS-4.7.20-code-injection-vulnerability
 quetuan03/cve-2025-57926
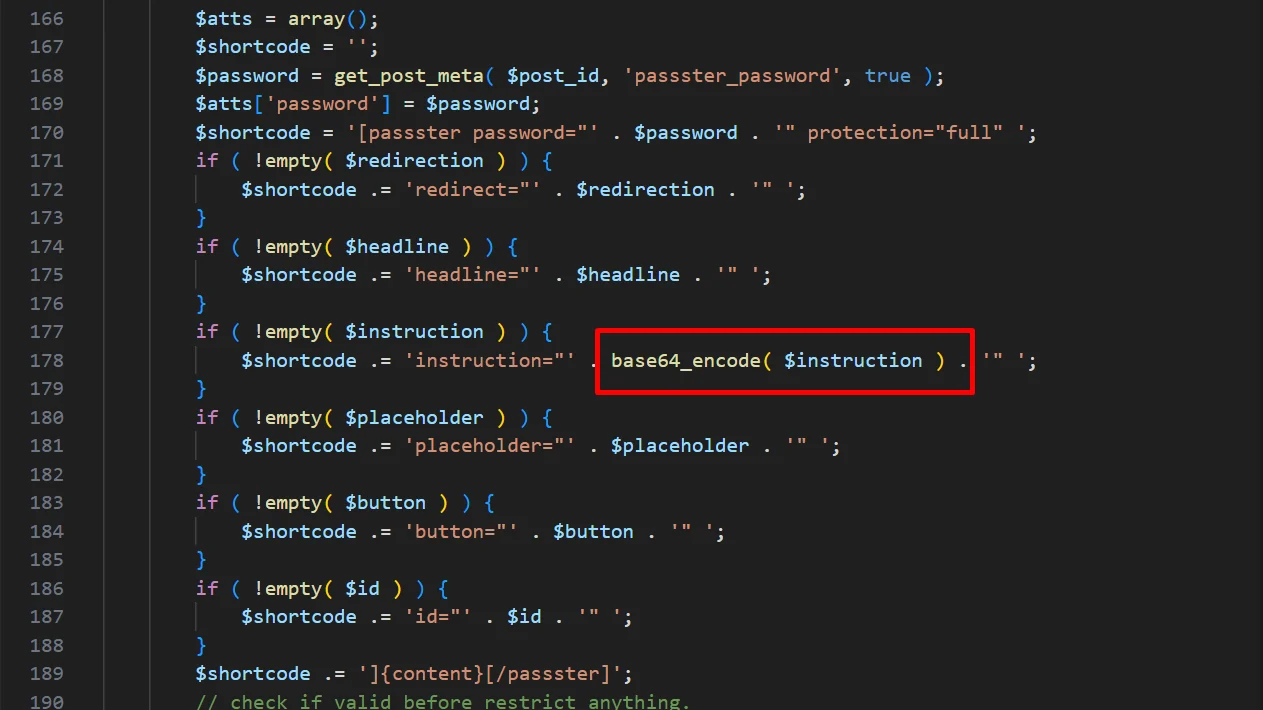
WordPress Passster Plugin <= 4.2.18 is vulnerable to Cross Site Scripting (XSS)
 nccgroup/rustproofing-linux
Educational examples porting Linux kernel vulnerabilities to Rust, featuring intentionally vulnerable code and exploits for learning kernel security…
 ianthinus/cve-2024-4577
Proof-of-concept exploit for CVE-2024-4577, a PHP CGI argument injection vulnerability enabling remote code execution via crafted HTTP requests.
 dottak/cve-2025-22710
PoC of CVE-2025-22710
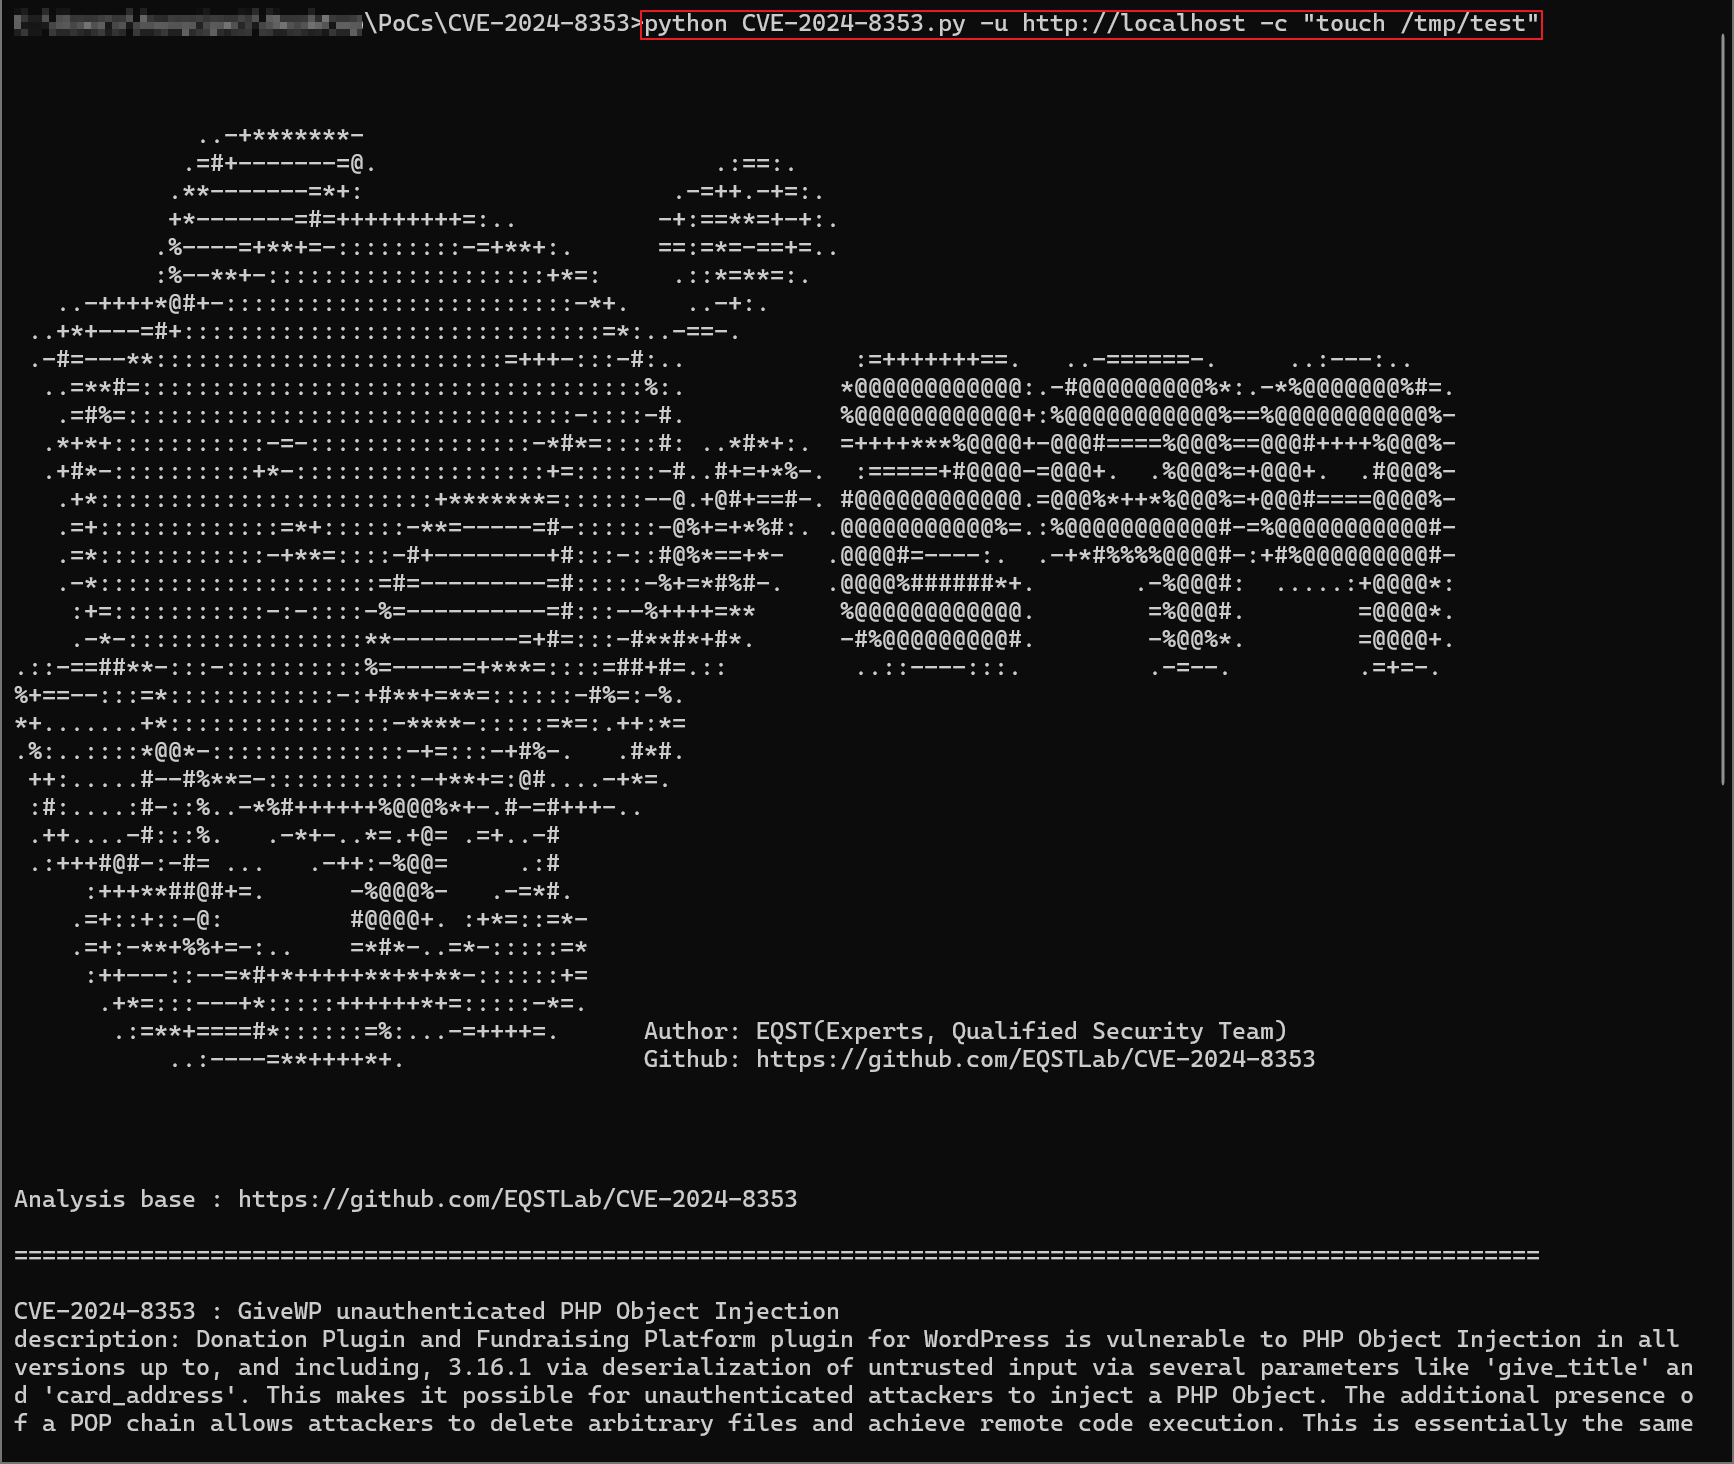 eqstlab/cve-2024-8353
GiveWP PHP Object Injection exploit
 xiaoxiaoranxxx/cve-2025-56815
Datart 1.0.0-rc.3 is vulnerable to Directory Traversal in the POST /viz/image interface, since the server directly uses MultipartFile.transferTo() to…
 mrg3ntl3m4n/cve-2020-14295
Proof of Concept for CVE-2020-14295.
 ioncodes/curveball
PoC for CVE-2020-0601 - CryptoAPI exploit
 codewhitesec/httpremotingobjrefleak
Additional resources for leaking and exploiting ObjRefs via HTTP .NET Remoting (CVE-2024-29059)
 brianwrf/wordpress_4.9.8_rce_poc
A simple PoC for WordPress RCE (author priviledge), refer to CVE-2019-8942 and CVE-2019-8943.
 bkhablenko/cve-2017-8046
Demonstrates exploitation of CVE-2017-8046 in a Spring Boot application, including a SpEL injection payload and dependency-check verification for…
 ajdumanhug/cve-2023-46818
CVE-2023-46818 Python3 Exploit for ISPConfig <= 3.2.11 (language_edit.php) PHP Code Injection Vulnerability