

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
101 results
SigFlip preview

SigFlip

GitHubmed0x2e/sigflip

SigFlip is a tool for patching authenticode signed PE files (exe, dll, sys ..etc) without invalidating or breaking the existing signature.

binary-analysiscode-analysisdefensive-tools+5
1.3k
3 years ago
CVE-2023-43360-CMSmadesimple-Stored-XSS---File-Picker-extension preview

CVE-2023-43360-CMSmadesimple-Stored-XSS---File-Picker-extension

GitHubsromanhu/cve-2023-43360-cmsmadesimple-stored-xss---file-picker-extension

Cross Site Scripting vulnerability in CMSmadesimple v.2.2.18 allows a local attacker to execute arbitrary code via a crafted script to the Top…

code-analysisexploitationpenetration-testing+3
3 years ago
CVE-2018-16370 preview

CVE-2018-16370

GitHubsnappyjack/cve-2018-16370

In PESCMS Team 2.2.1, attackers may upload and execute arbitrary PHP code through /Public/?g=Team&m=Setting&a=upgrade by placing a .php file in a…
code-analysisexploitationpenetration-testing+2
8 years ago
DjVuLibre-poc-CVE-2025-53367 preview

DjVuLibre-poc-CVE-2025-53367

GitHubkevinbackhouse/djvulibre-poc-cve-2025-53367

Proof-of-concept exploit for CVE-2025-53367, a vulnerability in the DjVuLibre library. Demonstrates exploitation of a memory corruption bug in DjVu…
binary-analysiscode-analysisexploitation+3
1 year ago
CVE-2025-6220 preview

CVE-2025-6220

GitHubd0n601/cve-2025-6220

Ultimate Addons for Contact Form 7 <= 3.5.12 - Authenticated (Administrator+) Arbitrary File Upload via 'save_options'

code-analysisexploitationpayload-generation+3
1 year ago
CVE-2024-46209 preview

CVE-2024-46209

GitHubh4ckr4v3n/cve-2024-46209

Security research repository detailing CVE-2024-46209 (authenticated RCE) and CVE-2024-46210 (stored XSS via file upload) in Redaxo CMS v5.17.1, with…
code-analysisexploitationpenetration-testing+2
1 year ago
CVE-2024-9932 preview

CVE-2024-9932

GitHubrandomrobbiebf/cve-2024-9932

Wux Blog Editor <= 3.0.0 - Unauthenticated Arbitrary File Upload
code-analysisexploitationpayload-generation+3
31 year ago
CVE-2016-3714 preview

CVE-2016-3714

GitHubtommiionfire/cve-2016-3714

Proof-of-concept exploit for CVE-2016-3714, a remote code execution vulnerability in ImageMagick's MVG file processing. Demonstrates shell command…

code-analysisexploitationpenetration-testing+2
10 years ago
CVE-2023-26262 preview

CVE-2023-26262

GitHubistern/cve-2023-26262

Proof-of-concept for authenticated arbitrary file upload in Sitecore 10.3, enabling webshell deployment and remote code execution via the import…
code-analysisexploitationpayload-generation+3
3 years ago
CVE-2026-18718 preview

CVE-2026-18718

GitHubsn0x-sharma/cve-2026-18718

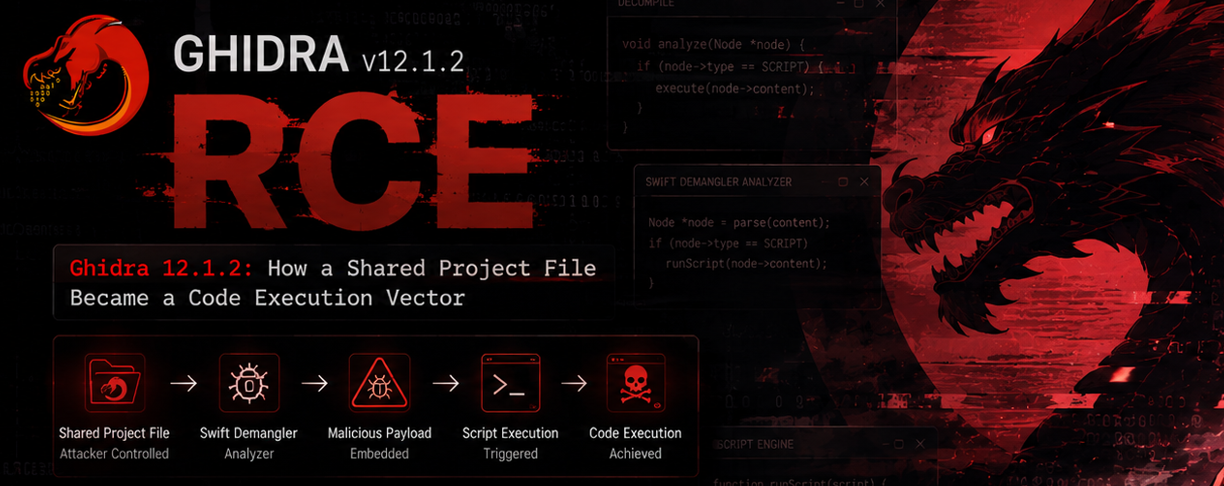
Found a 0-Day in Ghidra: Shared Project File Became a Code Execution Vector
code-analysisexploitationpayload-generation+2
11 month ago
CVE-2026-77262 preview

CVE-2026-77262

GitHubromain-deperne/cve-2026-77262

Proof-of-concept exploit for arbitrary file read in mcp-atlassian via path traversal in confluence_upload_attachment, with analysis and reproduction…
code-analysisexploitationpenetration-testing+2
29 days ago
CVE-2026-29780 preview

CVE-2026-29780

GitHubredyank/cve-2026-29780

Demonstrates a path traversal vulnerability in an official eml-parser example script, allowing arbitrary file write via crafted attachment filenames,…

code-analysisexploitationstatic-analysis+2
6 months ago
CVE-2026-31156 preview

CVE-2026-31156

GitHubunicorn-hyh/cve-2026-31156

There is a path injection vulnerability in OpenPLC-v3, which arises from the program not performing any validity checks on the file path parameters…
code-analysisexploitationinformation-gathering+3
4 months ago
CVE-2026-0740 preview

CVE-2026-0740

GitHubwhattheslime/cve-2026-0740

Ninja Forms File Uploads <= 3.3.26 - Unauthenticated Arbitrary File Upload to RCE (CVE-2026-0740)
code-analysisexploitationpayload-generation+3
23 months ago
CVE-2025-53964 preview

CVE-2025-53964

GitHubtigr78/cve-2025-53964

Proof-of-concept exploit for CVE-2025-53964: remote file read/write via malicious XDXF dictionary in GoldenDict 1.5.0/1.5.1, leveraging unsanitized…
code-analysisexploitationpenetration-testing+3
11 months ago
CVE-2021-22204 preview

CVE-2021-22204

GitHubassassinukg/cve-2021-22204

Exploit script for CVE-2021-22204, an ExifTool RCE via malicious DjVu files, with manual exploitation steps and reverse shell payloads.

code-analysisexploitationpayload-development+3
284 years ago
CVE-2024-10410 preview

CVE-2024-10410

GitHubk1nakoo/cve-2024-10410

Proof-of-concept exploit for CVE-2024-10410: unrestricted file upload in Online Hotel Reservation System. Demonstrates bypass of image validation via…
code-analysisexploitationpayload-generation+3
1 year ago
CVE-2024-23897 preview

CVE-2024-23897

GitHubviszsec/cve-2024-23897

Jenkins POC of Arbitrary file read vulnerability through the CLI can lead to RCE

code-analysisexploitationinformation-gathering+3
62 years ago
Previous123456Next