
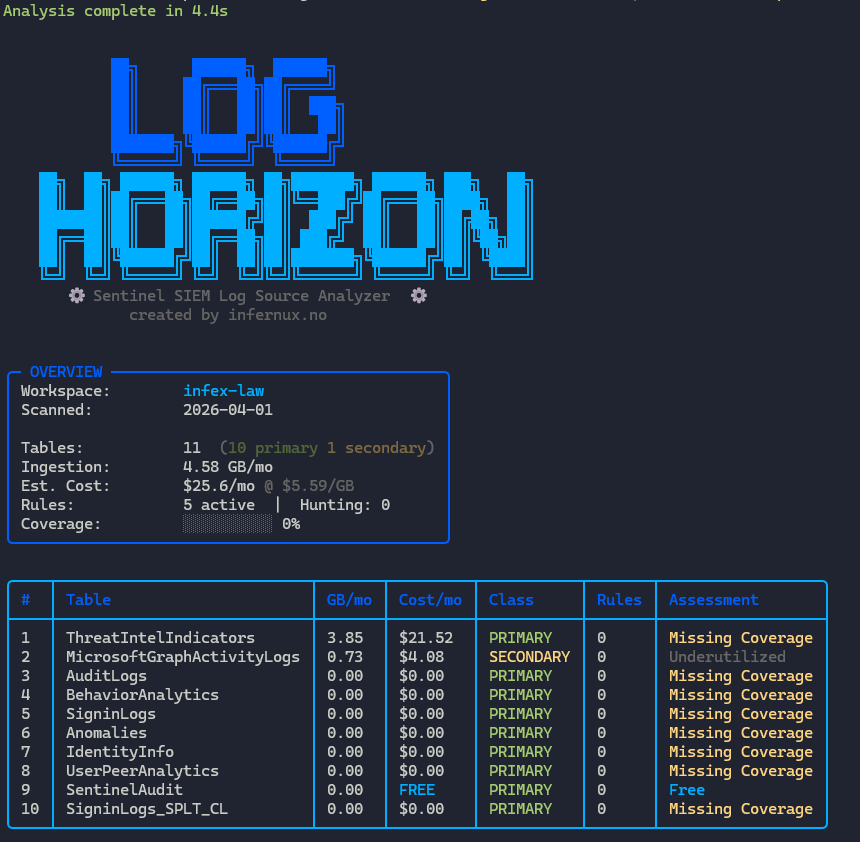
log-horizon
 lnfernux/log-horizon
Microsoft Sentinel SIEM Log Source Analyzer
cloud-infrastructure-securitycloud-securityconfiguration-auditing+4
3016h 52m ago
lnfernux/log-horizonMicrosoft Sentinel SIEM Log Source Analyzer
 mahdi13830510/cve-2026-31431-mitigation-suite
Kernel-runtime defense framework for AF_ALG vulnerabilities, featuring eBPF socket tracing, Ansible hardening, and a crypto auditor for drift…
 anssi-fr/dfir4vsphere
Powershell module for VMWare vSphere forensics