
CVE-2017-7525-Jackson-Deserialization-Lab
 ingenuity-fainting-goats/cve-2017-7525-jackson-deserialization-lab
Insecure Java Deserialization Lab
binary-exploitationeducationexploitation+3
ingenuity-fainting-goats/cve-2017-7525-jackson-deserialization-labInsecure Java Deserialization Lab
 ianxtianxt/cve-2015-7501
Educational lab for understanding Java deserialization vulnerabilities with PoC exploits for JBoss CVEs, gadget chain analysis, and a vulnerable HTTP…
 guhe120/cve20131491-jit
Proof-of-concept exploit for CVE-2013-1491 using Java JIT-Spray technique to demonstrate memory corruption in JRE 7u17 on Windows 7 32-bit.
 geneblue/cve-2014-7911-exp
exploit for cve-2014-7911; android; java deserialization ;system privilege;ace;
 v-p-b/buherablog-cve-2013-1488
PoC Java exploit based on http://www.contextis.com/research/blog/java-pwn2own/
 xfei3/cve-2017-3241-poc
POC for java RMI deserialization vulnerability
 oscerd/cve-2026-27172
Reproducer for CVE-2026-27172: Apache Camel camel-consul ConsulRegistry Java deserialization (RCE)
 oscerd/cve-2026-43865
Reproducer for CVE-2026-43865 — Apache Camel camel-hazelcast default-configured instance unsafe Java deserialization (RCE)
 wise-security/cve-2026-38945
Proof-of-concept exploit for CVE-2026-38945, demonstrating path traversal in RayVentory Scan Engine's Java detection to execute arbitrary binaries.
 galois17/cve-2017-12149-playground
Containerized JBoss AS 6.1.0 research lab for demonstrating Java Deserialization (CVE-2017-12149) and JBoss Seam EL Injection vulnerabilities with…
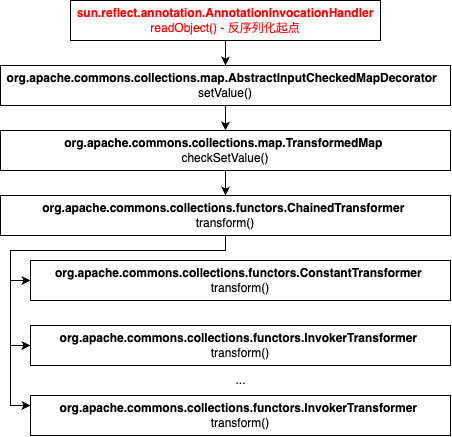 leeziao/cve-2015-6420
Java deserialization exploit for CVE-2015-6420 with CommonsCollections chain analysis, demonstrating the vulnerability trigger path and exploitation…
 hywz36/cve-2020-14645-code
Java deserialization exploit for CVE-2020-14645 targeting WebLogic T3 protocol, enabling remote code execution via crafted payloads.
 fundaergn/cve-2022-21449
Proof-of-concept exploit for CVE-2022-21449, a cryptographic vulnerability in Java ECDSA signature verification allowing signature forgery.
 soteria-research/cve-2015-4843-type-confusion-phrack
Demonstrates type confusion and heap overflow exploits for CVE-2015-4843 in Java, with demos for aarch64 and Morello, highlighting CHERI capability…
 hypnguyen1209/log4j2-rce
Pre-auth RCE via FilteredObjectInputStream MarshalledObject bypass in Apache Log4j 2
 theofficialflow/presentations
Curated collection of security conference slides and talks on game console exploitation, kernel vulnerabilities, and sandbox escapes.
 xyzasian/janus-cve-2017-13156
Java-based exploit tool for CVE-2017-13156 that bypasses Android APK signature verification by appending a DEX file to an existing APK, enabling code…