CVE-2026-0047-poc
CVE-2026-0047: Missing permission check in ActivityManagerService.dumpBitmapsProto() — steal UI bitmaps from every running app with zero permissions…

CVE-2026-0047: Missing permission check in ActivityManagerService.dumpBitmapsProto() — steal UI bitmaps from every running app with zero permissions…

Proof-of-concept exploit for Android kernel privilege escalation vulnerability CVE-2015-6640, demonstrating the flaw and providing a reference for…

Android 16 local privilege escalation exploit for realme RMX5200 using LD_PRELOAD-based preload.so chain to achieve temporary root access via…

Educational proof-of-concept for Android 16 local privilege escalation on OnePlus 15, featuring kernel offset detection, target generation, and…


Use after free in Windows Common Log File System Driver allows an authorized attacker to elevate privileges locally.

GhostLock CVE-2026-43499 port for Galaxy Z Fold 8 (h8q)

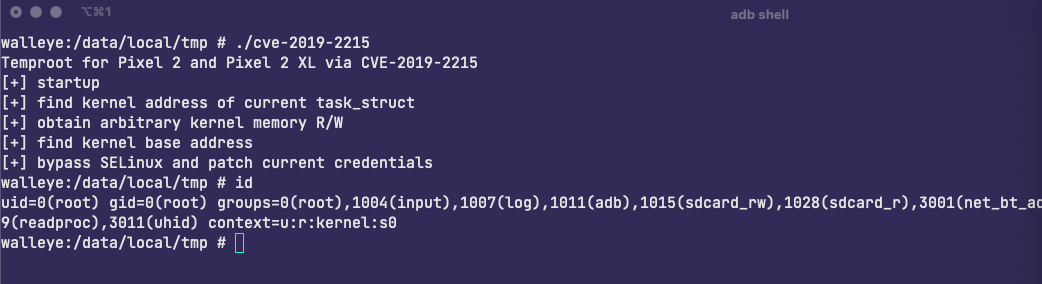
Android Kernel Vulnerability (CVE-2019-2215) temporary root PoC

CVE-2026-43499 per-boot root exploit — core logic (arm64 Android GKI 6.6)

PoC of CVE-2023-40130

GhostLock-X200 v1.0 - temporary root toolchain for vivo X200 (PD2415 / b57 kernel) based on CVE-2026-43499. For authorized security research only.

Simple CVE-2021-20294 poc

CVE-2026-43499 exploit configuration for realme RMX3888 (Android 16) - 20 verified kernel offsets

CVE-2013-2596 memory corruption exploit for Android devices, targeting a kernel vulnerability to achieve privilege escalation.

Proof-of-concept exploit for CVE-2026-14382, a high-severity ANGLE vulnerability in Chromium, with 32-bit and AArch64 PoCs achieving program counter…

Use CVE-2026-43074 to disable SELinux on Android (Linux 6.6/6.12)

Multi OS Support: Version for MacOS/Linux and Windows, Fully translated to English

GhostLock AAK Launcher - CVE-2026-43499 Linux kernel rtmutex stack UAF local privilege escalation trigger (GPLv3)