CVE-2024-31317-PoC-Deployer

Automated deployment tool for CVE-2024-31317 PoC on Android 9-13, enabling privilege escalation via Zygote injection and reverse shell execution.

Automated deployment tool for CVE-2024-31317 PoC on Android 9-13, enabling privilege escalation via Zygote injection and reverse shell execution.

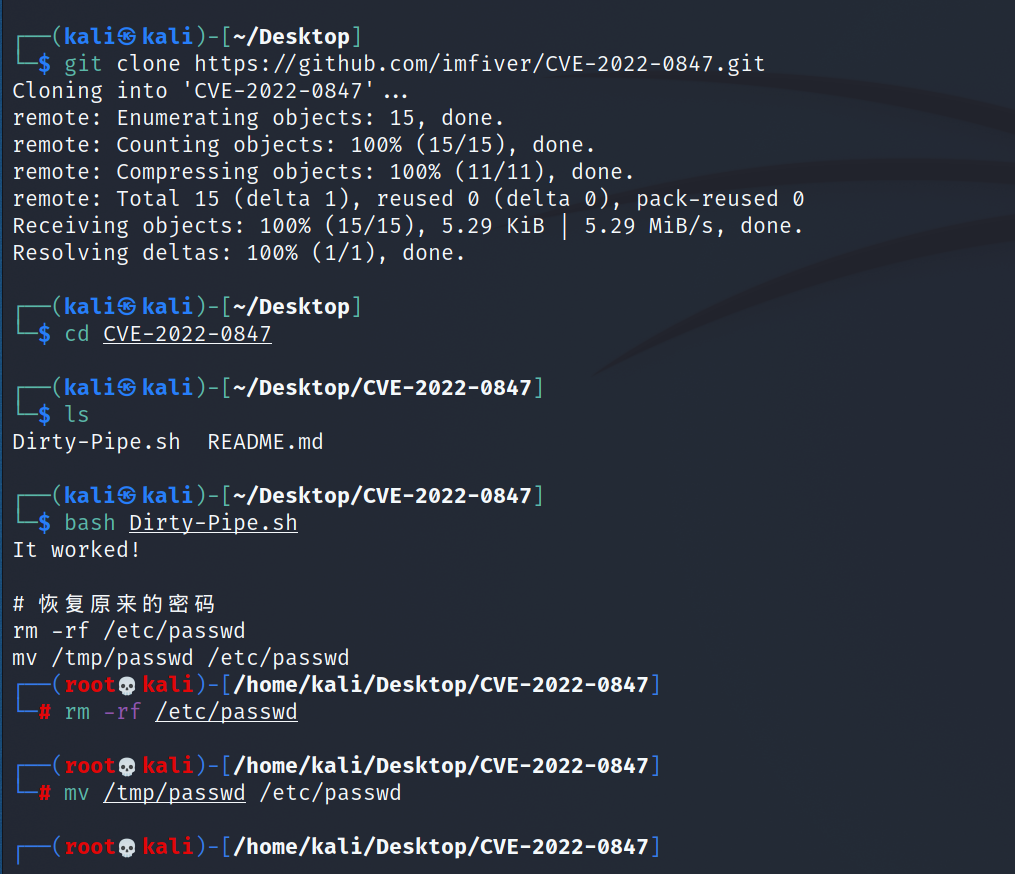
C exploit collection for Linux Dirty Pipe (CVE-2022-0847) local privilege escalation, including read-only file overwrite and SUID binary hijacking,…

This repository contains a Proof-of-Concept (PoC) exploit for the Baron Samedit vulnerability (CVE-2021-3156). The exploit demonstrates privilege…

Multi OS Support: Version for MacOS/Linux and Windows, Fully translated to English

Android kernel exploit for CVE-2026-43499 (Futex-PI use-after-free) that gains temporary root on Xiaomi XIG04 to enable ADB. Includes automated…

CVE-2016-5195 dirtycow by timwr automated multi file patch tool

Automated deployment tool for CVE-2024-31317, a command injection vulnerability in Android 9-13. Includes reverse shell payload, compile script, and…

Linux kernel local privilege escalation exploit with automated prerequisite audit for CVE-2026-46300, validating patch status, XFRM ESP-in-TCP…

C exploit collection for Linux Dirty Pipe (CVE-2022-0847) local privilege escalation, including read-only file overwriting and SUID binary hijacking,…

Proof-of-concept exploit for CVE-2023-4911 (Looney Tunables) targeting glibc privilege escalation on Linux systems. Includes vulnerability check and…

Automated exploit for CVE-2021-4034 (PwnKit) targeting pkexec privilege escalation in Linux systems.

Automated privilege escalation script exploiting CVE-2021-3560 in polkit to gain root access on vulnerable Linux distributions.

Proof-of-concept exploit for CVE-2022-0847 (Dirty Pipe), a Linux kernel vulnerability enabling local privilege escalation via overwriting read-only…

Proof-of-concept exploit for CVE-2024-31497, demonstrating a critical vulnerability with automated exploitation logic for security testing and…

Automated exploit script for CVE-2021-3156, a sudo heap-based buffer overflow, enabling local privilege escalation on vulnerable Linux systems.