
CVE-2025-34077
 mrjhaxcore/cve-2025-34077
WordPress Pie Register ≤ 3.7.1.4 - Admin Privilege Escalation (Unauthenticated)
authentication-authorizationexploitationpenetration-testing+3
6
mrjhaxcore/cve-2025-34077WordPress Pie Register ≤ 3.7.1.4 - Admin Privilege Escalation (Unauthenticated)
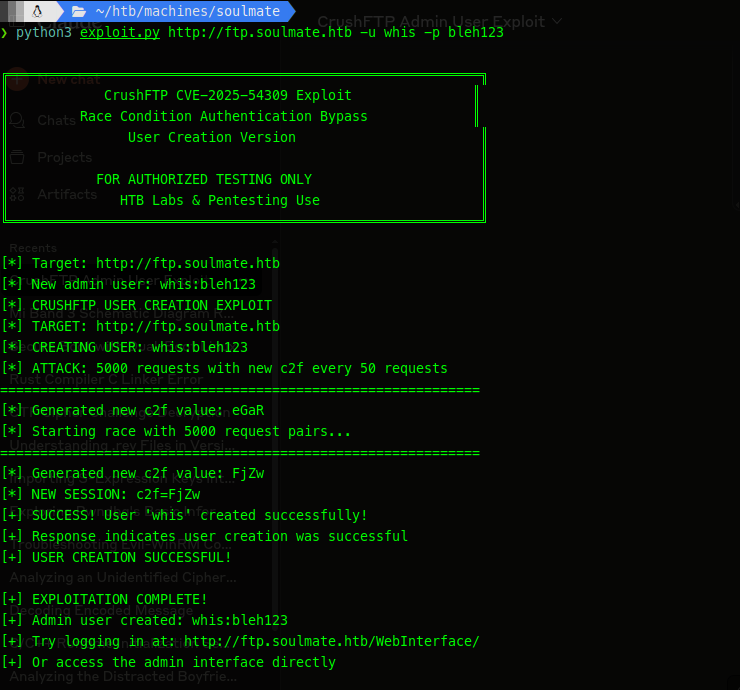 whisperer1290/cve-2025-54309__enhanced_exploit
Multi-threaded exploit for CrushFTP authentication bypass (CVE-2025-54309) with race condition implementation, XML payload generation, and admin user…
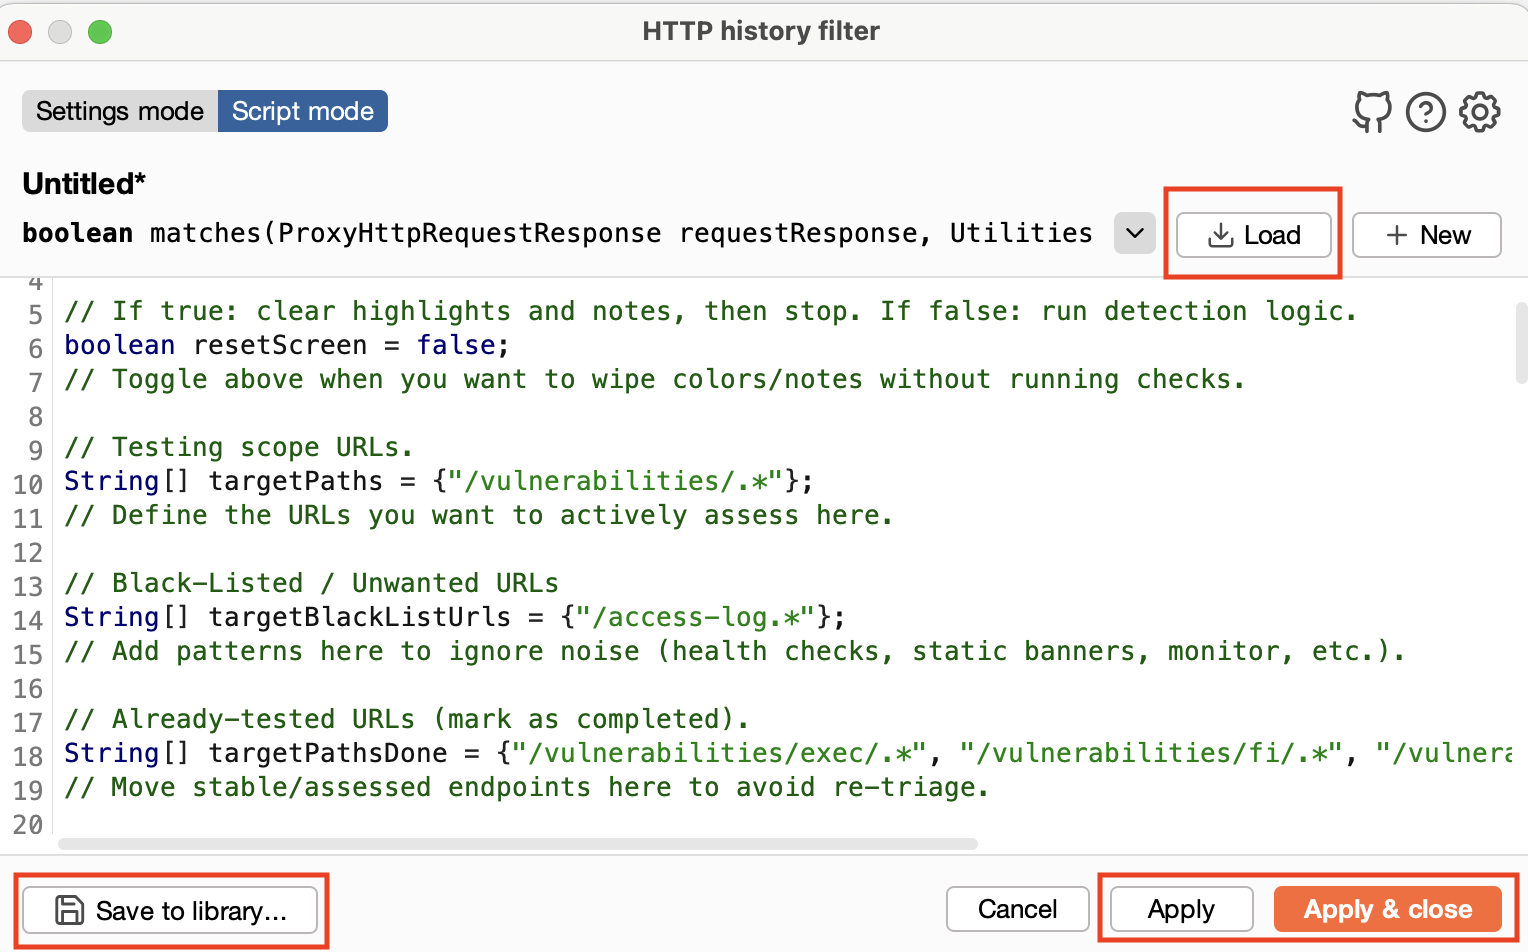 volkandindar/agartha
A Burp Suite extension for identifying injection flaws (LFI, RCE, SQLi), authentication/authorization issues, and HTTP 403 access violations. It…