
CVE-2022-26923-rayng
 rayngnpc/cve-2022-26923-rayng
Exploitation for CVE-2022-26923
authenticationeducationexploitation+5
rayngnpc/cve-2022-26923-rayngExploitation for CVE-2022-26923
 ethancunt/cve-2022-45599
Proof-of-concept for CVE-2022-45599: PHP type juggling vulnerability in Aztech WMB250AC router login.php allowing admin authentication bypass via…
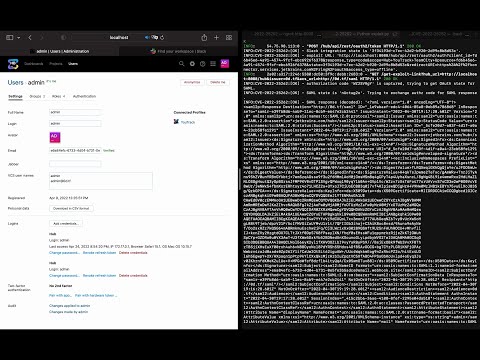 yuriisanin/cve-2022-25262
PoC + vulnerability details for CVE-2022-25262 / JetBrains Hub single-click SAML response takeover
 user0x1337/cve-2022-39227
CVE-2022-39227 : Proof of Concept
 cappricio-securities/cve-2022-21500
Oracle E-Business Suite <=12.2 - Authentication Bypass
 vesu-nights/multiexploit
CVE-2023-21173 Exploit - Remote Code Execution in SQL Server 2022
 horizon3ai/cve-2022-40684
A proof of concept exploit for CVE-2022-40684 affecting Fortinet FortiOS, FortiProxy, and FortiSwitchManager
 horizon3ai/cve-2022-22972
Proof-of-concept exploit for CVE-2022-22972 that bypasses authentication in VMware Workspace ONE, vIDM, and vRealize Automation 7.6 via Host header…
 carlosevieira/cve-2022-40684
PoC for CVE-2022-40684 - Authentication bypass lead to Full device takeover (Read-only)
 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST Auth Bypass RCE
 0xf4n9x/cve-2022-46169
CVE-2022-46169 Cacti remote_agent.php Unauthenticated Command Injection.
 ariyaadinatha/cacti-cve-2022-46169-exploit
This is poc of CVE-2022-46169 authentication bypass and remote code execution
 und3sc0n0c1d0/cve-2022-40684
Utilities for exploiting vulnerability CVE-2022-40684 (FortiOS / FortiProxy / FortiSwitchManager - Authentication bypass on administrative interface).
 hawa771/cve-2022-40684
Fortinet Critical Authentication Bypass Vulnerability (CVE-2022-40684) [ Mass Exploit ]
 boonjune/poc-cve-2022-30600
A proof of concept for CVE-2022-30600
 notareaperbutdr34p3r/kerberos_cve-2022-33679
Python exploit for CVE-2022-33679 targeting Kerberos authentication to perform privilege escalation on Windows domain controllers via RC4 session key…
 ipsbruno/cve-2022-1162
Exploit tool for CVE-2022-1162 that enumerates GitLab users and performs authentication bypass via a crafted login request.
 omribaso/cve-2022-22845-exploit
Exploit for CVE-2022-22845 - Unauthenticated Admin Takeover On QXIP SIPCAPTURE Homer-App up to 1.4.27