
Skip to content
KitploitKITPLOIT
ToolsBlog
Submit
ToolsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
130 results
CVE-2021-24647 preview

CVE-2021-24647

GitHubrandomrobbiebf/cve-2021-24647

CVE-2021-24647 Pie Register < 3.7.1.6 - Unauthenticated Arbitrary Login
authenticationexploitationpenetration-testing+2
1
3 years ago
CVE-2023-47504-POC preview

CVE-2023-47504-POC

GitHubdavidxbors/cve-2023-47504-poc

Proof-of-concept exploit for CVE-2023-47504 targeting Elementor WordPress plugin. Requires subscriber credentials and wp-config.php access to delete…

authenticationexploitationpenetration-testing+2
12 years ago
Strapi-CVE-2019-1881 preview

Strapi-CVE-2019-1881

GitHubshadawks/strapi-cve-2019-1881

Proof of concept for Strapi CVE-2019-18818 - Unauthenticated Password Reset Vulnerability / Privilege Escalation

authenticationexploitationpenetration-testing+2
14 years ago
moodle-token-stealer preview

moodle-token-stealer

GitHubfr3d-/moodle-token-stealer

CVE-2019-14830
authenticationexploitationpenetration-testing+2
16 years ago
csrf_casdoor preview

csrf_casdoor

GitHubvanlam2001/csrf_casdoor

Proof-of-concept CSRF exploit for Casdoor's `/api/set-password` endpoint (CVE-2023-34927), enabling unauthorized password changes via cross-site POST…

authenticationexploitationpenetration-testing+3
7 months ago
CVE-2025-7892-Proof-of-Concept-Login-Form preview

CVE-2025-7892-Proof-of-Concept-Login-Form

GitHubflyinglemonade/cve-2025-7892-proof-of-concept-login-form

CVE-2025-7892
authenticationexploitationpenetration-testing+2
9 months ago
CVE-2026-29000 preview

CVE-2026-29000

GitHubotuva/cve-2026-29000

Proof-of-concept exploit for CVE-2026-29000, an authentication bypass in pac4j-jwt via nested PlainJWT with alg:none inside a JWE container.

authenticationexploitationpenetration-testing+2
16 months ago
proftpd_bypass preview

proftpd_bypass

GitHubjptr218/proftpd_bypass

An implementation of CVE-2015-3306
authenticationexploitationpenetration-testing+2
15 years ago
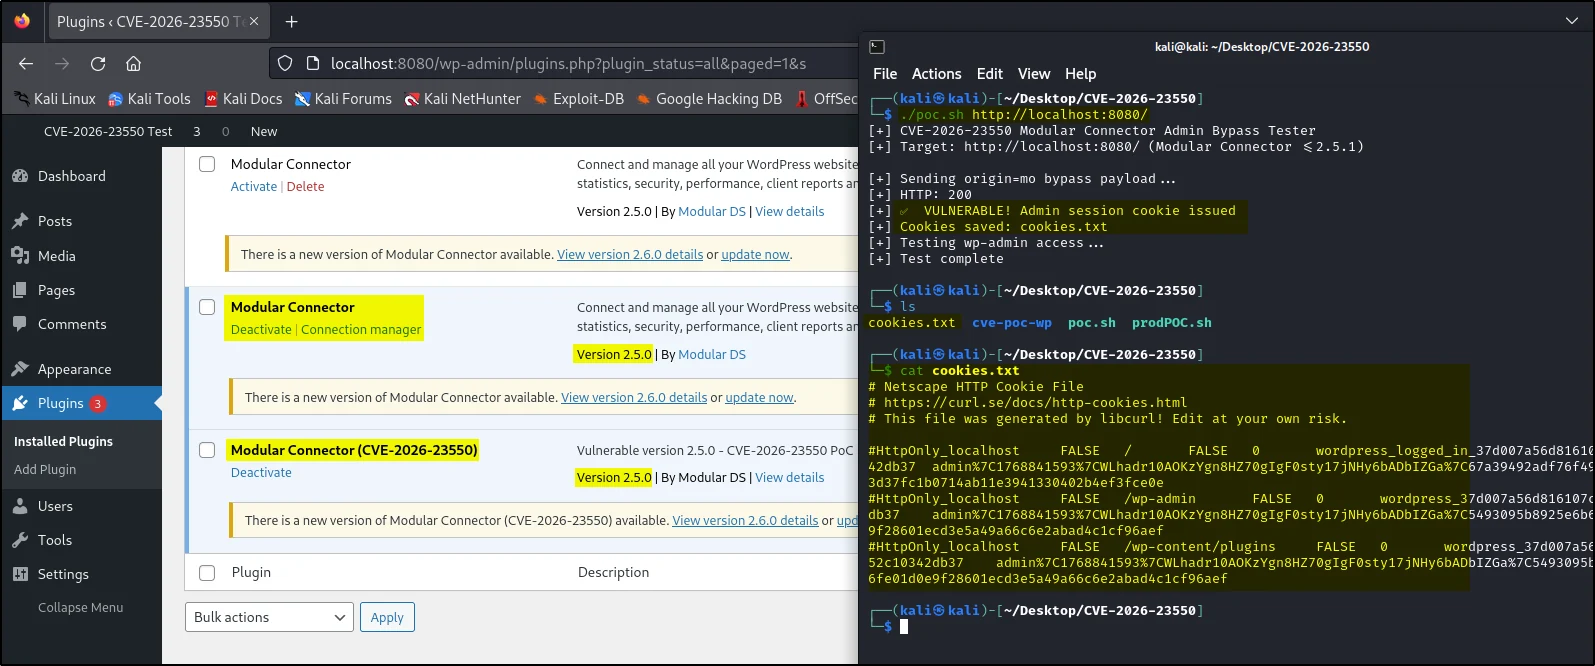
CVE-2026-23550-PoC preview

CVE-2026-23550-PoC

GitHubthetorjancaptain/cve-2026-23550-poc

CVE-2026-23550 - Modular DS WordPress Plugin **Unauthenticated Admin Access**

authenticationexploitationpenetration-testing+3
17 months ago
CVE-2021-34646 preview

CVE-2021-34646

GitHub0xb455/cve-2021-34646

PoC for CVE-2021-34646
authenticationexploitationpenetration-testing+2
12 years ago
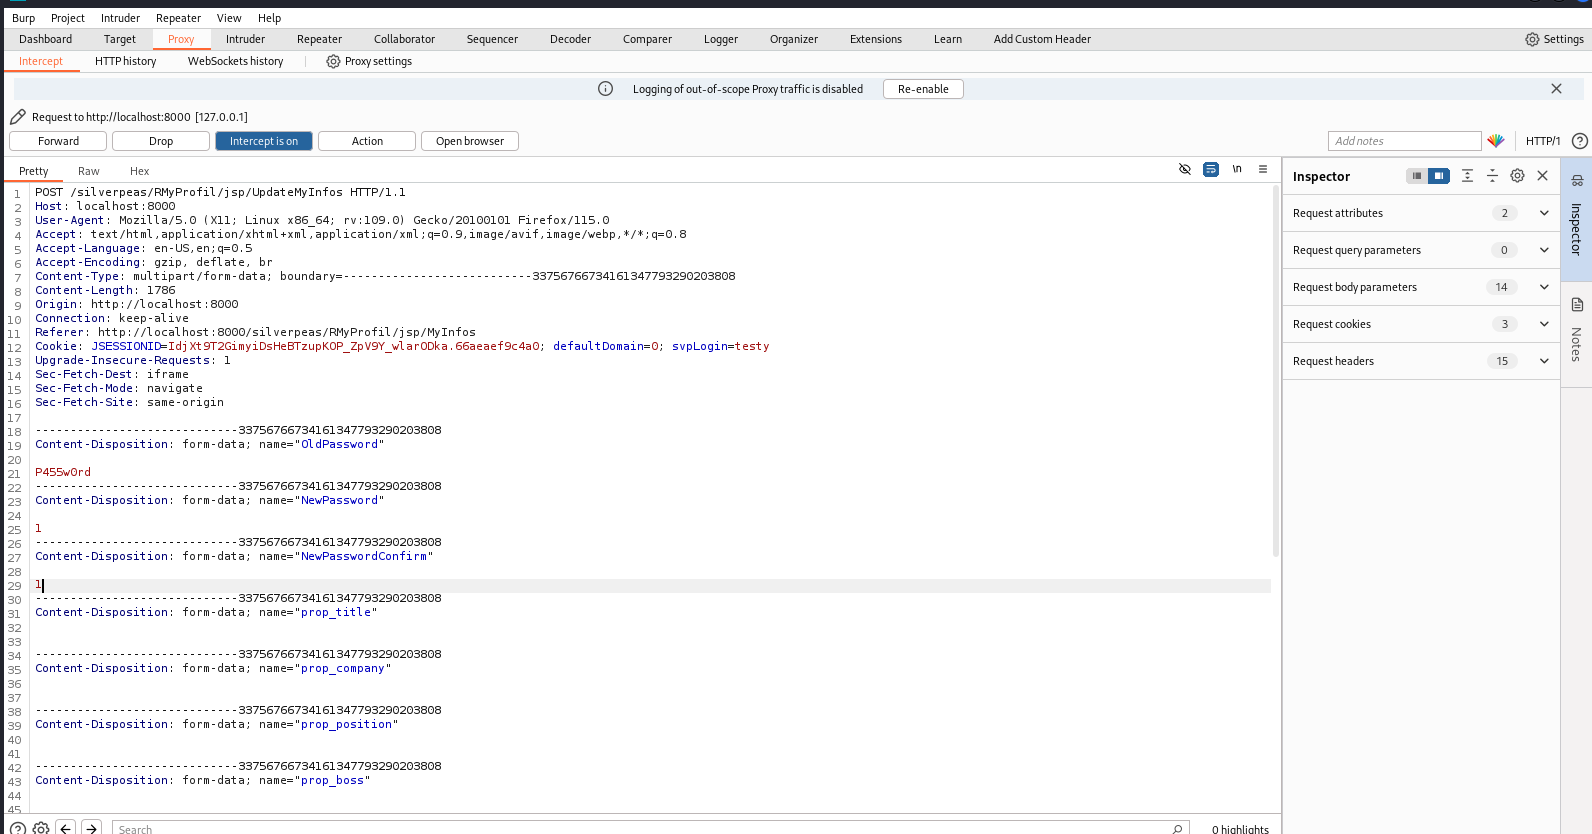
CVE-2024-42850 preview

CVE-2024-42850

GitHubnjmbb8/cve-2024-42850

An issue in Silverpeas v6.4.2 and lower allows for the bypassing of password complexity requirements.
authenticationmisconfigurationpassword-attacks+2
12 years ago
CVE-2020-14882 preview

CVE-2020-14882

GitHubb1g-b33f/cve-2020-14882

PoC for testing if a target is vulnerable to RCE
authenticationexploitationpenetration-testing+2
19 months ago
CVE-2026-30863-Exploit preview

CVE-2026-30863-Exploit

GitHubworthes/cve-2026-30863-exploit

CWE-287: Improper Authentication in parse-community parse-server

authenticationexploitationpenetration-testing+2
6 months ago
Zabbix-SAML-SSO-_CVE-2022-23131 preview

Zabbix-SAML-SSO-_CVE-2022-23131

GitHubclearcdq/zabbix-saml-sso-_cve-2022-23131

Exploit for CVE-2022-23131 targeting Zabbix SAML SSO authentication bypass vulnerability. Enables session hijacking and unauthorized admin access.
authenticationexploitationvulnerability-analysis+2
13 years ago
CVE-2025-60375 preview

CVE-2025-60375

GitHubajansha/cve-2025-60375

Proof-of-concept for an authentication bypass in PerfexCRM prior to 3.3.1, demonstrating how empty credentials can grant unauthorized admin access.
authenticationexploitationpenetration-testing+2
11 months ago
CVE-2023-36531 preview

CVE-2023-36531

GitHubrandomrobbiebf/cve-2023-36531

LiquidPoll – Advanced Polls for Creators and Brands <= 3.3.68 - Missing Authorization via activate_addon
authenticationexploitationpenetration-testing+2
3 years ago
Session-Fixation-in-Vvveb-CMS-v1.0.6.1 preview

Session-Fixation-in-Vvveb-CMS-v1.0.6.1

GitHubhelloandrewpaul/session-fixation-in-vvveb-cms-v1.0.6.1

CVE-2025-8517 proof-of-concept demonstrating session fixation in Vvveb CMS v1.0.6.1, enabling full administrative account takeover via arbitrary…

authenticationexploitationpenetration-testing+3
1 year ago
CVE-2025-22963 preview

CVE-2025-22963

GitHubgmh5225/cve-2025-22963

Proof-of-concept exploit for CVE-2025-22963, a CSRF vulnerability in Teedy v1.11 allowing account takeover via user information change endpoint.

authenticationexploitationpenetration-testing+3
1 year ago
Previous1…456…8Next