
securenvoy-cve-2024-37393
 noways-io/securenvoy-cve-2024-37393
Vulnerability check script for CVE-2024-37393 (SecurEnvoy MFA 9.4.513)
authenticationexploitationpenetration-testing+2
1
noways-io/securenvoy-cve-2024-37393Vulnerability check script for CVE-2024-37393 (SecurEnvoy MFA 9.4.513)
 d0n601/cve-2025-4603
eMagicOne Store Manager for WooCommerce <= 1.2.5 - Unauthenticated Arbitrary File Deletion
 pykiller/cve-2022-23131
Proof-of-concept exploit for CVE-2022-23131, an SSO authentication bypass vulnerability in Zabbix. Allows unauthorized access to Zabbix frontend.
 kajzingerakos/cve-2026-25253
Proof-of-concept exploit for CVE-2026-25253, demonstrating one-click remote code execution in OpenClaw via authentication token theft and cross-site…
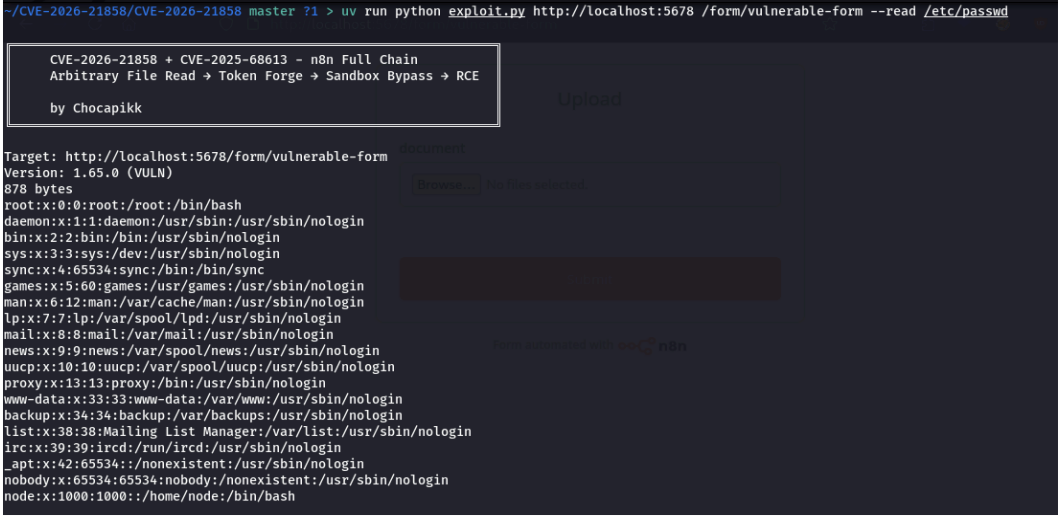 bannt08/research-cve-2026-21858
Technical analysis and proof-of-concept for CVE-2026-21858, an authentication bypass and RCE in n8n, demonstrating LFI, session forgery, and full…
 sangsenimanwartefak/cve-2026-23550
Bash exploit for CVE-2026-23550 that triggers unauthenticated WordPress admin login via crafted REST API request to Modular Connector's…
 menevarad007/cve-2026-37749
Proof-of-concept for SQL injection in CodeAstro Simple Attendance Management System 1.0, demonstrating authentication bypass via crafted username…
 4minx/cve-2024-8682
PoC exploit for CVE-2024-8682, enabling unauthenticated user registration on JNews WordPress themes via crafted AJAX requests.
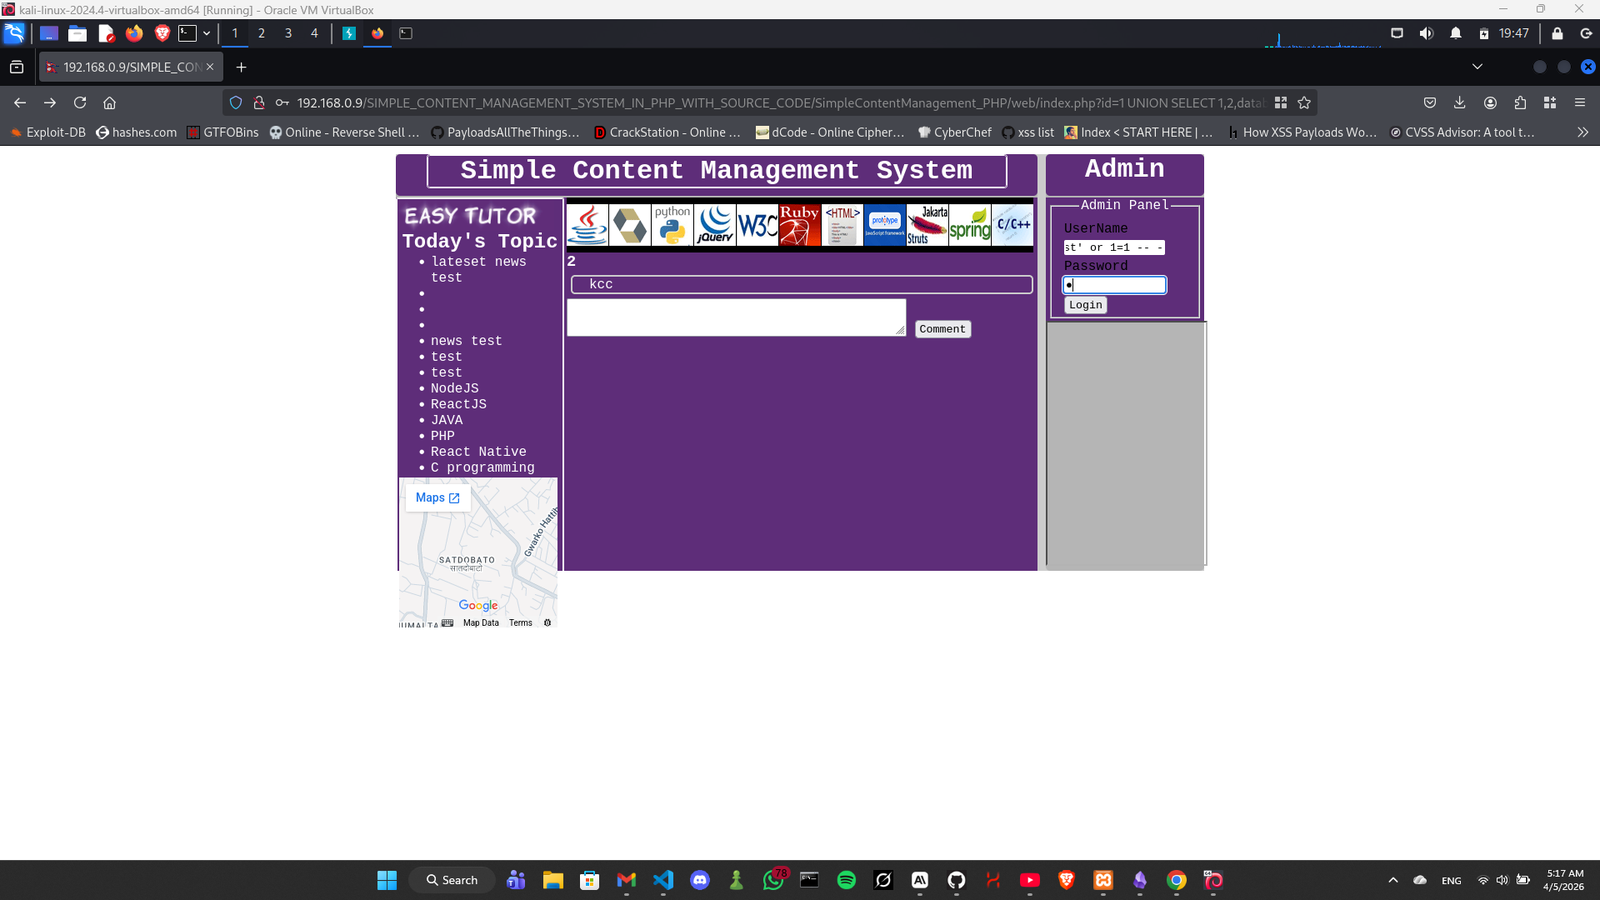 xmyronn/cve-2026-6182-sqli-auth
Proof-of-concept for SQL injection authentication bypass in Simple Content Management System PHP, allowing unauthenticated attackers to gain admin…
 xmyronn/cve-2026-10243-auth
Proof of concept demonstrating unauthenticated access to critical admin functions in Smart Parking System 1.0, allowing account creation, data…
 bugresearch/cve-2026-6274
Proof-of-concept exploit for CVE-2026-6274, an authentication bypass in Redline WR3200 routers allowing unauthorized password change via static…
 jfriedli/cve-2025-9967
Proof-of-concept exploit for an unauthenticated OTP password reset vulnerability in WordPress, enabling attackers to reset a victim's password…
 jfriedli/cve-2025-12028
Proof-of-concept exploit for CVE-2025-12028 demonstrating CSRF-based OAuth token theft in WordPress IndieAuth plugin, enabling unauthorized API…
 sangsenimanwartefak/cve-2026-7458
Python proof-of-concept exploit for CVE-2026-7458, an unauthenticated authentication bypass in PickPlugins User Verification WordPress plugin via…
 amirhosseinjamshidi64/cve-2026-7567-poc
Proof-of-concept exploit for CVE-2026-7567, an authentication bypass in WordPress Temporary Login Plugin <= 1.0.0, enabling account takeover. For…
 wr0x00/cve-2022-23131
Exploit for CVE-2022-23131 targeting Zabbix SAML SSO authentication bypass. Generates a signed session cookie to gain unauthorized admin access.
 hieuminhnv/cve-2026-29198-poc
Proof-of-concept exploit for CVE-2026-29198: NoSQL injection in Rocket.Chat OAuth2 authentication, enabling privilege escalation in vulnerable…
 trganda/cve-2022-23131
Proof-of-concept exploit for CVE-2022-23131, a Zabbix SAML SSO authentication bypass vulnerability. Includes environment setup and a Go-based checker…