
EvilMist
 logisek/evilmist
EvilMist is a collection of scripts and utilities designed to support cloud penetration testing & red teaming. The toolkit helps identify…
authenticationcloud-securityidentity-access-management+7
161
logisek/evilmistEvilMist is a collection of scripts and utilities designed to support cloud penetration testing & red teaming. The toolkit helps identify…
 ggolawski/cve-2020-1958
Proof-of-concept exploit for CVE-2020-1958, an LDAP injection vulnerability in Apache Druid 0.17.0, enabling user enumeration and LDAP attribute…
 thaysolis/cve-2024-29296
CVE-2024-29296 - User enumeration on Portainer CE - 2.19.4
 on3sk-0x1/cve-2026-19900-poc
Proof-of-concept exploit for CVE-2026-19900, an authentication bypass and remote code execution vulnerability in LB-LINK X-PRO routers, allowing…
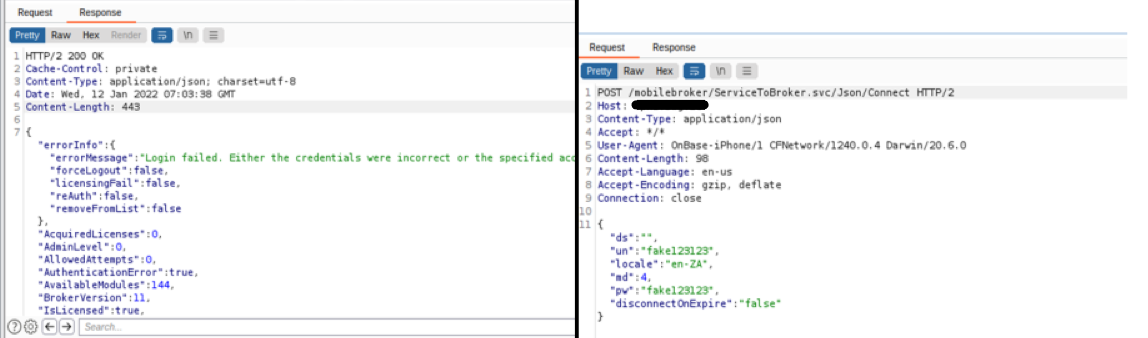 initroot/cve-2022-23342
Proof-of-concept for Active Directory username enumeration vulnerability in Hyland OnBase via login endpoint response differences, enabling…
 elizeuopain/exploit-cve-2024-9513-netadmin-iam-allows-user-enumeration-in-active-directory
Proof-of-concept exploit for CVE-2024-9513 targeting user enumeration in NetAdmin IAM via HTTP POST request to…
 michaeladamgroberman/cve-2026-28766
CVE-2026-28766: Missing Authentication on User Account Endpoint — Gardyn Home Kit (ICSA-26-055-03)
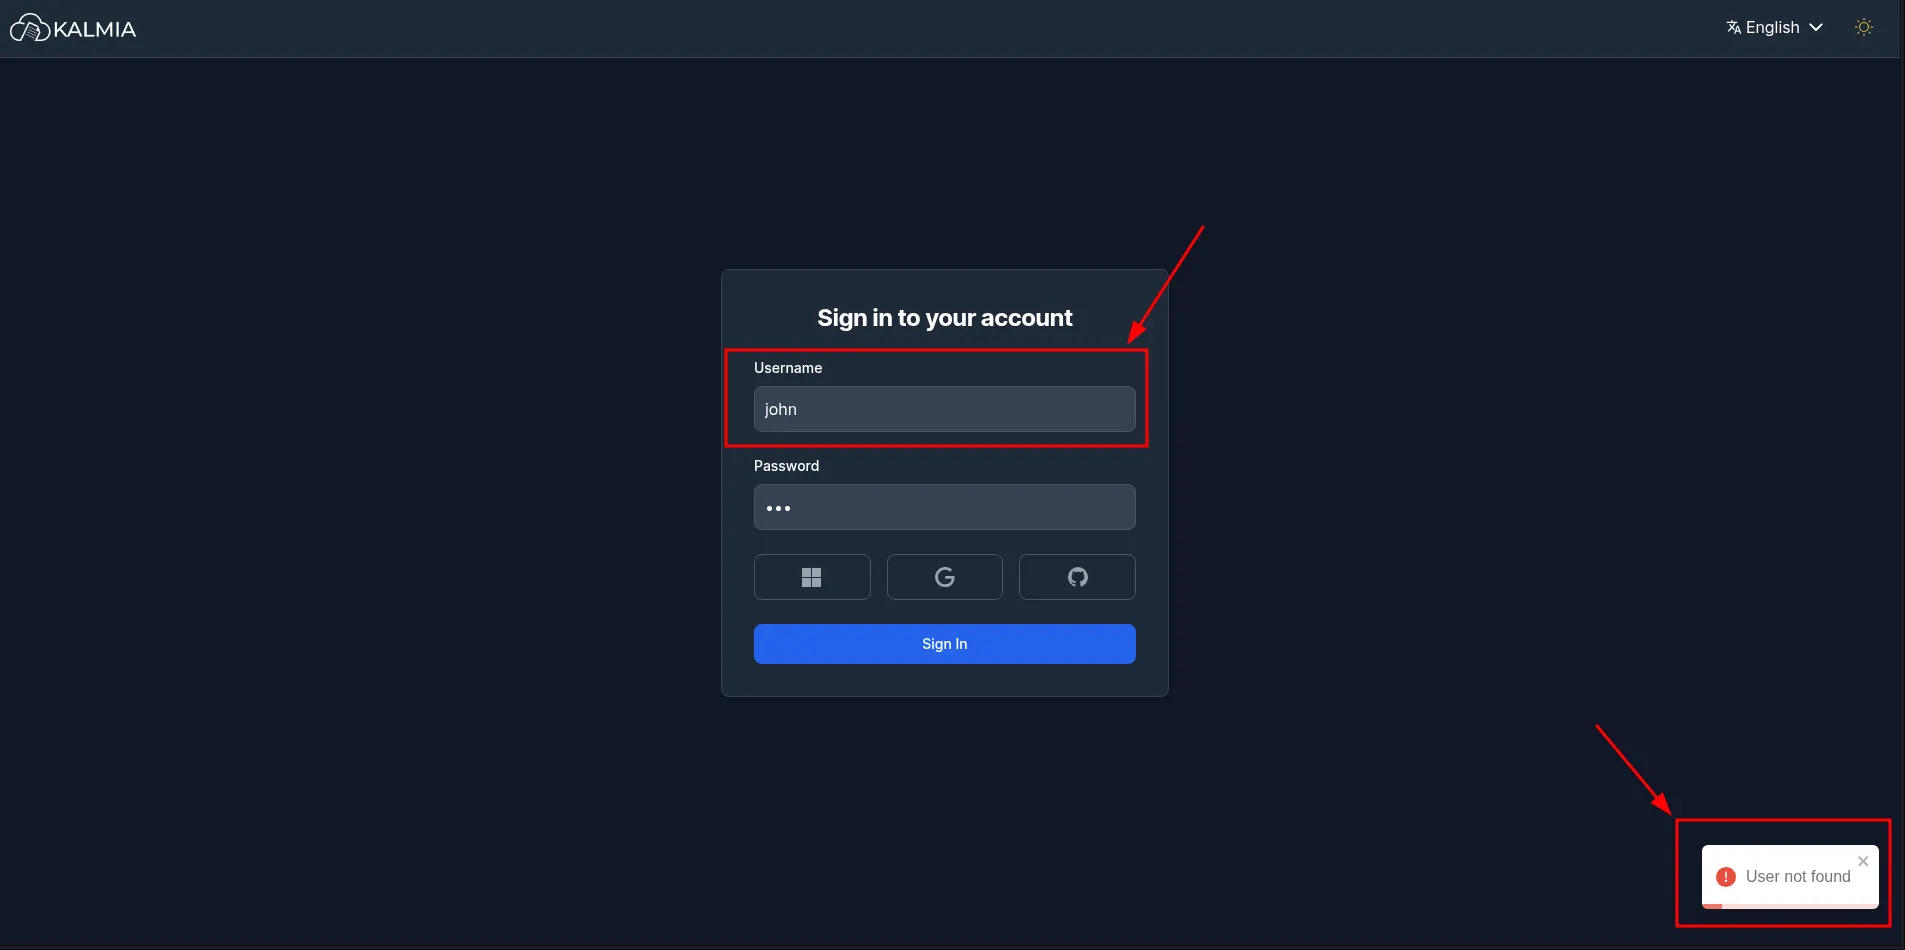 noxurge/cve-2025-65899
DifuseHQ Kalmia CMS version 0.2.0 is vulnerable to user enumeration through distinguishable error responses in the /kal-api/auth/jwt/create…
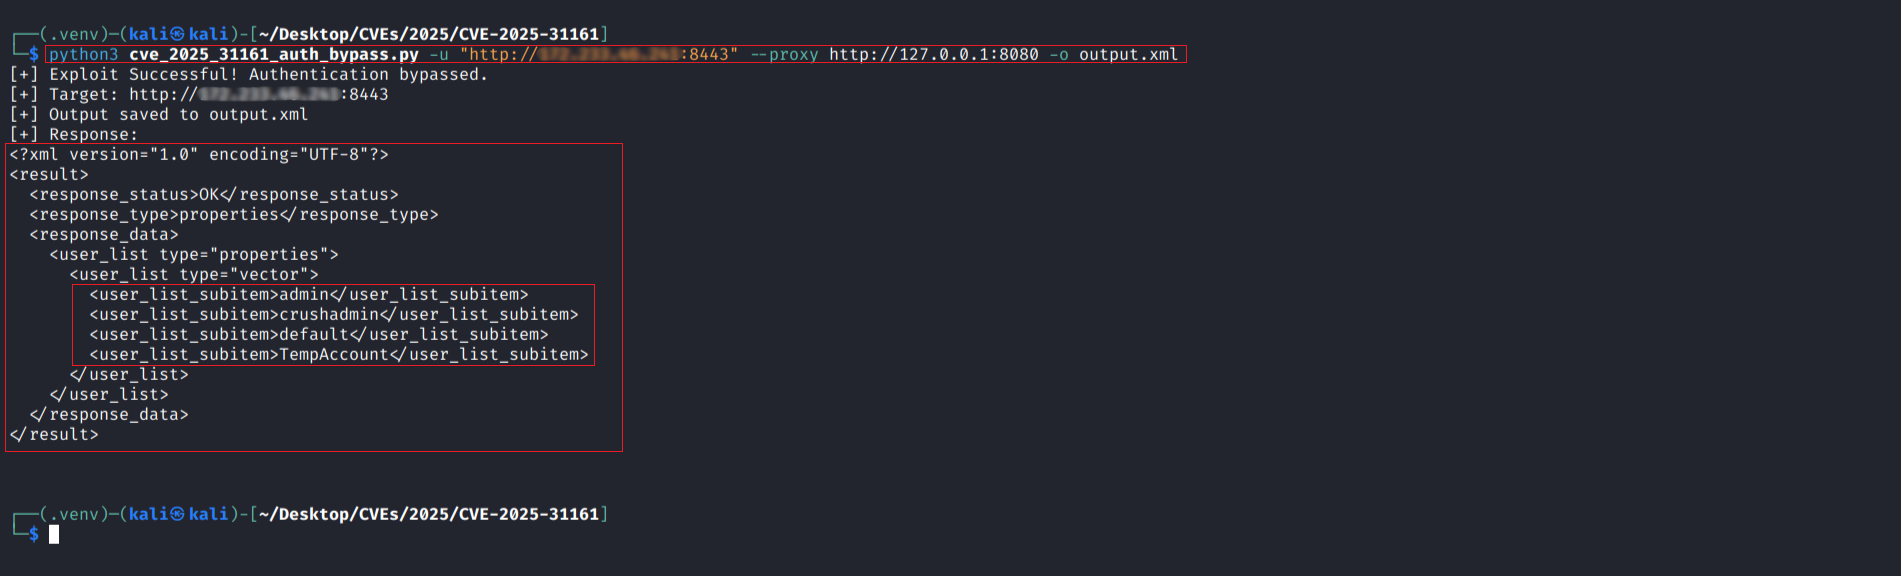 r0otk3r/cve-2025-31161
Python exploit for CVE-2025-31161, an authentication bypass in CrushFTP. Retrieves user lists via crafted CrushAuth and AWS4-HMAC-SHA256 headers.…
 notitssixtyn3in/cve-2025-4162029
Security advisory detailing a critical authentication vulnerability (CVE-2025-4162029) in Copilot, enabling unauthorized account access via user ID…
 trustedsec/titanis
Windows protocol library, including SMB and RPC implementations, among others.
 lkarlslund/ldapnomnom
Quietly and anonymously bruteforce Active Directory usernames at insane speeds from Domain Controllers by (ab)using LDAP Ping requests (cLDAP)
 whiteoaksecurity/goawsconsolespray
Tool to spray AWS Console IAM Logins
 nccgroup/nlahoney
NLA Honeypot Associated Research
 dejanlevaja/wpbf
WPBF - a multithreaded WP brute forcer
 l0lsec/cve-2020-5148
CVE-2020-5148 - Forced Authentication in the SonicWall UTM SSO Agent. The agent probes unvalidated workstations as Domain Admin, so one outbound web…
 itres-labs/cve-2025-1868
CVE-2025-1868: Advanced IP Scanner & Advanced Port Scanner NTLM Leakage HTTP Tester
 t3slaa/cve-2024-55374
CVE-2024-55374