

CVE-2022-40684
 und3sc0n0c1d0/cve-2022-40684
Utilities for exploiting vulnerability CVE-2022-40684 (FortiOS / FortiProxy / FortiSwitchManager - Authentication bypass on administrative interface).
authenticationexploitationpenetration-testing+2
4
und3sc0n0c1d0/cve-2022-40684Utilities for exploiting vulnerability CVE-2022-40684 (FortiOS / FortiProxy / FortiSwitchManager - Authentication bypass on administrative interface).
 polosss/by-poloss..-..cve-2026-15038-poc
POC 4 CVE-2026-15038
 0xlyvio/cve-2026-18963-keycloak
Proof-of-concept exploit for CVE-2026-18963, a Keycloak reset-credentials bypass leading to account takeover. Demonstrates the vulnerability and…
 0xlyvio/cve-2026-1529-keycloak-exploit-tool
Keycloak: Unauthorized organization registration via improper invitation token validation
 debajyoti0-0/cve-2026-60206
Technical analysis and Proof-of-Concept for CVE-2026-60206, a critical Oracle WebLogic Server SAML authentication bypass vulnerability.
 hemp3l/cve-2017-6640-poc
Proof of concept for CVE-2017-6640 as burp extension
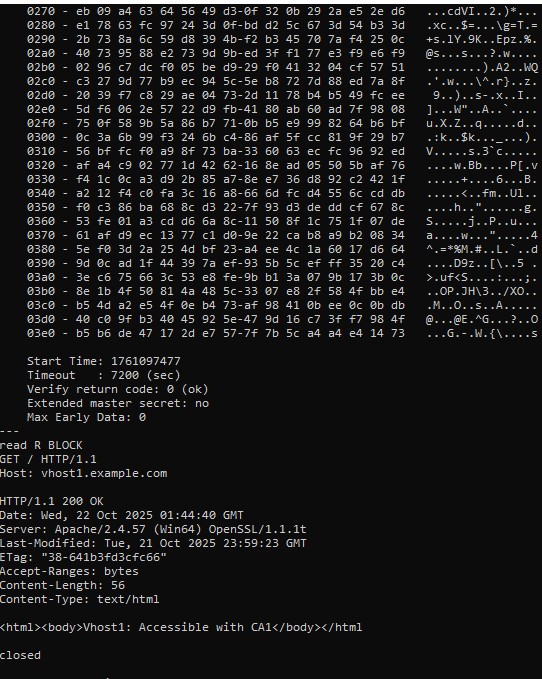 absholi7ly/cve-2025-23048-poc
Apache HTTP Server versions 2.4.35 – 2.4.63 are vulnerable to a client certificate authentication bypass when TLS 1.3 session resumption is used…
 vulnmachines/cve-2021-27651
Pega Infinity Password Reset
 forklit/cve-2026-36826
genesisQL-sqli-CVE-2026-36826
 omribaso/cve-2022-22845-exploit
Exploit for CVE-2022-22845 - Unauthenticated Admin Takeover On QXIP SIPCAPTURE Homer-App up to 1.4.27
 jfriedli/cve-2025-9485
Proof-of-concept exploit for CVE-2025-9485 demonstrating authentication bypass via unsigned JWT (alg: none) in a WordPress-like OAuth flow. Includes…
 gumbraise/cve-2026-30849-poc
Proof-of-Concept checker/exploit for MantisBT SOAP auth bypass (CVE-2026-30849 / GHSA-phrq-pc6r-f6gh)
 deepsecurityresearch/cve-2025-14340
PoC for CVE-2025-14340: Admin account takeover in Payara Server
 biulove0x/cve-2022-1903
ARMember < 3.4.8 - Unauthenticated Admin Account Takeover
 randomrobbiebf/cve-2024-50483
Meetup <= 0.1 - Authentication Bypass via Account Takeover
 mari6274/oauth-client-exploit
Applications that reproduce CVE-2021-22119
 bysinks/cve-2021-29441
Exploit for CVE-2021-29441 in Alibaba Nacos, enabling unauthorized addition of user accounts by sending crafted requests to the target IP.
 bigzooooz/cve-2022-31294
Online Discussion Forum Site 1.0 - Account Takeover